



macOS-версия приложения Zoom позволяет сайтам инициировать видеосвязь

macOS-версия приложения Zoom позволяет сайтам инициировать видеосвязь

macOS-версия приложения Zoom позволяет сайтам инициировать видеосвязь

Эксперт в области кибербезопасности Джонатан Лейтсшух сообщил о 0-day уязвимости в macOS-версии приложения Zoom. Zoom предназначено для проведения видеоконференций. По словам специалиста, любой сайт может инициировать видеозвонок на компьютере под управлением macOS.

Уязвимость существует благодаря тому, что приложение Zoom устанавливает в системе macOS веб-сервер, который принимает нетипичные для обычного браузера запросы. Например, веб-сервер может переустановить Zoom в случае деинсталляции приложения, причем он сделает это без вмешательства пользователя.

Лейтсшух записал демо, на котором показано, как простая ссылка, которую вы случайно или намеренно кликните, может активировать вашу камеру и начать видеозвонок.

Исследователь обнаружил данную проблему еще в марте, после чего дал разработчикам 90 дней на устранение бага. Лейтсшух написал в Twitter, что компания не уложилась в отведенный срок.

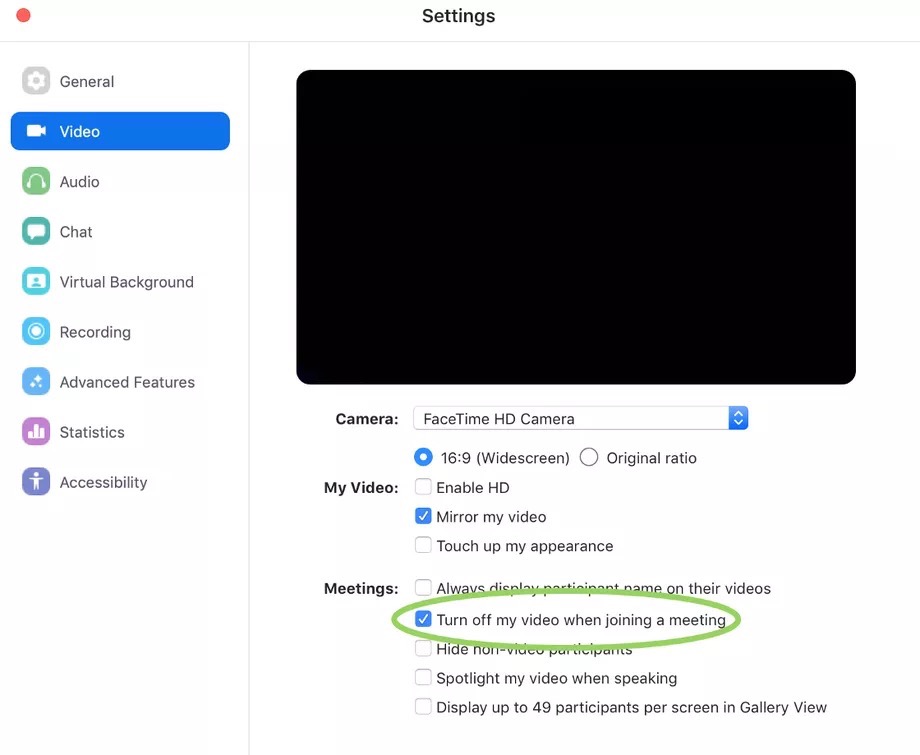
С уязвимостью частично поможет справиться одна из опций в настройках, которую следует включить. Подробнее на скриншоте:

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru