



В 2018 году число вредоносных сайтов в Рунете рекордно сократилось

В 2018 году число вредоносных сайтов в Рунете рекордно сократилось

В 2018 году число вредоносных сайтов в Рунете рекордно сократилось

В 2018 году российский сегмент Сети продемонстрировал рекордно низкие объемы вредоносных и потенциально опасных сайтов. К такому выводу пришли специалисты компании Group-IB, отталкиваясь от показателей Центра реагирования на инциденты кибербезопасности CERT-GIB.

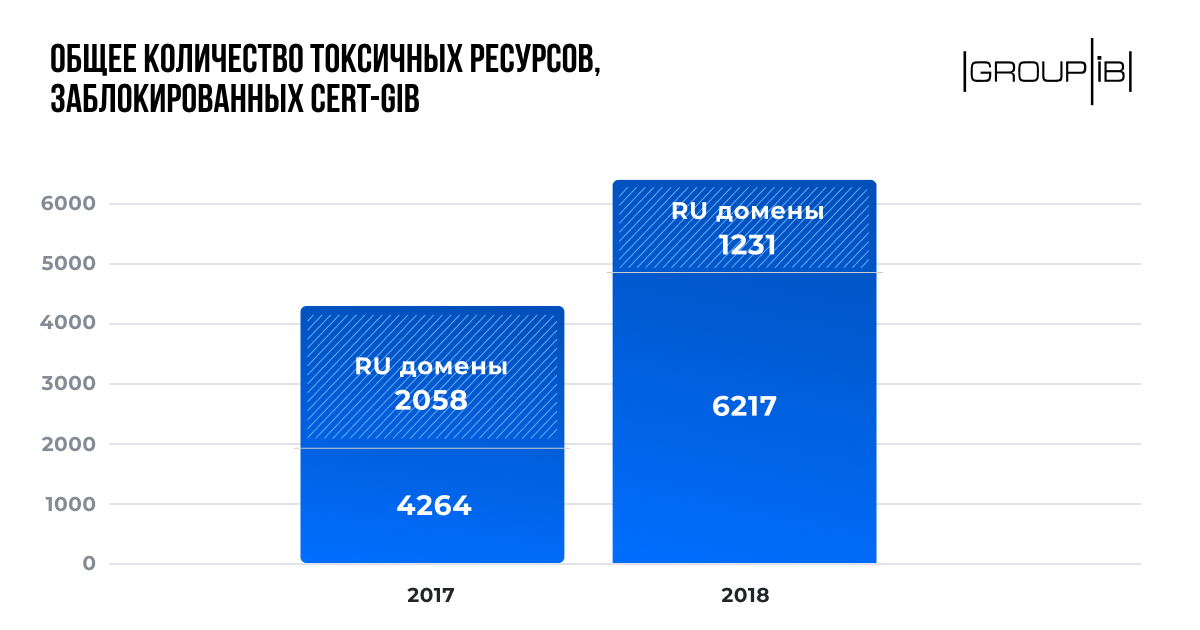
Согласно данным CERT-GIB, общее число потенциально опасных ресурсов в Сети в 2018 году увеличилось на 46%. Из них на российский сегмент пришлось менее 20%. Это очень хороший показатель, учитывая, что в 2017 году вредоносных сайтов в Рунете было почти 50%.

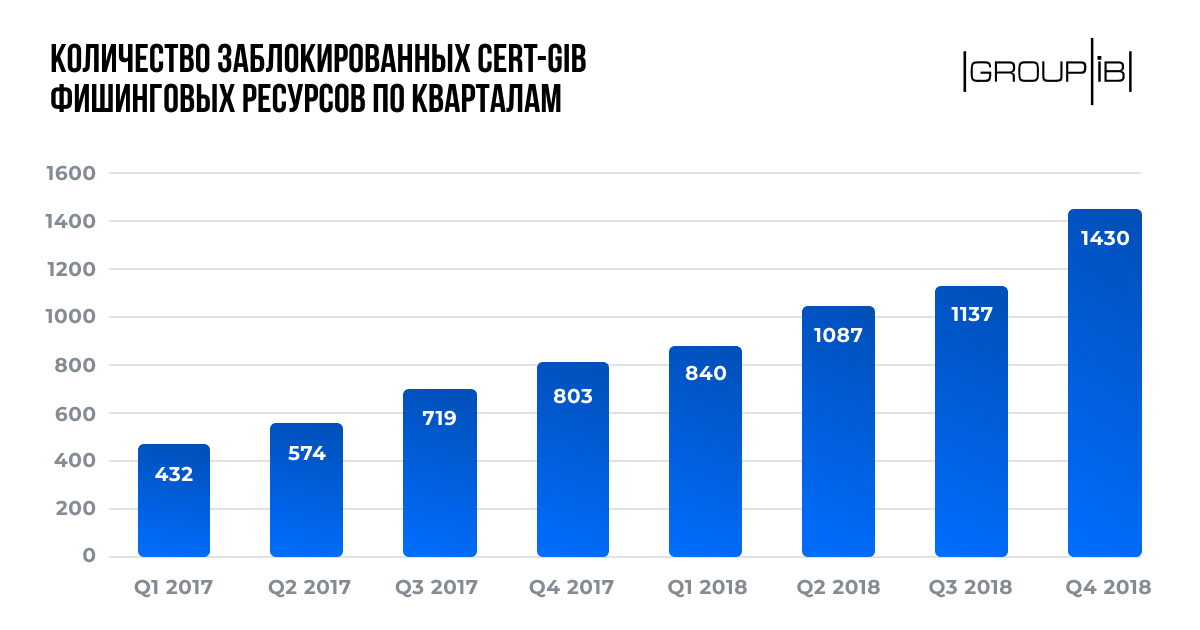
Что касается фишинга, в Group-IB отметили: эта форма кибермошенничества становится более дешевой и изощренной. Но при этом специалисты подчеркнули, что фишеры уходят из российской доменной зоны.

Количество опасных доменов, заблокированных CERT-GIB в 2018 году в Рунете, уменьшилось на 40% в сравнении с 2017 годом. Судя по всему, фишеры «ломятся» в зону .com, где количество таких ресурсов увеличилось в 3 раза в 2018 году.

Помимо .com, злоумышленники проявляют серьезный интерес к .online; .website; .space и другим доменам верхнего уровня «New gTLD».

Такую динамику Group-IB связывает со слаженной работой команд по мониторингу и реагированию на киберинциденты, а также с созданием благоприятных условий для работы компетентных организаций — это заслуга Координационного центра .RU/.РФ.

Сам CERT-GIB в 2018 году приостановил деятельность 4494 фишинговых сайтов. Из них лишь 10% пришлись на российский сегмент — 458 ресурсов.

Данные CERT-GIB также говорят о том, что электронная почта заняла место самого популярного способа распространения вредоносных программ. В 2018 году соотношение доставки вредоносов по email и загрузке через браузер составило 12 к 1.

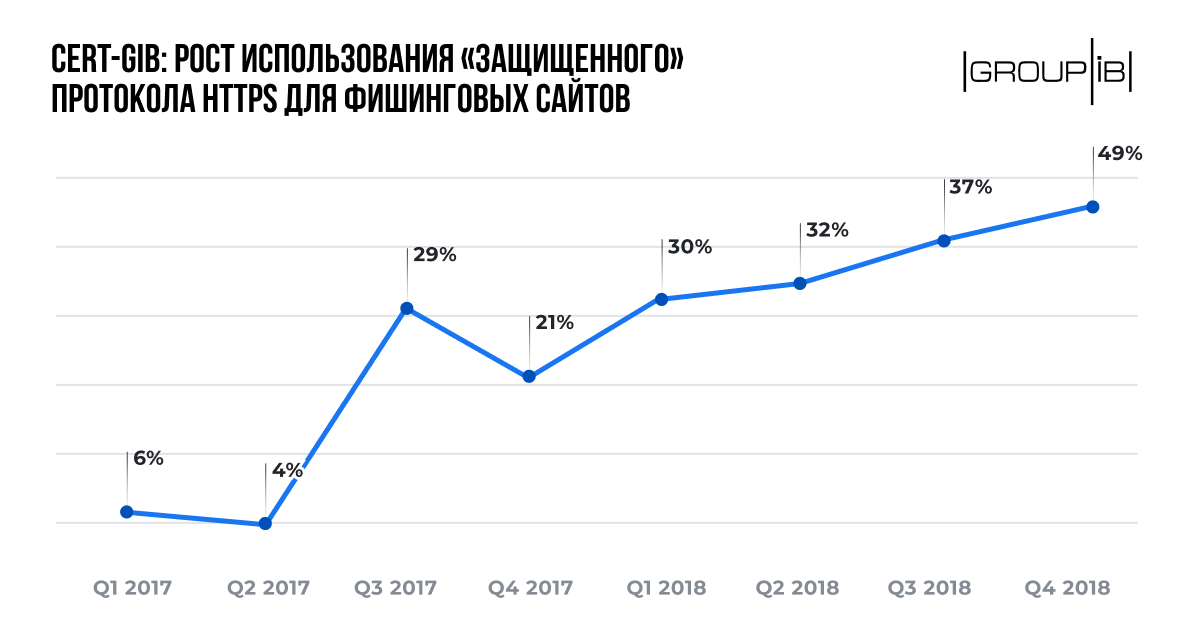
Исследователи Group-IB выяснили, что киберпреступники все чаще используют сайты, работающие по защищенному протоколу HTTPS. Статистика компании говорит о том, что в 4 квартале 2018 года почти половина всех фишинговых ресурсов использовала именно «безопасное соединение».


Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru