



В 2018 году число вредоносных сайтов в Рунете рекордно сократилось

В 2018 году число вредоносных сайтов в Рунете рекордно сократилось

В 2018 году число вредоносных сайтов в Рунете рекордно сократилось

В 2018 году российский сегмент Сети продемонстрировал рекордно низкие объемы вредоносных и потенциально опасных сайтов. К такому выводу пришли специалисты компании Group-IB, отталкиваясь от показателей Центра реагирования на инциденты кибербезопасности CERT-GIB.

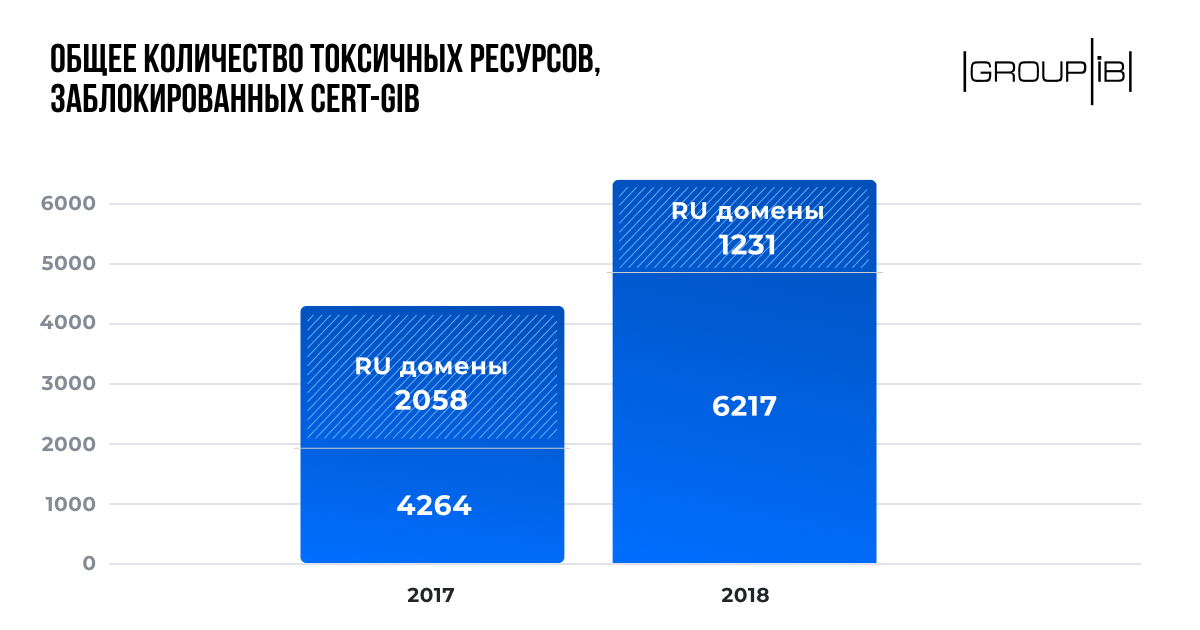
Согласно данным CERT-GIB, общее число потенциально опасных ресурсов в Сети в 2018 году увеличилось на 46%. Из них на российский сегмент пришлось менее 20%. Это очень хороший показатель, учитывая, что в 2017 году вредоносных сайтов в Рунете было почти 50%.

Что касается фишинга, в Group-IB отметили: эта форма кибермошенничества становится более дешевой и изощренной. Но при этом специалисты подчеркнули, что фишеры уходят из российской доменной зоны.

Количество опасных доменов, заблокированных CERT-GIB в 2018 году в Рунете, уменьшилось на 40% в сравнении с 2017 годом. Судя по всему, фишеры «ломятся» в зону .com, где количество таких ресурсов увеличилось в 3 раза в 2018 году.

Помимо .com, злоумышленники проявляют серьезный интерес к .online; .website; .space и другим доменам верхнего уровня «New gTLD».

Такую динамику Group-IB связывает со слаженной работой команд по мониторингу и реагированию на киберинциденты, а также с созданием благоприятных условий для работы компетентных организаций — это заслуга Координационного центра .RU/.РФ.

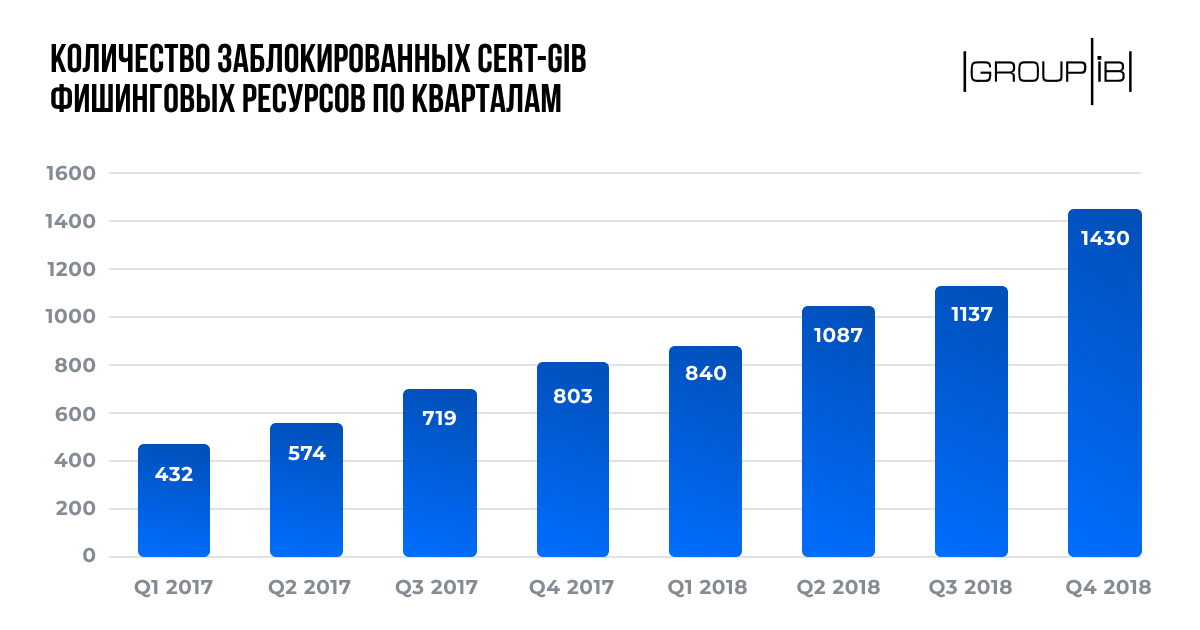
Сам CERT-GIB в 2018 году приостановил деятельность 4494 фишинговых сайтов. Из них лишь 10% пришлись на российский сегмент — 458 ресурсов.

Данные CERT-GIB также говорят о том, что электронная почта заняла место самого популярного способа распространения вредоносных программ. В 2018 году соотношение доставки вредоносов по email и загрузке через браузер составило 12 к 1.

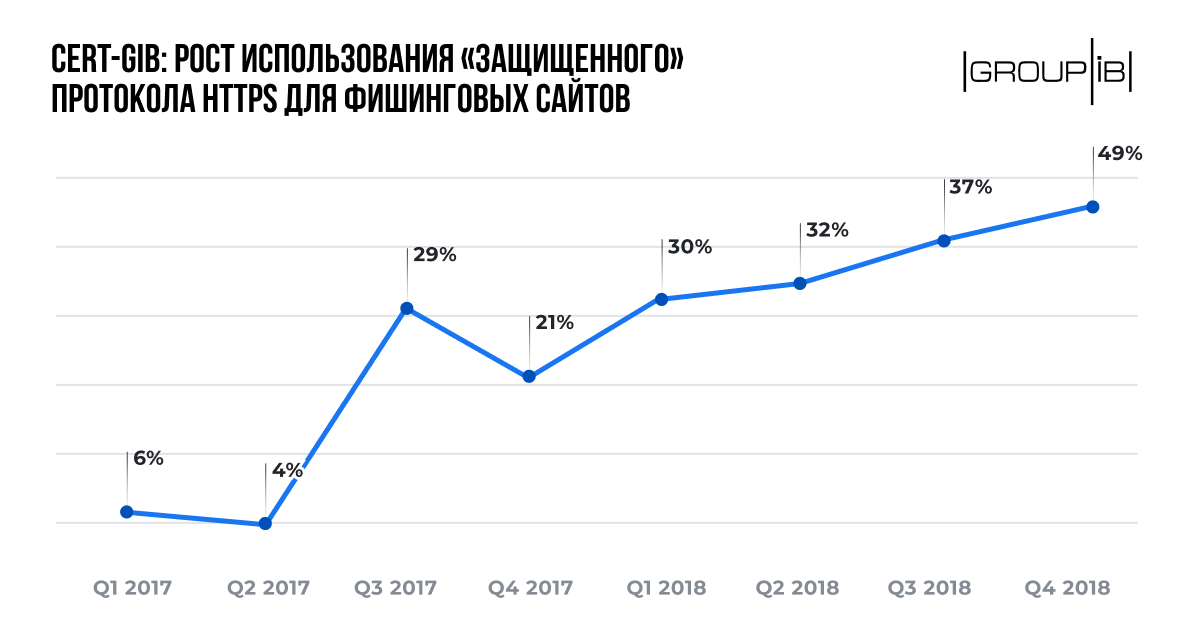
Исследователи Group-IB выяснили, что киберпреступники все чаще используют сайты, работающие по защищенному протоколу HTTPS. Статистика компании говорит о том, что в 4 квартале 2018 года почти половина всех фишинговых ресурсов использовала именно «безопасное соединение».


Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru