



Эксперты подумали, что YouTube удаляет инструкции по хакингу

Эксперты подумали, что YouTube удаляет инструкции по хакингу

Эксперты подумали, что YouTube удаляет инструкции по хакингу

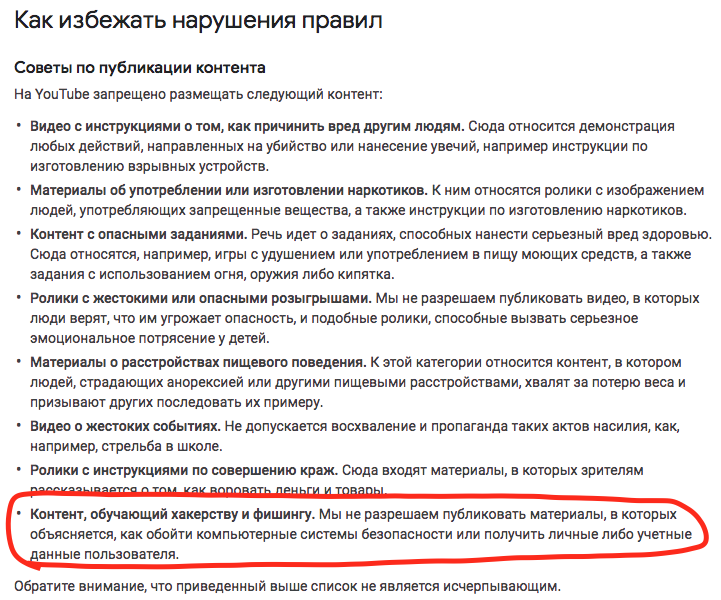
Недавно YouTube решил изменить политику в отношении обучающего контента в области кибербезопасности. В частности, речь идет о различных how-to-видео по взлому, которые отныне неприемлемы на платформе крупнейшего видеохостинга.

Таким образом, в списке «опасного и вредоносного» контента YouTube появились инструкции, описывающие методы взлома, проникновения, а также различные схемы фишинговых атак.

Также обновленная политика видеохостинга теперь запрещает ролики, в которых рассказывается, как украсть платежные или персональные данные пользователей.

Некоторые этичные хакеры, у которых есть свои каналы на YouTube, были недовольны нововведениями. Ведь некоторые из их видео рассказывают об уязвимостях в программах, которых нужно опасаться компаниям и обычным пользователям.

Особенно безопасников раздосадовало, что модераторы платформы даже не разбираются в сути видеороликов, а сразу удаляют их и банят канал. По мнению экспертов, это приведет к исчезновению обучающих и просвещающих видео по теме кибербезопасности.

Update:

Позже стало известно, что исследователь в области безопасности Коди Кинзи неправильно понял ситуацию. YouTube разъяснил, что его видео было помечено и удалено ошибочно, а политика в отношении "хакерских" видео была всегда.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru