



Microsoft утверждает: Отсутствие бэкапов реестра — фича Windows 10

Microsoft утверждает: Отсутствие бэкапов реестра — фича Windows 10

Microsoft утверждает: Отсутствие бэкапов реестра — фича Windows 10

В новом документе Microsoft корпорация объясняет, что отсутствие автоматически созданных резервных копий реестра — новая «фича», появившаяся вместе со сборкой Windows 10 версии 1803. Пользователи думали, что такое поведение операционной системы вызвано неким багом.

Ранее исследователи блога Ghacks сообщали, что процесс создания резервной копии реестра заканчивался уведомлением системы «The operation completed successfully» («Операция успешно выполнена»). Однако сами бэкапы при этом не создавались.

«Начиная с Windows 10 версии 1803, операционная система Windows больше не будет автоматически создавать резервные копии реестра в директории RegBack», — гласит официальное заявление Microsoft по данному вопросу.

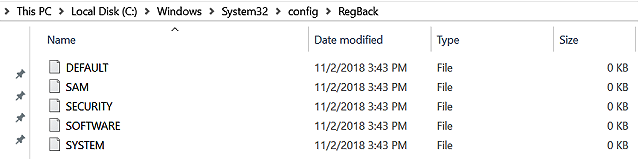
Стоит отметить, что в папке Windows\System32\config\RegBack присутствуют все кусты системного реестра, однако их размер равен 0 Кбайт.

Так чем же Microsoft объясняет такое решение? По словам корпорации, отключение автоматического создания копий реестра было продиктовано желанием уменьшить размер создаваемой копии. А сколько в среднем весит системный реестр Windows? Около 50-100 Мбайт.

В статье Forbes есть упоминание, что впервые об отсутствии бэкапов реестра сообщалось еще в октябре. И только сейчас Microsoft решила объяснить, что происходит.

Если вы хотите заставить Windows автоматически создавать резервные копии реестра, придется создать новую ветку REG_DWORD:

HKLM\System\CurrentControlSet\Control\Session Manager\Configuration Manager\EnablePeriodicBackup

После этого нужно присвоить ей значение 1.

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru