



Новая фишинговая кампания в Steam выманивает учетные данные жертв

Новая фишинговая кампания в Steam выманивает учетные данные жертв

Новая фишинговая кампания в Steam выманивает учетные данные жертв

На площадке онлайн-сервиса цифрового распространения игр Steam была замечена новая фишинговая кампания, в ходе которой злоумышленники пытаются обманом заставить пользователей выдать свои учетные данные.

Кибермошенники заманивают пользователей Steam на фишинговые сайты, чему способствует сервис коротких ссылок Twitter — t.co. Вредоносные ссылки распространяются на площадке Steam через уже взломанные аккаунты.

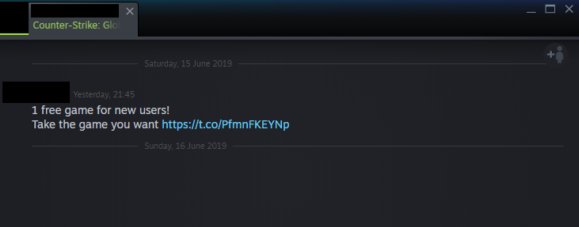
Попавшая под контроль злоумышленников учетная запись начинает рассылать сокращенные через t.co ссылки в личные сообщения пользователям из списка друзей. На пример такого личного сообщения можно посмотреть ниже:

В качестве приманки мошенники используют возможность выиграть бесплатные ключи для игр. Для этого применяется принцип рулетки.

«Фишинговая страница уведомляет пользователя, что у него осталось 30 минут, если он хочет забрать выигранные ключи. Для этого нужно обязательно войти в свою учетную запись Steam на мошенническом сайте», — описывают кампанию эксперты Malwarebytes Labs.

Если пользователь введет свои учетные данные и нажмет кнопку «Login via Steam», имейл и пароль попадут в руки мошенников. Далее киберпреступники будут использовать этот аккаунт для рассылки таких же вредоносных личных сообщений.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru