



Новая фишинговая кампания в Steam выманивает учетные данные жертв

Новая фишинговая кампания в Steam выманивает учетные данные жертв

Новая фишинговая кампания в Steam выманивает учетные данные жертв

На площадке онлайн-сервиса цифрового распространения игр Steam была замечена новая фишинговая кампания, в ходе которой злоумышленники пытаются обманом заставить пользователей выдать свои учетные данные.

Кибермошенники заманивают пользователей Steam на фишинговые сайты, чему способствует сервис коротких ссылок Twitter — t.co. Вредоносные ссылки распространяются на площадке Steam через уже взломанные аккаунты.

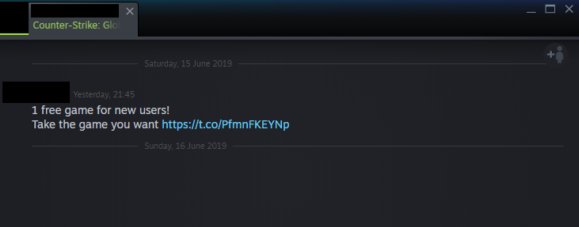
Попавшая под контроль злоумышленников учетная запись начинает рассылать сокращенные через t.co ссылки в личные сообщения пользователям из списка друзей. На пример такого личного сообщения можно посмотреть ниже:

В качестве приманки мошенники используют возможность выиграть бесплатные ключи для игр. Для этого применяется принцип рулетки.

«Фишинговая страница уведомляет пользователя, что у него осталось 30 минут, если он хочет забрать выигранные ключи. Для этого нужно обязательно войти в свою учетную запись Steam на мошенническом сайте», — описывают кампанию эксперты Malwarebytes Labs.

Если пользователь введет свои учетные данные и нажмет кнопку «Login via Steam», имейл и пароль попадут в руки мошенников. Далее киберпреступники будут использовать этот аккаунт для рассылки таких же вредоносных личных сообщений.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru