



Четверть популярных CMS небезопасно хранят пароли, используя MD5

Четверть популярных CMS небезопасно хранят пароли, используя MD5

Четверть популярных CMS небезопасно хранят пароли, используя MD5

Более четверти популярных систем управления контентом (CMS) по умолчанию используют устаревшую и уже неактуальную схему MD5-хеширования для хранения и защиты пользовательских паролей.

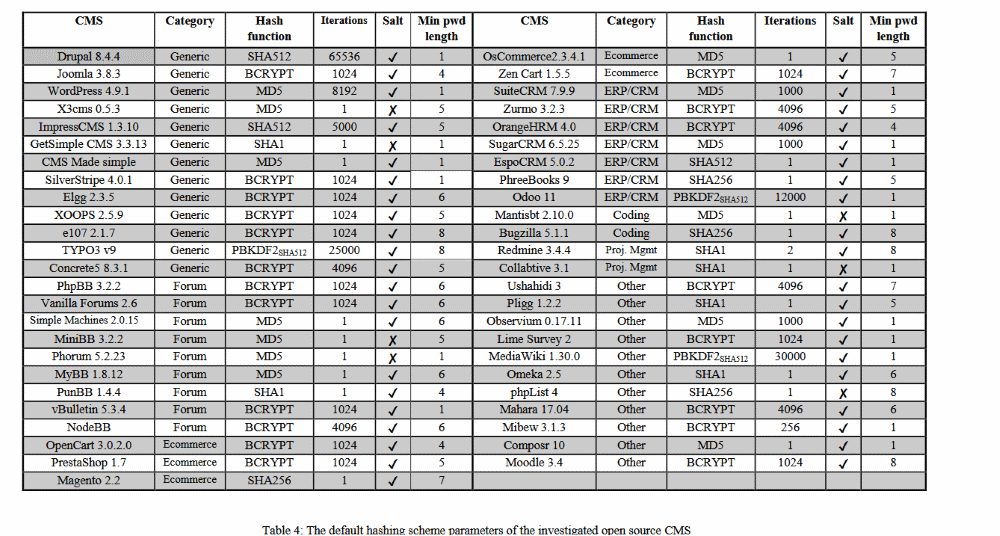
Среди использующих MD5 оказались такие серьезные проекты, как WordPress, osCommerce, SuiteCRM, Simple Machines Forum, miniBB, MyBB, SugarCRM, CMS Made Simple, MantisBT, Phorum, Observium, X3cms и Composr.

На деле это означает, что злоумышленник легко расшифрует пароли пользователей, если ему в руки попадает база данных сайта на одной из этих CMS. Единственное, что может предпринять владелец ресурса — поменять настройки по умолчанию, модифицировав исходных код CMS.

На эту проблему обратили внимание специалисты Университета Пирея в Греции. Исследователи проанализировали 49 наиболее часто используемых CMS и 47 популярных фреймворков.

Экспертов интересовал способ хранения паролей — насколько хорошо защищены учетные данные пользователей таких ресурсов.

В отчете исследователей есть таблица, на которой наглядно продемонстрирована ситуация с устаревшими методами хеширования паролей.


Подпишитесь на новости

Госуслуги позволят отзывать согласия на обработку данных

Нажали «Согласен», подписали бумагу и забыли, кому разрешили обрабатывать свои данные? Минцифры предлагает собрать такие разрешения на единой платформе в «Госуслугах». Инициатива входит в третий пакет мер против кибермошенников.

Законопроект опубликован для общественного обсуждения. На платформе гражданин сможет увидеть согласия, которые ранее выдавал онлайн и офлайн.

По замыслу ведомства, сервис позволит узнать, кто, как и зачем обрабатывает персональные данные. У привычной галочки появится история, которую можно проверить.

Посмотреть список — только часть идеи. Пользователям также хотят дать возможность отзывать ранее выданные согласия и сообщать о возможных нарушениях в уполномоченные органы.

Срок запуска и подробности переноса старых согласий в опубликованном описании инициативы не названы. Главная задача будущего сервиса — сделать отношения с обработчиками данных понятнее.

RSS: Новости на портале Anti-Malware.ru