



Четверть популярных CMS небезопасно хранят пароли, используя MD5

Четверть популярных CMS небезопасно хранят пароли, используя MD5

Четверть популярных CMS небезопасно хранят пароли, используя MD5

Более четверти популярных систем управления контентом (CMS) по умолчанию используют устаревшую и уже неактуальную схему MD5-хеширования для хранения и защиты пользовательских паролей.

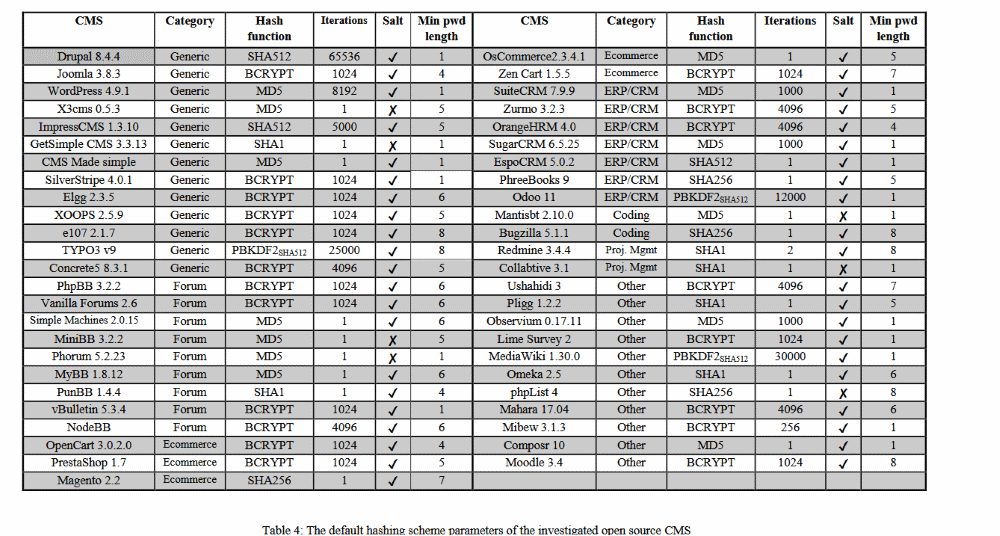
Среди использующих MD5 оказались такие серьезные проекты, как WordPress, osCommerce, SuiteCRM, Simple Machines Forum, miniBB, MyBB, SugarCRM, CMS Made Simple, MantisBT, Phorum, Observium, X3cms и Composr.

На деле это означает, что злоумышленник легко расшифрует пароли пользователей, если ему в руки попадает база данных сайта на одной из этих CMS. Единственное, что может предпринять владелец ресурса — поменять настройки по умолчанию, модифицировав исходных код CMS.

На эту проблему обратили внимание специалисты Университета Пирея в Греции. Исследователи проанализировали 49 наиболее часто используемых CMS и 47 популярных фреймворков.

Экспертов интересовал способ хранения паролей — насколько хорошо защищены учетные данные пользователей таких ресурсов.

В отчете исследователей есть таблица, на которой наглядно продемонстрирована ситуация с устаревшими методами хеширования паролей.


Подпишитесь на новости

GPT-6 Astra расшифровала послание времён Наполеона спустя 217 лет

Шифр пережил империи, войны и поколения исследователей, а теперь за него взялся ИИ. Инженер Картер Черч рассказал в своём блоге, как с помощью GPT-6 Astra восстановил содержание письма генералу Огюсту де Мармону. По его словам, потребовалось около шести часов работы модели и несколько вечеров собственного времени.

Послание отправили в марте 1809 года по распоряжению Наполеона через его пасынка Эжена де Богарне. Мармон командовал войсками в Далмации, и ему нужно было знать расположение французских и союзных армий перед войной с Австрией.

Ключ не сохранился. На скане — около 1300 зашифрованных единиц и 155 разных знаков. Причём одна буква могла обозначаться несколькими символами: обычный подсчёт частот здесь буксует.


ИИ прочитал изображение и использовал 33 ранее установленных значения. Остальные подбирались методом имитации отжига: варианты оценивали по статистике французских текстов. Затем расшифровку проверяли по исходному скану.

Внутри оказалась военная сводка с уверенным прогнозом: Австрии предстоит атака с нескольких направлений, и она движется к поражению.


Черч опубликовал восстановленный ключ и скрипты для проверки результата. Пять знаков остаются неоднозначными, но, по его оценке, общий смысл от этого не меняется. Автор также сообщает, что историк криптографии Сатоси Томокиё проверил решение, после чего письмо внесли в список расшифрованных.

RSS: Новости на портале Anti-Malware.ru