



Вышел Chrome 75 со скрытым режимом чтения, вот как его активировать

Вышел Chrome 75 со скрытым режимом чтения, вот как его активировать

Вышел Chrome 75 со скрытым режимом чтения, вот как его активировать

Ветка стабильных версий браузера Chrome обновилась новым выпуском — Chrome 75. Google выпустила свой знаменитый интернет-обозреватель для систем Android, Chrome OS, Linux, macOS и Windows, а также реализовала ряд интересных функций, из которых особо можно выделить одну — Reader Mode.

Подавляющее большинство нововведений сосредоточено вокруг внедрения новых внутренних API в Chrome 75 и обновления уже существующих функций. Однако, к счастью, не все новое осталось «под капотом».

Новая версия популярного браузера обзавелась скрытой функцией — Reader Mode. Она схожа с тем, что реализовано в Firefox.

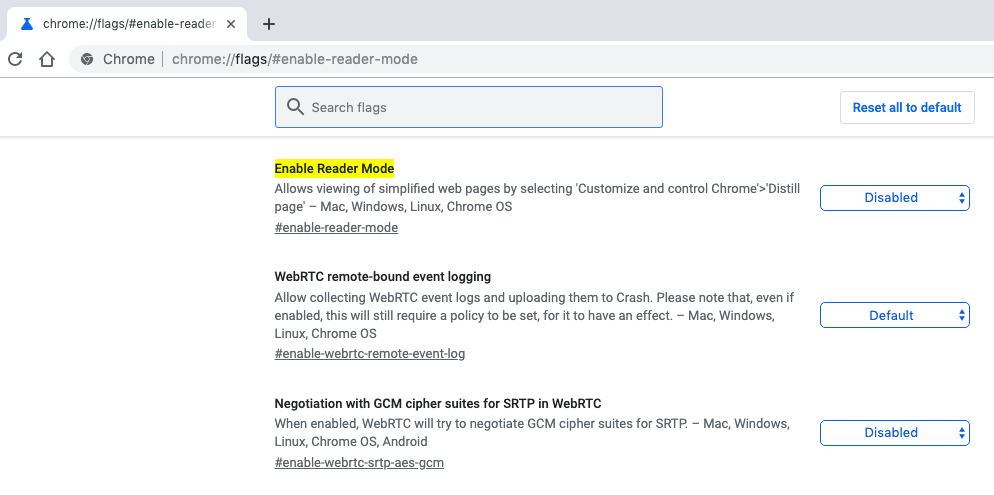
По умолчанию Reader Mode неактивна, ее придется включить вручную, воспользовавшись служебной страницей chrome://flags. Для этого пройдите по ссылке chrome://flags/#enable-reader-mode и активируйте Reader Mode.

После этого необходимо будет перезагрузить браузер. В принципе, Reader Mode может использоваться на любом сайте, однако лучше всего эта функция работает на новостных ресурсах или в статьях — там, где много текста.

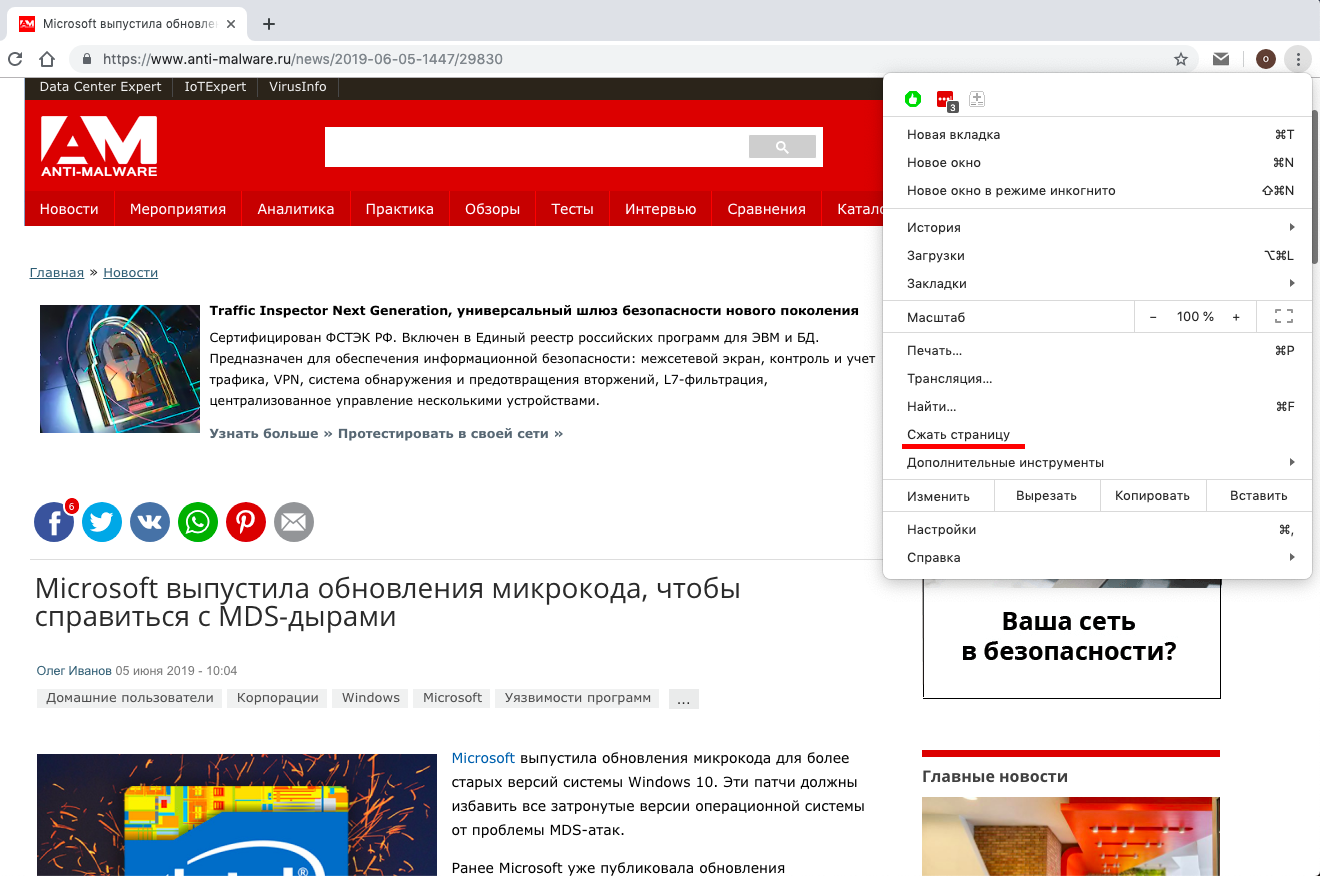
Чтобы воспользоваться режимом чтения, откройте меню в правом верхнем углу и нажмите «Сжать страницу».

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru