Современные устройства на Android уязвимы перед новым видом атаки «Tap 'n Ghost», в ходе которой злоумышленник может вызвать фейковые нажатия (как если бы пользователь тапнул пальцем) на дисплее. По словам специалистов, обнаруживших новый способ атаки, преступники могут выполнить на мобильных устройствах несанкционированные действия.
О «Tap 'n Ghost» рассказали ученые Университета Васэда, который располагается в Токио. По их словам, новый вектор задействует уязвимости как в аппаратной, так и в программной составляющей устройств.
При этом эксперты убедились в том, что «Tap 'n Ghost» сработает даже против недавно выпущенных моделей смартфонов.
Ученые утверждают, что их метод будет актуален для большинства смартфонов, на которых активирована технология NFC, а также имеется сенсорный экран.
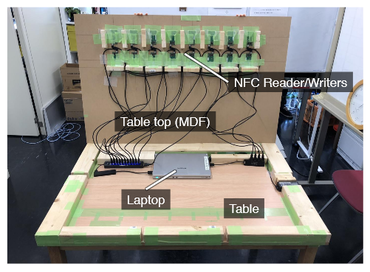
Чтобы успешно осуществить атаку «Tap 'n Ghost», вам понадобятся: медный лист толщиной 5 мм, соединенный с генератором сигналов DDS, высоковольтный трансформатор, аккумулятор, NFC-считыватель, небольшой компьютер (например, лэптоп).
На первый взгляд может показаться, что все это представляет слишком громоздкий набор, однако специалисты утверждают, что все устройство вполне может уместиться в обычном столе, на который жертва может положить свое устройство.
Сама атака состоит из двух этапов. Как только предполагаемая жертва положит свой смартфон в пределах досягаемости NFC (от 4 до 10 см), считыватель сможет собрать основную информацию об устройстве, а также запустить одно из трех дальнейших действий.
Например, можно заставить смартфон открыть специальный URL (без всякого взаимодействия с пользователем). Или инициировать создание Bluetooth-пары с вредоносным устройством (потребуется минимальное взаимодействие).
Также можно склонить пользователя подключиться к вредоносной Wi-Fi-сети (также потребуется взаимодействие). Как утверждают специалисты, эти методы сработают благодаря тому, что Android-устройства всегда ищут NFC-передачу поблизости.
На этом этапе атака переходит ко второй стадии — злоумышленник может использовать медную плату для вызова электрических помех на сенсорном экране.
Таким образом, атакующий может имитировать нажатия (тапы) на экране смартфона. Например, при запросе подключения к вредоносной сети с помощью этого метода можно нажать «Да».
Эксперты опубликовали видео, демонстрирующее их находку:
OpenAI начала внедрять в ChatGPT заблокированные чаты: личные разговоры можно убрать из общей истории и защитить четырёхзначным ПИН-кодом. На поддерживаемых мобильных устройствах доступны Face ID, Touch ID или системная разблокировка.
Как объясняет OpenAI в описании Locked Chats, защищённые переписки перемещаются в отдельный раздел и исчезают из обычной истории, закреплённых чатов и общего поиска.
Развёртывание идёт постепенно, поэтому кнопка блокировки пока может появиться не у всех.
Если включена память, новая информация из заблокированных бесед может использоваться в других закрытых чатах, но не переносится в обычные. При этом блокировка не удаляет сведения, которые ChatGPT запомнил раньше.
Есть и принципиальная оговорка: ПИН-код не создаёт сквозного шифрования, не меняет сроки хранения переписки и настройку использования данных для улучшения моделей. Функция ограничивает доступ к разговорам через интерфейс, а правила обработки данных остаются прежними.
Самый жёсткий нюанс касается забытого ПИН-кода. Его сброс навсегда удаляет защищённые переписки и связанный с ними контент. Поддержка восстановить их не сможет.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.