



Роскомнадзор родителям: Задумайтесь о рисках публикации фото ваших детей

Роскомнадзор родителям: Задумайтесь о рисках публикации фото ваших детей

Роскомнадзор родителям: Задумайтесь о рисках публикации фото ваших детей

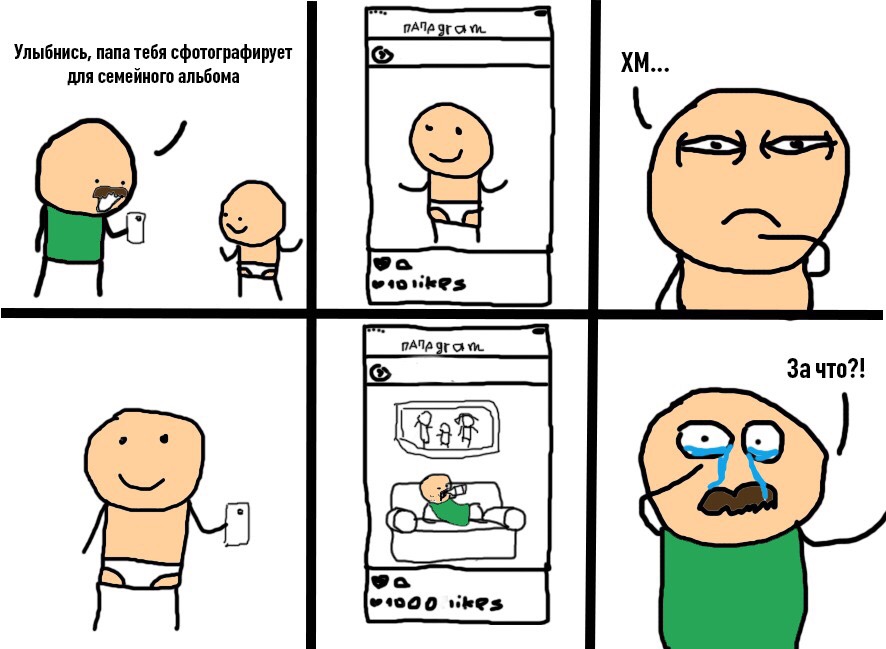
Роскомнадзор рассказал о рисках, которые могут подстерегать детей в Сети. В Международный день защиты детей российское ведомство посоветовало родителям с большой осторожностью подходить к публикации фотографий своих малышей в социальных сетях.

По мнению Роскомнадзора, такие материалы могут быть использованы различного рода преступниками, а также просто недоброжелателями. Свою позицию ведомство обозначило в социальной сети «ВКонтакте». В посте говорится следующее:

«Ежедневно во френдлентах социальных сетей можно встретить тысячи фотографий детей, которые они публикуют. При этом, стремясь поделиться со всем миром своим маленьким большим счастьем, они, к сожалению, не осознают всех связанных с такой контент-стратегией рисков».

В понимании Роскомнадзора риск представляет сам факт наличия множества фотографий ребенка в интернете, среди которых могут быть материалы, сделанные в младенчестве и раннем детстве.

Все это, по мнению ведомства, может привести к травле ребенка, для которой одноклассники будут использовать его фотографии.

«Сеть помнит все, ничего удалить оттуда невозможно».

Также Роскомнадзор рассказал и о более серьезных рисках использования фотографий малышей. Например, педофилы:

«А самое страшное происходит, когда эти фотографии начинают использовать преступники. Например, в последнее время мы фиксируем много сайтов, на которых педофилы публикуют собранные в соцсетях фото детей».

Наконец:

«Дорогие родители, не забывайте, ваш ребенок имеет все те же права на конфиденциальность, как и вы. И то, что он не может их сознательно выразить, не означает его одобрения ваших публикаций».

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru