


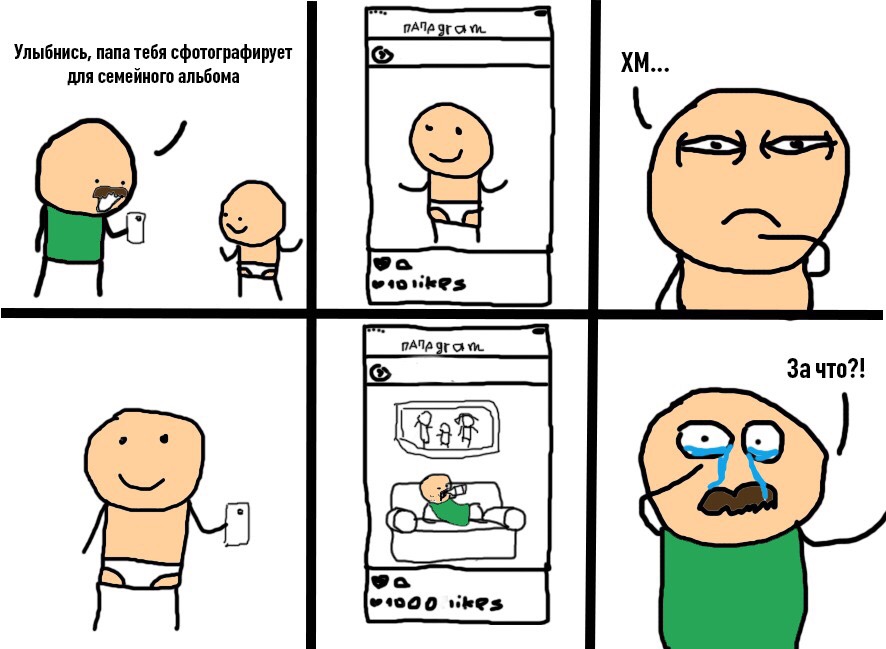

Роскомнадзор родителям: Задумайтесь о рисках публикации фото ваших детей

Роскомнадзор родителям: Задумайтесь о рисках публикации фото ваших детей

Роскомнадзор родителям: Задумайтесь о рисках публикации фото ваших детей

Роскомнадзор рассказал о рисках, которые могут подстерегать детей в Сети. В Международный день защиты детей российское ведомство посоветовало родителям с большой осторожностью подходить к публикации фотографий своих малышей в социальных сетях.

По мнению Роскомнадзора, такие материалы могут быть использованы различного рода преступниками, а также просто недоброжелателями. Свою позицию ведомство обозначило в социальной сети «ВКонтакте». В посте говорится следующее:

«Ежедневно во френдлентах социальных сетей можно встретить тысячи фотографий детей, которые они публикуют. При этом, стремясь поделиться со всем миром своим маленьким большим счастьем, они, к сожалению, не осознают всех связанных с такой контент-стратегией рисков».

В понимании Роскомнадзора риск представляет сам факт наличия множества фотографий ребенка в интернете, среди которых могут быть материалы, сделанные в младенчестве и раннем детстве.

Все это, по мнению ведомства, может привести к травле ребенка, для которой одноклассники будут использовать его фотографии.

«Сеть помнит все, ничего удалить оттуда невозможно».

Также Роскомнадзор рассказал и о более серьезных рисках использования фотографий малышей. Например, педофилы:

«А самое страшное происходит, когда эти фотографии начинают использовать преступники. Например, в последнее время мы фиксируем много сайтов, на которых педофилы публикуют собранные в соцсетях фото детей».

Наконец:

«Дорогие родители, не забывайте, ваш ребенок имеет все те же права на конфиденциальность, как и вы. И то, что он не может их сознательно выразить, не означает его одобрения ваших публикаций».

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru