



Код эксплойта для непропатченной дыры в Windows 10 опубликован на GitHub

Код эксплойта для непропатченной дыры в Windows 10 опубликован на GitHub

Код эксплойта для непропатченной дыры в Windows 10 опубликован на GitHub

Специалист, известная под онлайн-псевдонимом «SandboxEscaper», сегодня опубликовала код proof-of-concept (PoC) эксплойта, использующего непропатченную 0-day уязвимость в Windows 10. Это уже пятый эксплойт, публикуемый SandboxEscaper меньше чем за год.

Эксперт опубликовала код на GitHub, принцип его действия — эксплуатация бреши, приводящей к повышению привилегий. Используя этот эксплойт, атакующий может запустить любой код с правами администратора.

Проблема безопасности кроется в Планировщике заданий Windows, а точнее в используемом им методе SchRpcRegisterTask. SchRpcRegisterTask помогает зарегистрировать задания на сервере, однако недостаточно корректно проверяет при этом права.

Таким образом, злоумышленник может установить привилегии DACL (discretionary access control list).

«Такой подход выльется в вызов RPC “_SchRpcRegisterTask“, который раскрывается сервисом Планировщика задач», — пишет сама SandboxEscaper.

Киберпреступник может написать вредоносную программу, которая запустит специально созданный злонамеренный файл .job. В результате этому файлу удастся присвоить права SYSTEM, что позволит злоумышленнику получить полный контроль над атакуемой системой.

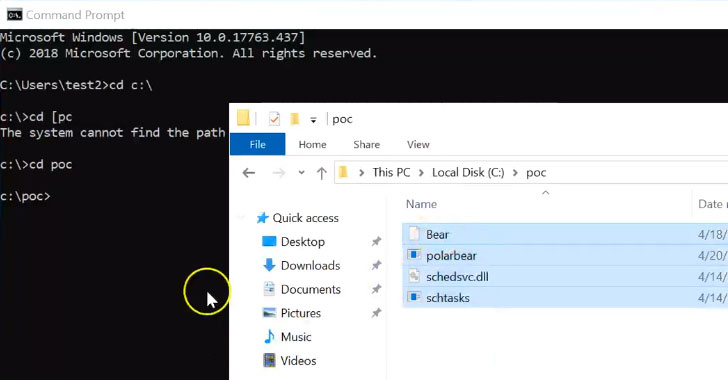
SandboxEscaper поделилась видео, на котором демонстрируется эксплуатация 0-day в Windows.

Подпишитесь на новости

В России ограничивают целые сети хостингов: соединение есть, данные не идут

Российские пользователи могут сталкиваться с ограничениями доступа не к отдельным сайтам, а к сетям зарубежных хостинг-провайдеров. К такому выводу пришёл автор под ником msinakaev: он проверил 435 тестовых точек у 154 компаний. Характерный симптом — соединение устанавливается, передаёт немного данных и зависает.

Методику и результаты автор опубликовал на Хабре. Сначала исследователь проверил доступность файлов из Европы, затем повторил тесты из России.

Через домашнее подключение загрузка прошла у 87% точек. Зависшие адреса, по его подсчётам, сгруппировались в 14 сетей, включая OVH, Hetzner, DigitalOcean, Vultr и Scaleway.


Стоит отметить, что небольшой хостинг может арендовать инфраструктуру крупного провайдера и попадать под ограничения вместе с его сетью. У одного бренда разные площадки поэтому могут работать по-разному.


Дополнительные эксперименты привели автора к выводу, что порог зависит от количества пакетов в TCP-соединении, а не от фиксированного объёма данных. После его достижения обмен зависал в обе стороны. Проверенные UDP-подключения в этих опытах продолжали работать.


Исследователь связывает поведение с ТСПУ, но доступа к оборудованию и правилам фильтрации у него нет.

Тем не менее масштаб выводов стоит держать в узде: основные замеры сделаны 5-6 ноября одним человеком на двух подключениях в одном городе, МТС проверялся на небольшой выборке. AWS и Azure в исследование не вошли.

RSS: Новости на портале Anti-Malware.ru