



Код эксплойта для непропатченной дыры в Windows 10 опубликован на GitHub

Код эксплойта для непропатченной дыры в Windows 10 опубликован на GitHub

Код эксплойта для непропатченной дыры в Windows 10 опубликован на GitHub

Специалист, известная под онлайн-псевдонимом «SandboxEscaper», сегодня опубликовала код proof-of-concept (PoC) эксплойта, использующего непропатченную 0-day уязвимость в Windows 10. Это уже пятый эксплойт, публикуемый SandboxEscaper меньше чем за год.

Эксперт опубликовала код на GitHub, принцип его действия — эксплуатация бреши, приводящей к повышению привилегий. Используя этот эксплойт, атакующий может запустить любой код с правами администратора.

Проблема безопасности кроется в Планировщике заданий Windows, а точнее в используемом им методе SchRpcRegisterTask. SchRpcRegisterTask помогает зарегистрировать задания на сервере, однако недостаточно корректно проверяет при этом права.

Таким образом, злоумышленник может установить привилегии DACL (discretionary access control list).

«Такой подход выльется в вызов RPC “_SchRpcRegisterTask“, который раскрывается сервисом Планировщика задач», — пишет сама SandboxEscaper.

Киберпреступник может написать вредоносную программу, которая запустит специально созданный злонамеренный файл .job. В результате этому файлу удастся присвоить права SYSTEM, что позволит злоумышленнику получить полный контроль над атакуемой системой.

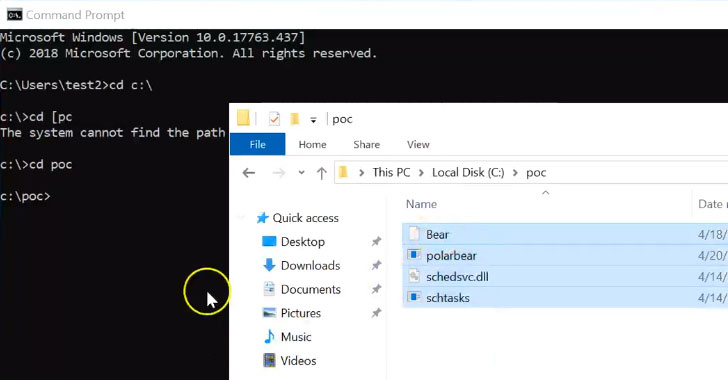
SandboxEscaper поделилась видео, на котором демонстрируется эксплуатация 0-day в Windows.

Подпишитесь на новости

Kaspersky Container Security прошёл сертификацию ФСТЭК России как антивирус

У Kaspersky Container Security появился новый аргумент для заказчиков, которым одних обещаний вендора недостаточно. Решение для защиты контейнерных сред получило сертификат ФСТЭК России № 5122 от 23 октября 2026 года. Продукт подтвердил соответствие требованиям регулятора как средство антивирусной защиты.

О решении и его возможностях «Лаборатория Касперского» рассказывает на странице продукта.

Сертификация охватывает требования по четвёртому уровню доверия, требования к средствам антивирусной защиты и профиль защиты типа Б четвёртого класса — ИТ.САВЗ.Б4.ПЗ.

По словам Kaspersky, сертификат открывает возможность применять KCS в государственных информационных системах, системах обработки персональных данных, на объектах критической информационной инфраструктуры и в АСУ ТП. Конкретное применение должно учитывать требования к системе и условия сертификации.

В первую очередь новость адресована госучреждениям, крупному бизнесу и промышленным предприятиям, которые используют контейнеризацию в регулируемых контурах.

Напомним, с 2023 года решение входит в реестр отечественного ПО Минцифры.

RSS: Новости на портале Anti-Malware.ru