



Google использует Gmail для отслеживания ваших покупок

Google использует Gmail для отслеживания ваших покупок

Google использует Gmail для отслеживания ваших покупок

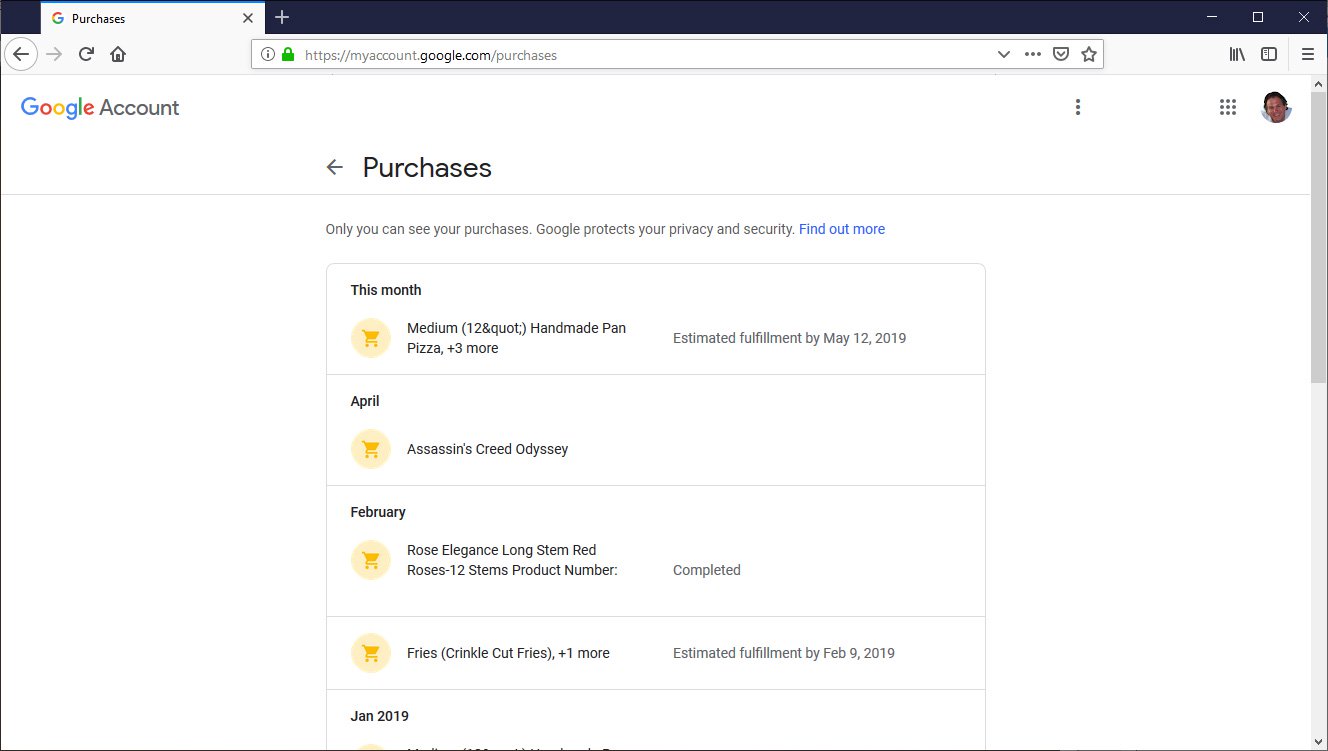
Google использует в своих целях электронные письма пользователей сервиса Gmail. Оказалось, что корпорация сканирует письма на наличие онлайн-покупок, которые впоследствии будут отображаться в аккаунте Google.

На интересное поведение Google обратил внимание пользователь, поделившийся своими наблюдениями на площадке Reddit. По словам юзера, страница Purchases его Google-аккаунта содержала информацию о покупках, сделанных им на Amazon, а также в других онлайн-магазинах.

При этом, как заявляет пользователь, для этих покупок даже не использовался Google Pay.

Позднее исследователи решили проверить эту информацию. Один из интересующихся также обнаружил на своей странице Purchases покупки, совершенные им у Dominos, Steam, 1-800-Flowers.com, Amazon, Adidas и в других онлайн-магазинах. И в этом случае также не использовался Google Pay.

Общими усилиями неравнодушные пользователи пришли к заключению, что Google сканирует входящие письма на наличие покупок, а затем извлекает подробную информацию о заказах.

Это заключение подтвердили и сами представители Google в беседе с BleepingComputer. Сотрудники корпорации также отметили, что такой подход реализован, чтобы помочь пользователям быстро находить свои данные.

В Google объяснили, что компания не использует информацию, хранящуюся в письмах пользователей, для отображения рекламы. А для чего тогда Google использует эту информацию? Представители интернет-гиганта на этот вопрос не ответили.

Сотрудники Google подчеркнули, что данные о покупках можно удалить. Однако на практике оказалось, что сделать это довольно проблематично.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru