



Мошенники атакуют пользователей WhatsApp Spotify-фишингом

Мошенники атакуют пользователей WhatsApp Spotify-фишингом

Мошенники атакуют пользователей WhatsApp Spotify-фишингом

Онлайн-мошенники придумали новую схему «развода» пользователей WhatsApp. На этот раз злоумышленники используют фишинговый сайт, замаскированный под популярный музыкальный сервис Spotify. Подробнее рассказали эксперты антивирусной компании ESET.

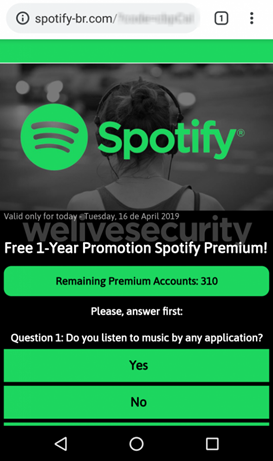
Вся схема начинается с того, что потенциальная жертва получает в популярном мессенджере сообщение, в котором ей предлагают стать премиум-подписчиком Spotify. В сообщении имеется специальная ссылка.

Пройдя по этой ссылке, пользователь попадает на фишинговый сайт, на котором располагается анкета. Злоумышленники сделали все, чтобы замаскировать свой вредоносный ресурс под официальный сайт Spotify.

Как только пользователь закончит заполнять анкету, ему выдвинут обязательное условие — отправить ссылку на «акцию» 30 пользователям WhatsApp из списка контактов. Только после этого премиум-аккаунт будет активирован.

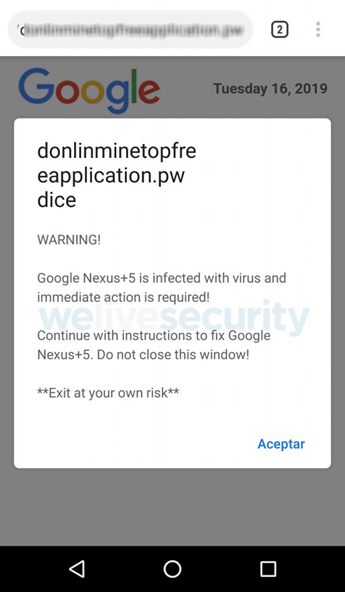
Параллельно с этим мошенники пугают пользователя всплывающим сообщением, в котором говорится, что его устройство заражено вредоносными программами (стандартная схема).

Чтобы избавиться от «вирусов», пользователю рекомендуется перейти в Google Play и установить приложение, которое на деле является программой для показа рекламы.

Подпишитесь на новости

РКН указал на Google Forms как на риск для локализации персональных данных

Собрать заявки через Google Forms удобно, но удобство не отменяет требований к персональным данным. В докладе Роскомнадзора сервис отдельно отмечен как проблемный вариант в контексте локализации баз данных граждан России. Форма на пять минут может обернуться вопросами, на которые отвечать придётся значительно дольше.

Такая позиция представлена в материалах выступления начальника управления по защите прав субъектов персональных данных РКН Юрия Контемирова на семинаре системы ГАРАНТ 5 ноября.

На слайде об «иностранных элементах» ведомство подчёркивает: первично — соблюдение требований к локализации баз на территории РФ. Рядом с перечислением операций, включая запись, хранение и извлечение данных, использование Google Forms помечено красным крестом.


Отдельно РКН разграничивает локализацию и трансграничную передачу. Последняя определяется как передача данных иностранному лицу на территорию иностранного государства. Для неё предусмотрен собственный порядок, включая уведомление ведомства.

При этом, согласно презентации, передача российскому получателю сама по себе не становится трансграничной только потому, что используется иностранный мессенджер. Но такая квалификация не снимает отдельных требований к локализации.

В докладе также указан штраф до 6 млн рублей по части 8 статьи 13.11 КоАП за нарушение требований локализации.

RSS: Новости на портале Anti-Malware.ru