



Настройки конфиденциальности Google Pay были спрятаны за специальным URL

Настройки конфиденциальности Google Pay были спрятаны за специальным URL

Настройки конфиденциальности Google Pay были спрятаны за специальным URL

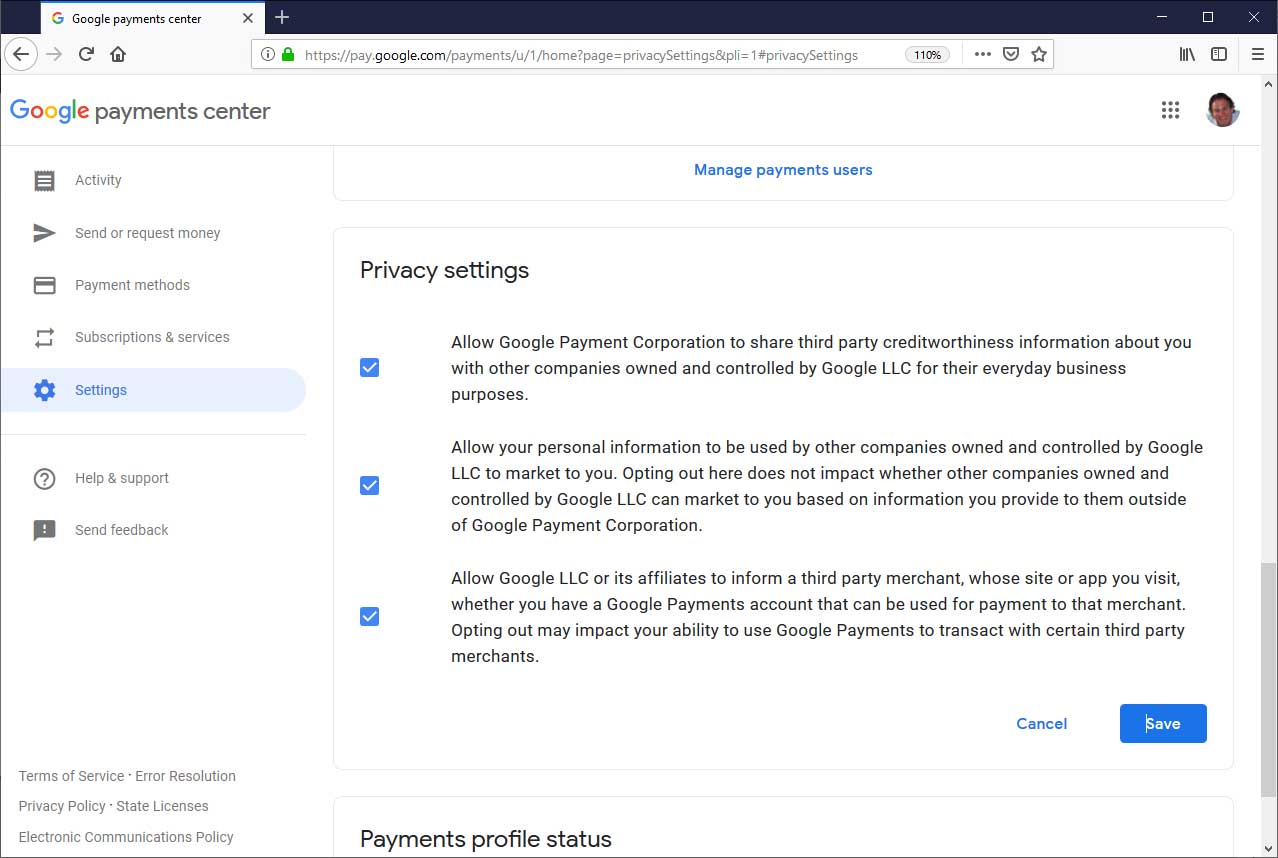
Исследователи обнаружили, что Google прячет три важные настройки конфиденциальности Google Pay за специальным URL. Эти настройки позволяют пользователям ограничить распространение данных о своей кредитоспособности, персональной информации, а также информации об аккаунте Google Pay.

Напомним, что Google Pay представляет собой сервис американской корпорации, позволяющий приобретать товары онлайн, используя сохраненную платежную информацию.

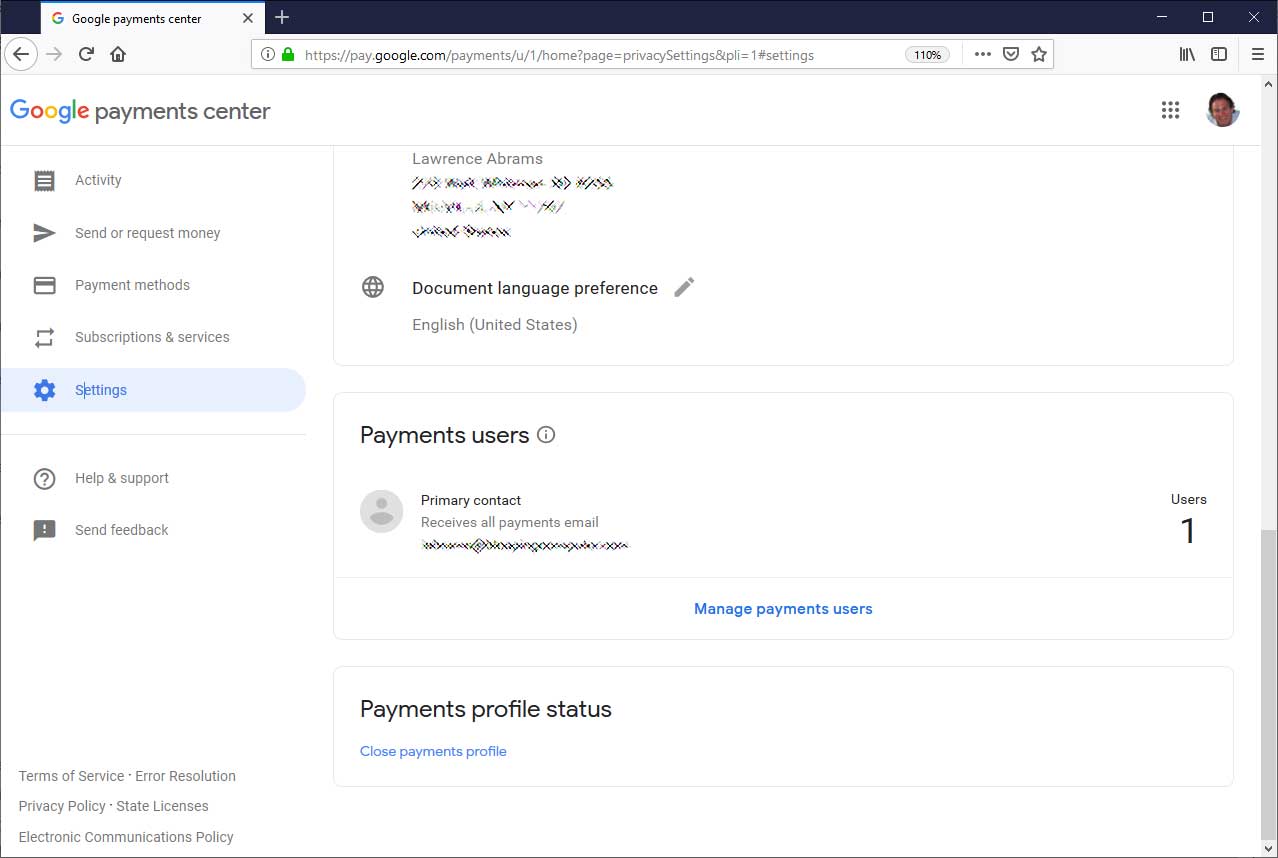
Как у всех похожих онлайн-сервисов, у Google Pay есть своя страница настроек, на которой пользователи могут сконфигурировать различные опции, относящиеся к работе сервиса.

На саму станицу настроек можно попасть через навигационное боковое меню или с помощью специальной ссылки — https://pay.google.com/payments/u/0/home#settings. Там пользователь может указать свой адрес и другую информацию.

Однако исследователи обратили внимание, что на странице настроек нет опций, отвечающих за конфиденциальность.

С другой стороны, если зайти на страницу настроек Google Pay, используя другой URL, — https://pay.google.com/payments/u/0/home?page=privacySettings#privacySet..., появляются три дополнительные настройки конфиденциальности.

Стоит отметить, что все три опции активированы по умолчанию, что на деле означает наименьший уровень конфиденциальности для пользователя.

Google уже отреагировала на отчет экспертов, заявив, что это недоразумение исправлено — теперь все пользователи могут получить доступ к настройкам конфиденциальности с соответствующей странице.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru