



Facebook подает в суд на Rankwave за использование данных юзеров

Facebook подает в суд на Rankwave за использование данных юзеров

Facebook подает в суд на Rankwave за использование данных юзеров

Facebook, очевидно, не хочет повторения ситуации с Cambridge Analytica, когда социальная сеть подверглась массовой критике за несанкционированное использование пользовательских данных. На днях стало известно, что корпорация Цукерберга подала в суд на южнокорейскую компанию Rankwave, занимающуюся аналитикой. Суть иска как раз заключается в неправомерном использовании данных пользователей.

По словам юристов Facebook, представители Rankwave злоупотребляли данными платформы для разработчиков, а также отказались удалить эти данные по запросу.

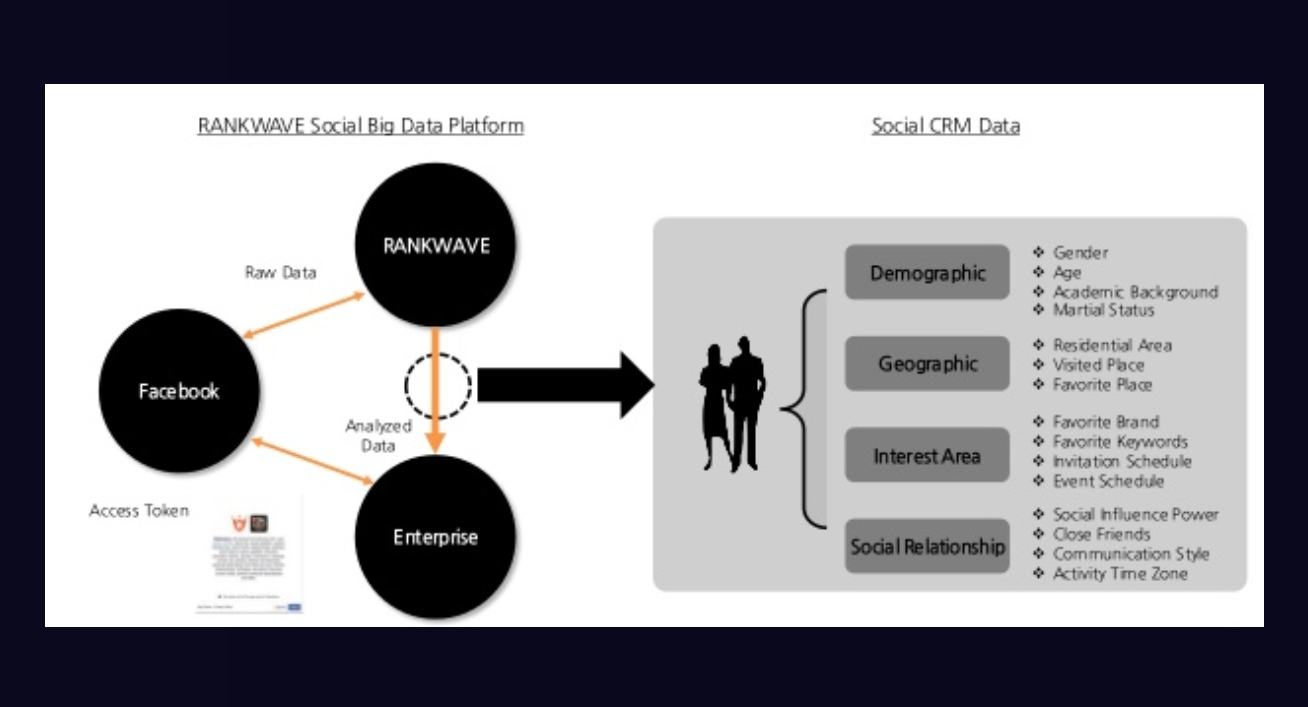
Деятельность Rankwave вращалась вокруг помощи в продвижении бизнеса — компания предлагала встроить в приложения возможность авторизации с помощью Facebook, что позволяло передавать данные пользователей на анализ.

Далее Rankwave исследовала особенности поведения пользователей и помогала бизнесу организовывать максимально таргетированные рекламные кампании.

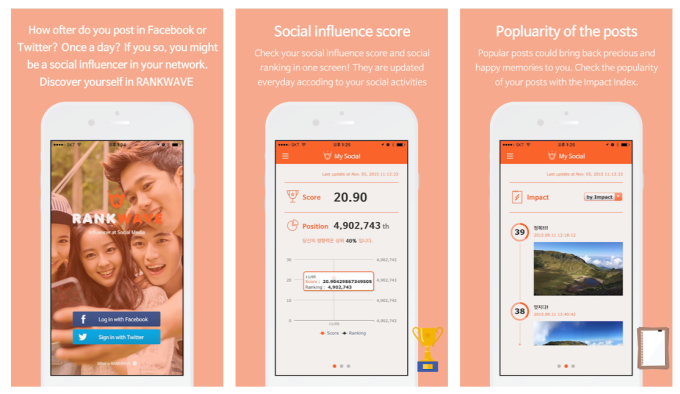
Согласно исковому заявлению Facebook, Rankwave злоупотребляла данными, собранными с помощью собственного приложения. Компания старалась отследить рейтинг своего влияния.

Приложение Rankwave собирало информацию об активности пользователя Facebook, в основном это касалось данных геолокации. Например, если человек посетил бейсбольный стадион, ему в дальнейшем будет отображаться реклама с продажей билетов на бейсбольные матчи.

К слову, подход Rankwave как раз очень напоминает схемы Cambridge Analytica, которые и принесли Facebook столько проблем.

С копией искового заявления можно ознакомиться по этой ссылке (PDF).

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru