



Facebook подает в суд на Rankwave за использование данных юзеров

Facebook подает в суд на Rankwave за использование данных юзеров

Facebook подает в суд на Rankwave за использование данных юзеров

Facebook, очевидно, не хочет повторения ситуации с Cambridge Analytica, когда социальная сеть подверглась массовой критике за несанкционированное использование пользовательских данных. На днях стало известно, что корпорация Цукерберга подала в суд на южнокорейскую компанию Rankwave, занимающуюся аналитикой. Суть иска как раз заключается в неправомерном использовании данных пользователей.

По словам юристов Facebook, представители Rankwave злоупотребляли данными платформы для разработчиков, а также отказались удалить эти данные по запросу.

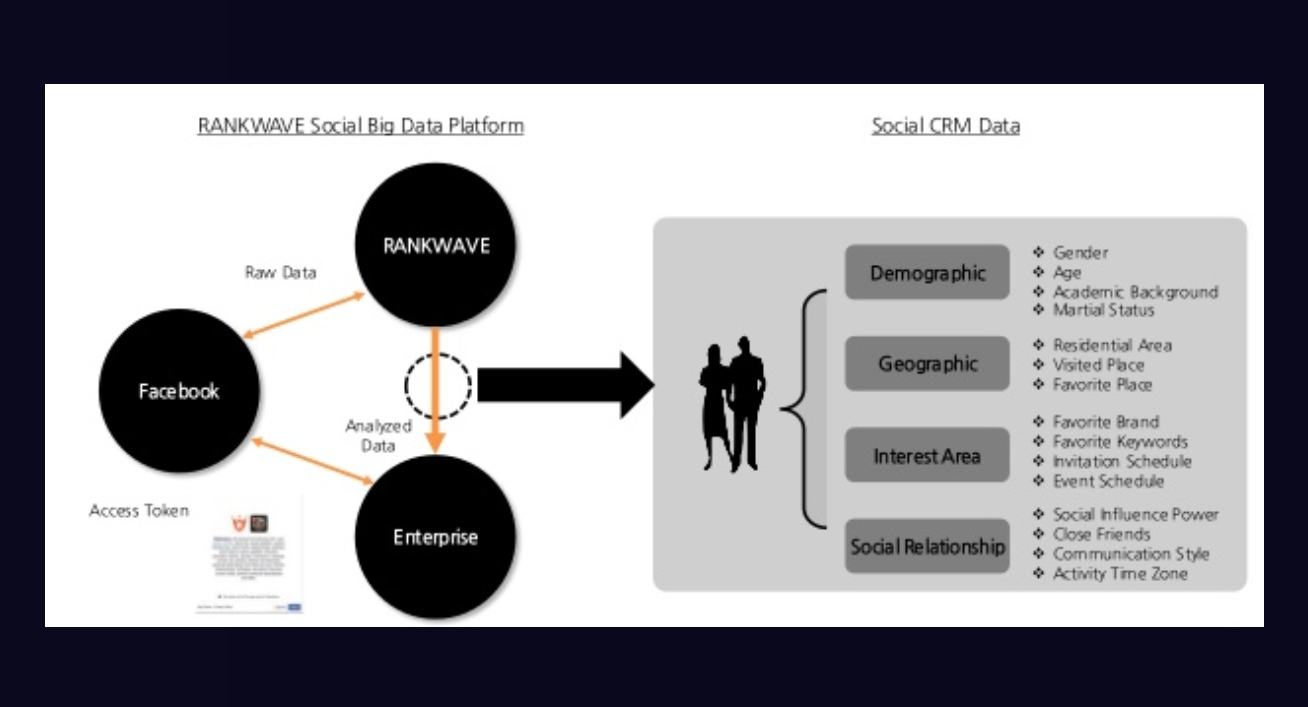
Деятельность Rankwave вращалась вокруг помощи в продвижении бизнеса — компания предлагала встроить в приложения возможность авторизации с помощью Facebook, что позволяло передавать данные пользователей на анализ.

Далее Rankwave исследовала особенности поведения пользователей и помогала бизнесу организовывать максимально таргетированные рекламные кампании.

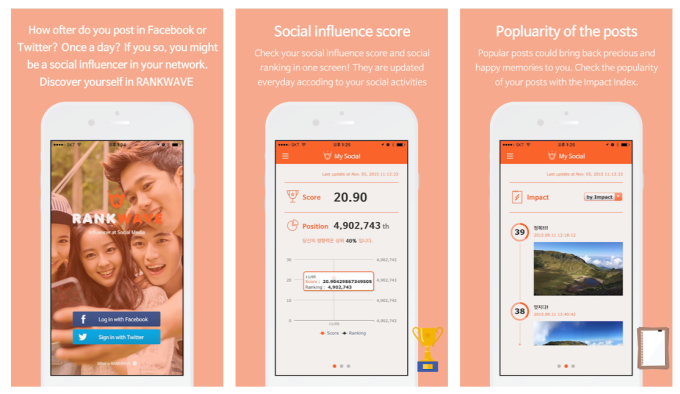
Согласно исковому заявлению Facebook, Rankwave злоупотребляла данными, собранными с помощью собственного приложения. Компания старалась отследить рейтинг своего влияния.

Приложение Rankwave собирало информацию об активности пользователя Facebook, в основном это касалось данных геолокации. Например, если человек посетил бейсбольный стадион, ему в дальнейшем будет отображаться реклама с продажей билетов на бейсбольные матчи.

К слову, подход Rankwave как раз очень напоминает схемы Cambridge Analytica, которые и принесли Facebook столько проблем.

С копией искового заявления можно ознакомиться по этой ссылке (PDF).

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru