



Facebook подает в суд на Rankwave за использование данных юзеров

Facebook подает в суд на Rankwave за использование данных юзеров

Facebook подает в суд на Rankwave за использование данных юзеров

Facebook, очевидно, не хочет повторения ситуации с Cambridge Analytica, когда социальная сеть подверглась массовой критике за несанкционированное использование пользовательских данных. На днях стало известно, что корпорация Цукерберга подала в суд на южнокорейскую компанию Rankwave, занимающуюся аналитикой. Суть иска как раз заключается в неправомерном использовании данных пользователей.

По словам юристов Facebook, представители Rankwave злоупотребляли данными платформы для разработчиков, а также отказались удалить эти данные по запросу.

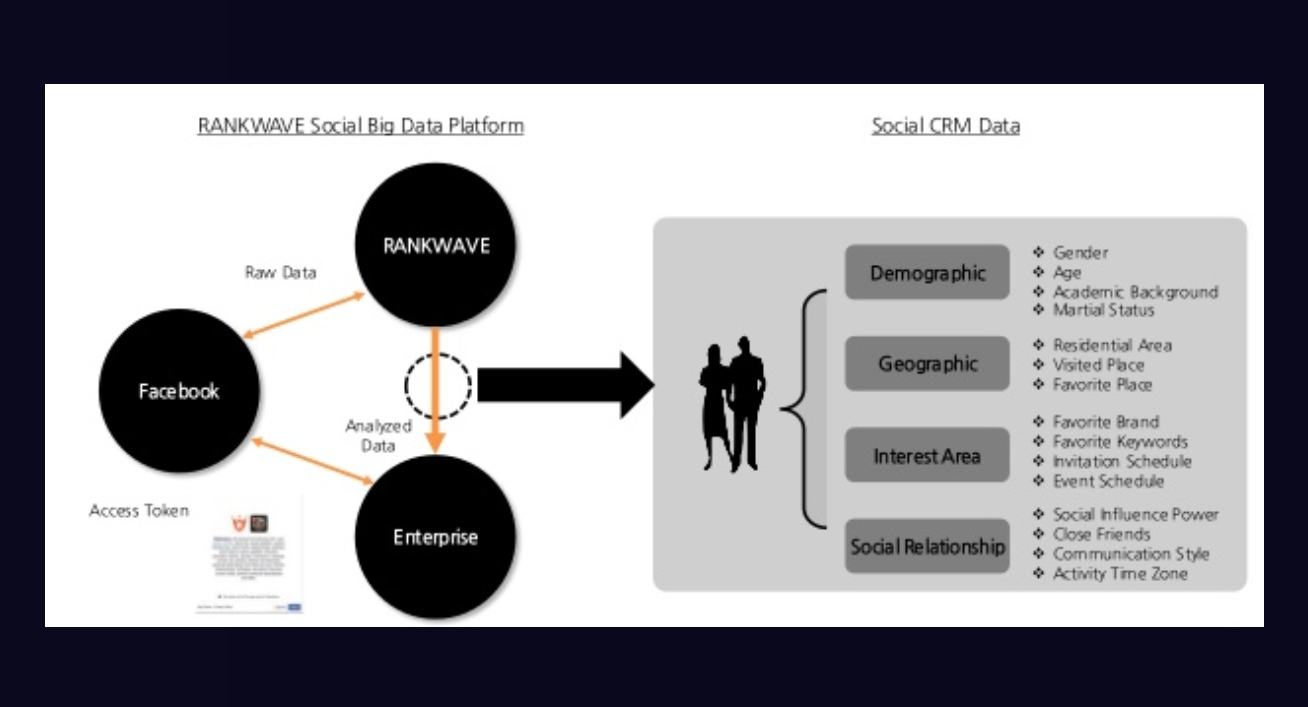
Деятельность Rankwave вращалась вокруг помощи в продвижении бизнеса — компания предлагала встроить в приложения возможность авторизации с помощью Facebook, что позволяло передавать данные пользователей на анализ.

Далее Rankwave исследовала особенности поведения пользователей и помогала бизнесу организовывать максимально таргетированные рекламные кампании.

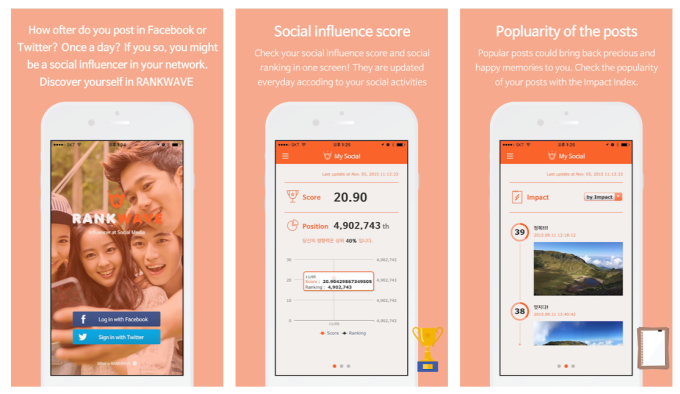
Согласно исковому заявлению Facebook, Rankwave злоупотребляла данными, собранными с помощью собственного приложения. Компания старалась отследить рейтинг своего влияния.

Приложение Rankwave собирало информацию об активности пользователя Facebook, в основном это касалось данных геолокации. Например, если человек посетил бейсбольный стадион, ему в дальнейшем будет отображаться реклама с продажей билетов на бейсбольные матчи.

К слову, подход Rankwave как раз очень напоминает схемы Cambridge Analytica, которые и принесли Facebook столько проблем.

С копией искового заявления можно ознакомиться по этой ссылке (PDF).

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru