



Microsoft Office запрашивает отправку дополнительных данных в Microsoft

Microsoft Office запрашивает отправку дополнительных данных в Microsoft

Microsoft Office запрашивает отправку дополнительных данных в Microsoft

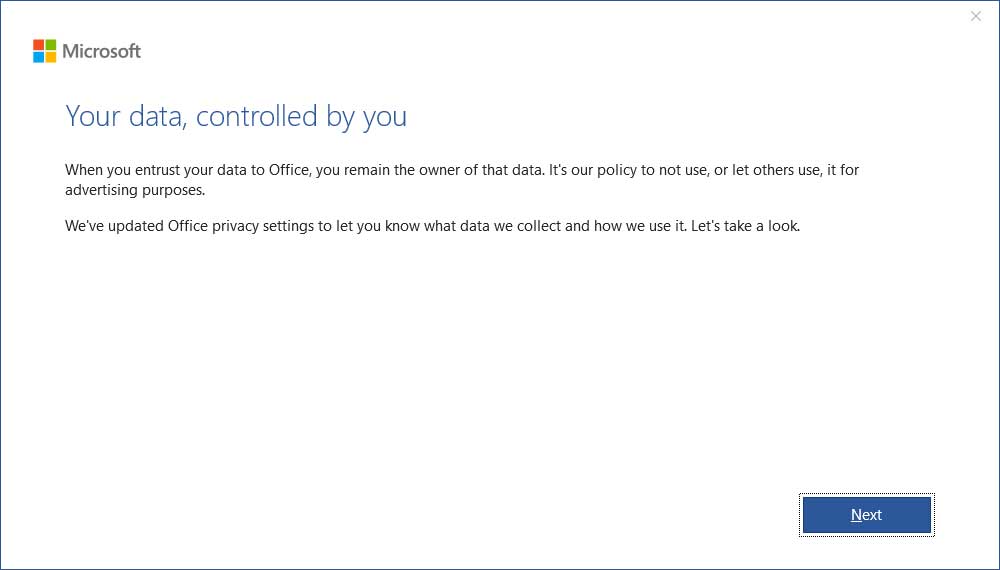
При запуске приложений Word, Excel и PowerPoint Microsoft Office теперь отображает пользователям новое диалоговое окно, которое озаглавлено «Ваши данные, которыми управляете вы». В сущности, это окно запрашивает у вас разрешение на отсылку дополнительных пользовательских данных в Microsoft.

Оказалось, что американский техногигант изменил политику конфиденциальности в Microsoft Office версии 1904 (билд 11601.20144). Этот апдейт вышел 29 апреля 2019 года.

В примечаниях к выходу этих обновлений толком ничего не объясняется, есть лишь упоминание, что корпорация «добавила новые правила в отношении данных диагностики».

В диалоговом окне «Ваши данные, которыми управляете вы» пользователям предоставляют право выбора — отправлять ли в Microsoft дополнительную информацию при работе с Word, Excel и PowerPoint или же отказаться от такой практики.

При этом корпорация делает акцент на том, что собираются исключительно данные, имеющие отношение к диагностике. Таким образом, по словам Microsoft, пользовательский опыт значительно улучшается в будущем.

Стоит отметить, что такой подход американской корпорации встретил критику со стороны специалистов. Вся проблема в том, что Microsoft нигде не упоминала это диалоговое окно. Наткнувшись на него, первая мысль, которая приходит на ум специалисту в области безопасности, — это работа вредоносной программы или какой-нибудь хитрый фишинг.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru