



Хакер получил контроль над 29 IoT-ботнетами с помощью брутфорс-атак

Хакер получил контроль над 29 IoT-ботнетами с помощью брутфорс-атак

Хакер получил контроль над 29 IoT-ботнетами с помощью брутфорс-атак

Хакер, известный под онлайн-псевдонимом «Subby», взломал командные серверы C&C, отвечающие за действия 29 IoT-ботнетов. Для этого специалист использовал брутфорс, который отлично отработал, так как злоумышленники использовали слабые связки имен и паролей.

Последние несколько недель Subby занимался брутфорс-атаками на панели командных серверов, которые управляют ботнетами. В тех случаях, когда киберпреступники использовали простые учетные данные, Subby смог легко получить контроль над панелями управления.

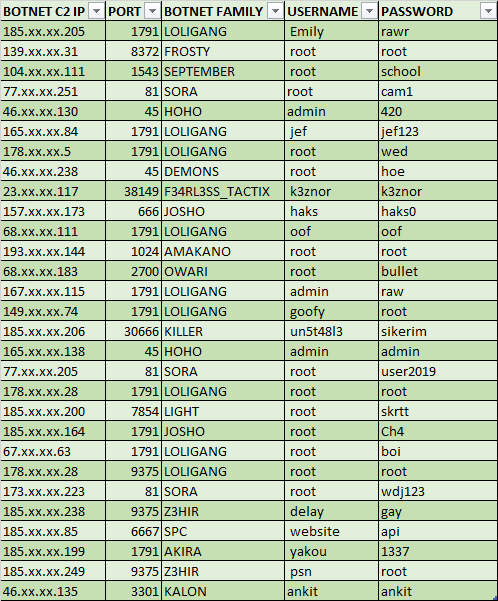
Атаки Subby описал в своем блоге исследователь компании NewSky Security Анкит Анубхав. В частности, Анубхав утверждает, что злоумышленники использовали такие тривиальные связки имен и паролей, как «root:root», «admin:admin» и «oof:oof».

Для наглядности эксперт предоставил таблицу, в которой перечислены C&C-сервера, управляемые ими ботнеты и связки «имена-пароли», используемые для доступа к панели управления.

По словам самого Subby, за большинством этих командных серверов стоят дилетанты (так называемые скрипткидди), которые создавали ботнеты по онлайн-инструкциям, доступным в интернете для всех.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru