



В мобильном Google Chrome найден новый метод для фишинга

В мобильном Google Chrome найден новый метод для фишинга

В мобильном Google Chrome найден новый метод для фишинга

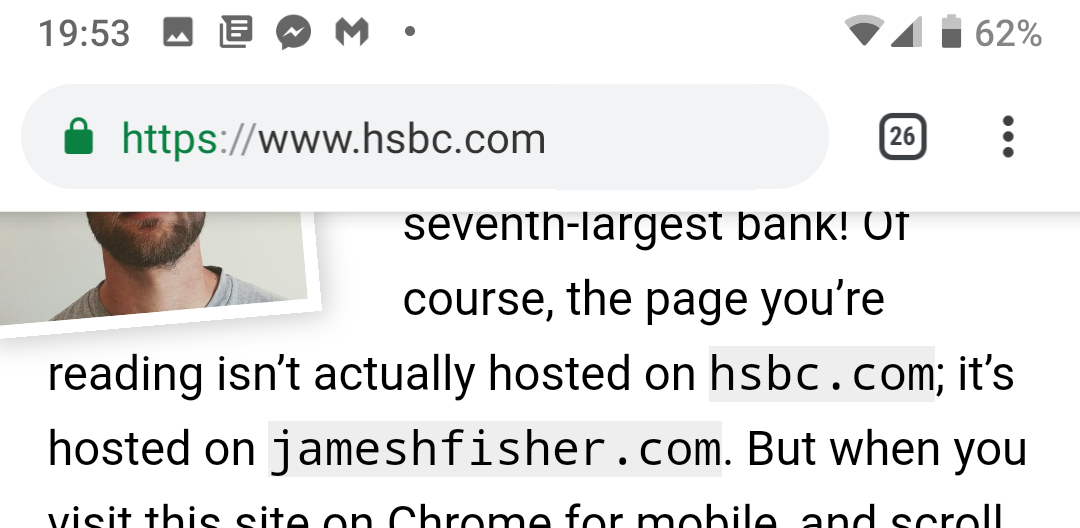
Джеймс Фишер, разработчик приложения для скринкастинга Vidrio, обнаружил уязвимость в браузере Chrome для мобильных платформ. По словам специалиста, это новая находка для злоумышленников, занимающихся фишингом. Смысл эксплойта в этом случае заключается в использовании метода отображения адресной строки.

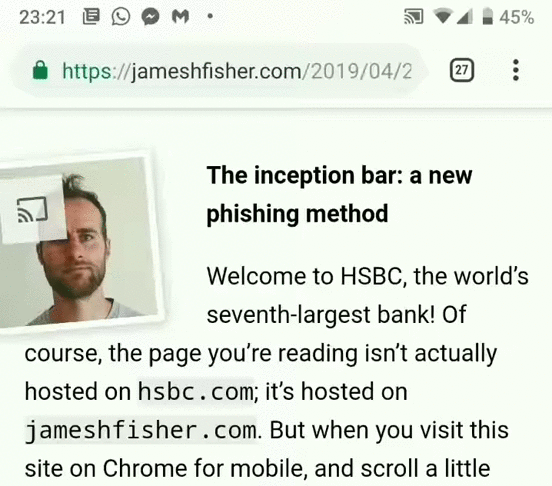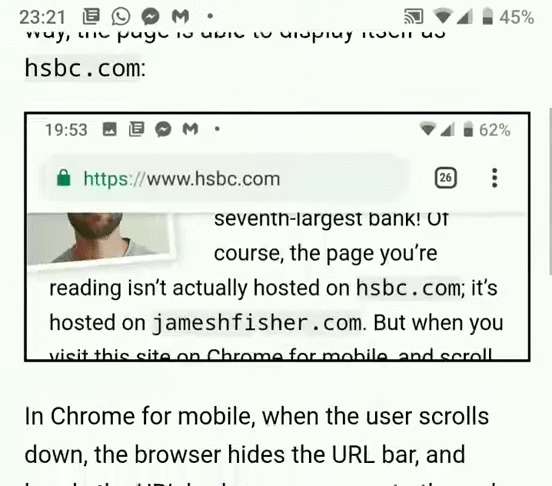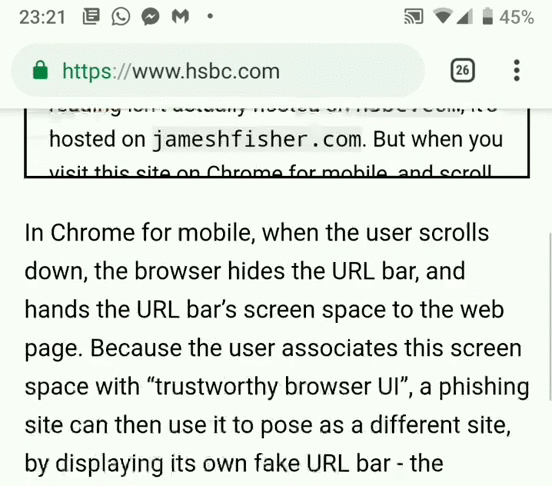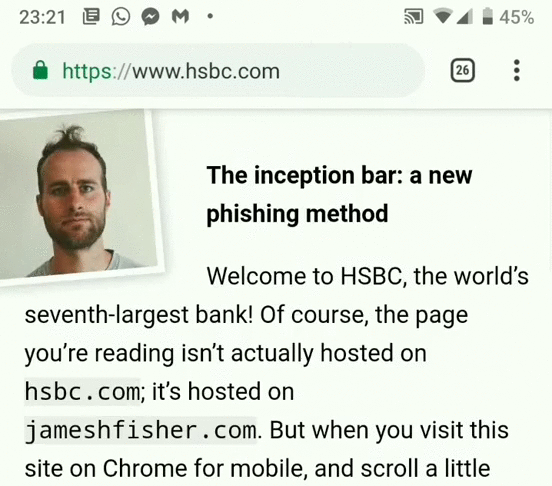
Согласно опубликованному отчету, при скроллинге вниз есть возможность отобразить фейковую адресную строку, которая не исчезнет до тех пор, пока вы не посетите другой ресурс.

Атакующий может даже видоизменить станицу таким образом, что вы будете не в состоянии увидеть подлинную адресную строку.

Фишер доказал состоятельность своего метода лишь в случае с браузером Chrome. Однако у эксперта есть подозрение, что этот эксплойт можно применить и к другим популярным браузерам.

Другими словами, фишинговые кампании смогут использовать этот метод для создания еще более качественной иллюзии посещения легитимного ресурса. Пользователям следует быть крайне осторожными, чтобы не попасться на такого рода уловки.

В Google на данный момент не предоставили вменяемого решения данной проблемы. Возможно, в скором времени стоит ожидать соответствующий патч.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru