



GoDaddy вывел в офлайн 15 000 поддоменов, используемых спамерами

GoDaddy вывел в офлайн 15 000 поддоменов, используемых спамерами

GoDaddy вывел в офлайн 15 000 поддоменов, используемых спамерами

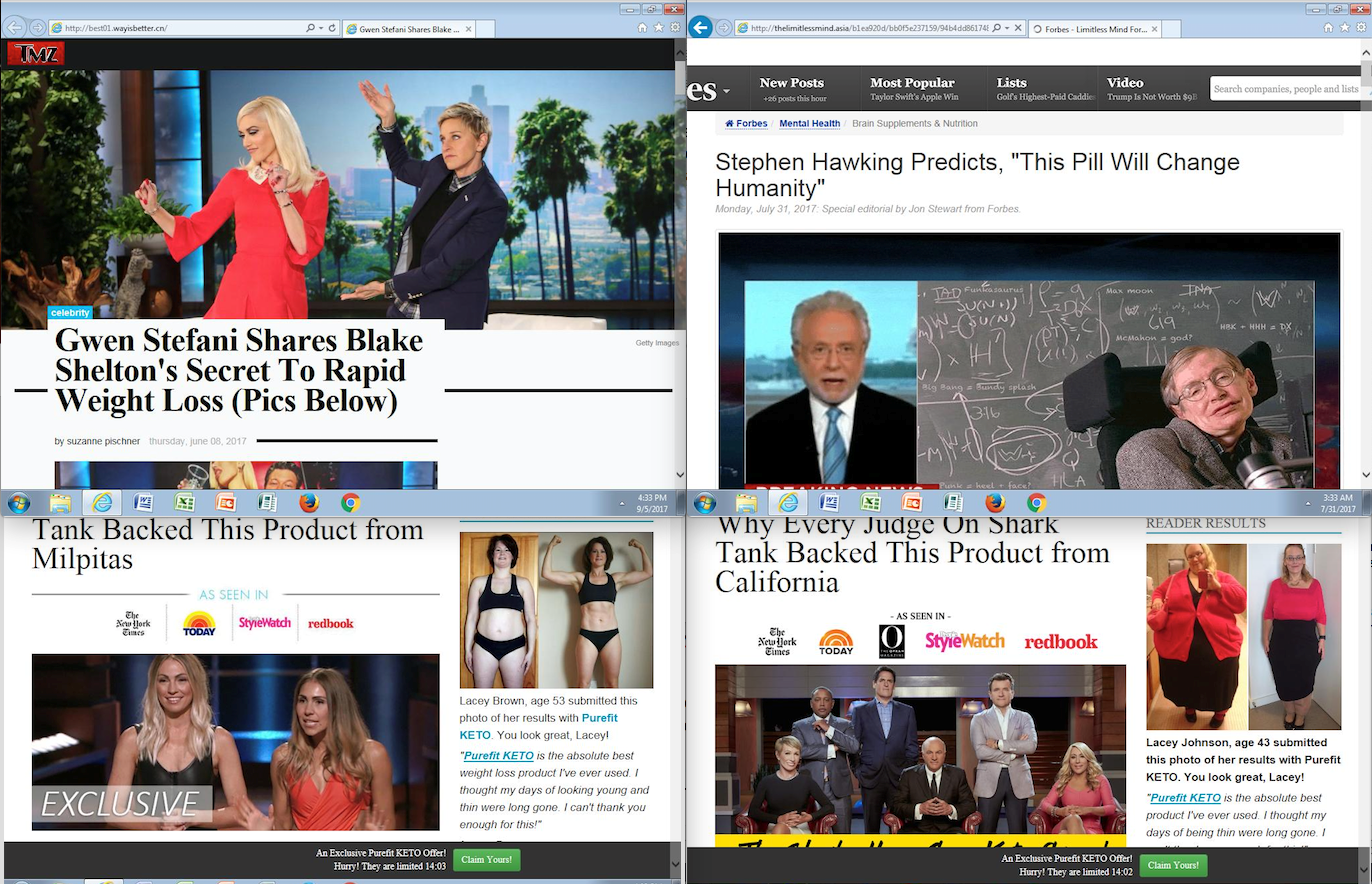
GoDaddy вывел в офлайн 15 000 поддоменов, которые использовались в спамерской кампании. Злоумышленники в ходе этой кампании заманивали пользователей на страницы сайтов, торгующих фейковой продукцией.

Традиционно пользователи получали электронные письма, в которых рекламировался тот или иной продукт. Если жертвы переходили по ссылкам в этих письмах, они попадали на один из этих поддоменов, который располагался на вполне легитимном ресурсе (без ведома владельца).

Эти ресурсы предлагали продукты, якобы одобренные различными знаменитостями: Стивен Хокинг, Дженнифер Лопес, Гвен Стефани и так далее. На деле же, конечно, эти заявления не соответствовали действительности.

Большинство предлагаемых продуктов представляли собой различные стимуляторы мозга, масло каннабидиола, таблетки для похудения и другое подобное.

Спамерскую операцию обнаружил исследователь Palo Alto Networks Джефф Уайт. На протяжении двух лет Уайт отслеживал действия преступников, анализируя и собирая информацию.

В начале этого года эксперт поделился своими наблюдениями с GoDaddy, на котором располагались вредоносные поддомены.

Представители GoDaddy провели собственное расследование, которое выявило, что злоумышленники использовали фишинг, чтобы выкрасть учетные данные клиентов хостера и получить доступ к их аккаунтам.

После получения доступа создавался специальный поддомен, на котором размещались вышеозначенные товары. GoDaddy быстро принял меры — не только вывел в офлайн все злонамеренные поддомены, но и сбросил учетные данные затронутых клиентов.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru