



Facebook Marketplace сливал точные координаты продавца и его товаров

Facebook Marketplace сливал точные координаты продавца и его товаров

Facebook Marketplace сливал точные координаты продавца и его товаров

Facebook устранила уязвимость в своей платформе Facebook Marketplace. В случае удачной эксплуатации этой бреши любой желающий мог определить геолокацию продавца и его товаров.

Площадка Facebook Marketplace доступна как из приложения социальной сети, так и через веб-сайт интернет-гиганта. С помощью Marketplace люди могут выставлять на продажу различные вещи.

Исследователь Джон Мосс, работающий с компанией 7 Elements, однажды заинтересовался вопросом возврата украденных вещей, для чего попробовал использовать информацию, которую можно собрать на Facebook Marketplace.

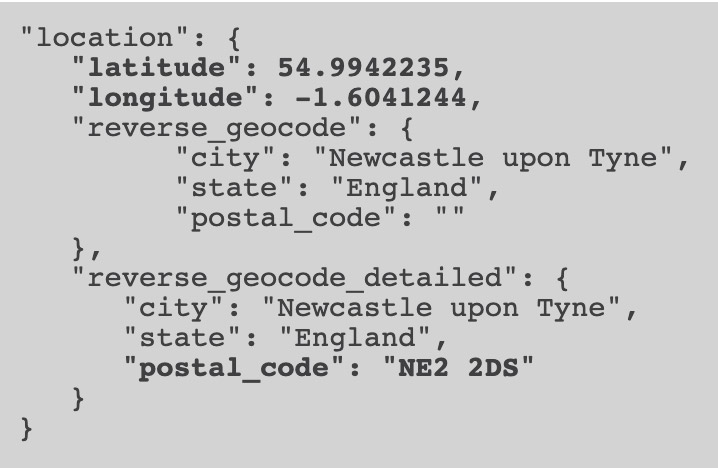
Именно благодаря этому анализу эксперт обратил внимание на JSON-ответы, которые передавало мобильное приложение Facebook. Мосс утверждает, что эти данные содержали точные географические координаты.

«В итоге мне удалось обнаружить, что злоумышленники могут использовать Facebook Marketplace для определения точных координат вещей, которые потенциально можно украсть», — пишет Мосс в блоге.

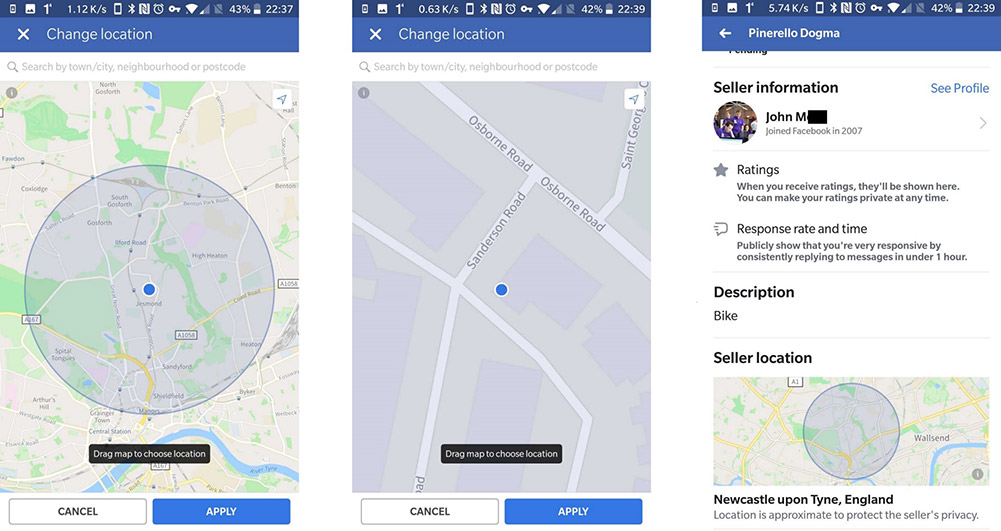
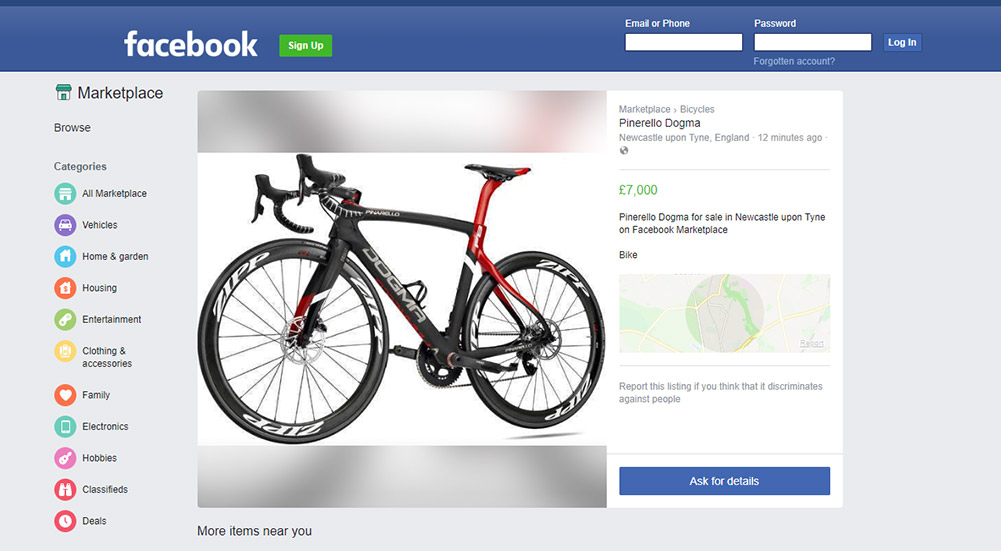
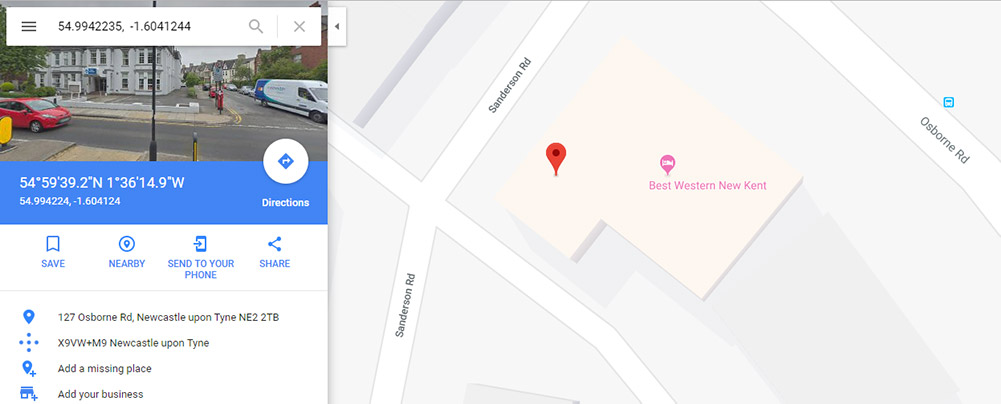
Чтобы подтвердить свою теорию, исследователь выставил на продажу несколько вещей, а затем получил их координаты без необходимости входа в Facebook.

«Меня больше всего беспокоит, что преступники могли бы достаточно легко получить координаты моих велосипедов. Это позволило бы им угнать их», — заявил эксперт.

Мосс утверждает, что Facebook стоило передавать приблизительные координаты, например, указывать почтовый индекс не полностью. Но в передаваемых данных в итоге было следующее:

Специалист утверждает, что Facebook дважды отклоняла его просьбу устранить эту проблему, ссылаясь на то, что это не уязвимость.

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru