



Исходный код бэкдора Carbanak в течение двух лет лежал на VirusTotal

Исходный код бэкдора Carbanak в течение двух лет лежал на VirusTotal

Исходный код бэкдора Carbanak в течение двух лет лежал на VirusTotal

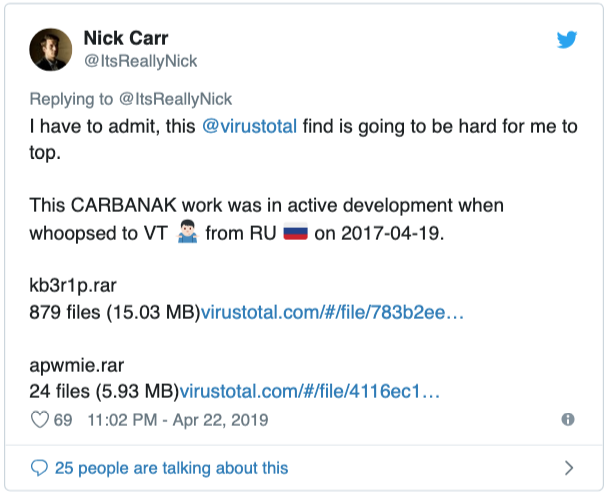
Исходный код одной из самых опасных вредоносных программ в мире на протяжении двух лет был доступен на VirusTotal. Практически никто не обратил внимания на то, что бэкдор Carbanak загрузили на самый популярный сервис анализа подозрительных файлов.

Первыми внимание на этот факт обратили исследователи американской компании FireEye. В течение этих двух лет они наблюдали и анализировали ситуацию, а теперь решили предоставить результаты своего анализа общественности.

Напомним, что сложный бэкдор Carbanak использовался в атаках одноименной киберпреступной группы, известной также под другими именами: FIN7, Anunak, Cobalt Group.

Именно этой группировке удалось похитить у банков более миллиарда долларов. Carbanak использовался в качестве основного средства проникновения в сети кредитных организаций.

Злоумышленники начинали свои атаки с заражения сотрудников банка этой вредоносной программой. Затем они получали доступ к системам, которые позволяли переводить денежные средства и обналичивать их.

Эксперты считают, что наличие исходного кода Carbanak в открытом доступе поможет лучше проанализировать деятельность FIN7.

Интересно, что оба файла с кодом вредоноса (первый и второй) были загружены на VirusTotal с российских IP-адресов.

FireEye посвятила своей находке пост в блоге, с которым можно ознакомиться здесь.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru