



Пользователи сервиса Netflix получили фишинговые письма

Пользователи сервиса Netflix получили фишинговые письма

Пользователи сервиса Netflix получили фишинговые письма

Фишеры организовали очередную рассылку вредоносных писем, которые на этот раз направлены пользователям видеосервиса Netflix. О новой злонамеренной операции сообщают специалисты антивирусной компании ESET.

Свои вредоносные письма фишеры маскируют под отправленные Netflix уведомления, в которых видеосервис просит подтвердить учетную запись.

Текст писем указывает на то, что сервис Netflix зафиксировал подозрительную активность аккаунта. Чтобы избежать его блокировки, пользователь должен пройти по ссылке и подтвердить свою учетную запись.

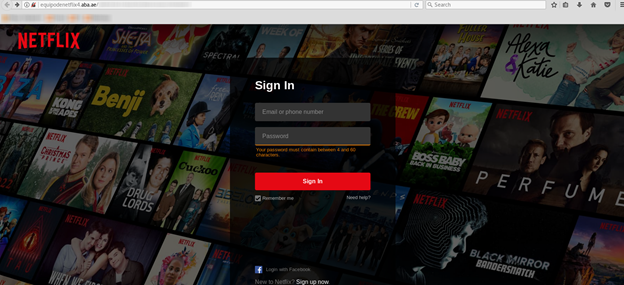
Само собой, по ссылке располагается вредоносная копия официального ресурса Netflix, качественно имитирующая дизайн легитимного сайта.

А вот с URL фишингового сайта киберпреступники не стали заморачиваться — его не старались замаскировать под легитимный домен, в ссылке даже не было упоминания Netflix.

«Нам удалось установить, что домен привязан к бесплатному хостингу, расположенному в ОАЭ», — пишут эксперты ESET.

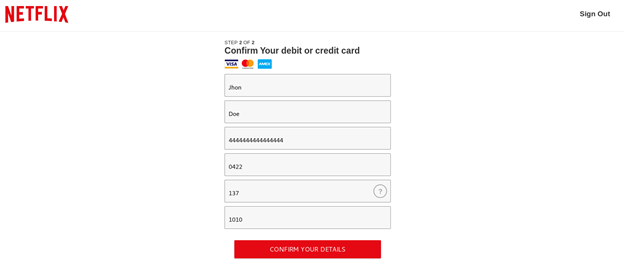
Предполагается, что жертва должна ввести на поддельном сайте свои учетные данные. Если пользователь введет логин и пароль, он будет перенаправлен на форму ввода данных банковской карты.

«Есть основания полагать, что целью атаки является кража личных и банковских данных с последующей перепродажей на черном рынке (такие сведения стоят не менее 45$ или 2800 рублей), а также для совершения целевых атак в будущем», — заключают специалисты.

Рекламный PDF-ридер из Google Play обманул защиту Android и Samsung

Официальный магазин приложений — это всё-таки не стерильная операционная. Автор Android Police Фейт Леру рассказала, как установленный из Google Play PDF-ридер начал показывать на смартфоне его матери назойливое уведомление и рекламу, которые невозможно было просто смахнуть.

Баннер настойчиво предлагал перейти по ссылке и установить некое дополнение для полной защиты данных. 

Выглядело это настолько убедительно, насколько обычно выглядят попытки завести пользователя туда, куда ему точно не надо.

Самое неприятное: Google Play Protect и встроенная защита приложений Samsung проверили смартфон и ничего подозрительного не обнаружили. Автор удалил программу вручную и посоветовал отправить жалобу в Google Play.

При этом достоверно установить вредоносную функциональность приложения она не смогла, речь идёт о подозрительном поведении с признаками рекламного софта, а не о подтверждённом банковском трояне.

Случай далеко не уникальный. По данным Malwarebytes, в 2025 году Google удалила из магазина 77 вредоносных приложений, суммарно набравших не менее 19 млн установок. Часто зловреды притворяются PDF-ридерами, клавиатурами, фоторедакторами, трекерами здоровья, ускорителями батареи и чистильщиками памяти.

Перед установкой стоит проверить разработчика, отзывы, историю обновлений и запрашиваемые разрешения. А если безобидный просмотрщик документов внезапно требует доступ к СМС, уведомлениям или специальным возможностям Android, лучше таким софтом не пользоваться.

RSS: Новости на портале Anti-Malware.ru