



Экс-сотрудник Mozilla: Google ставила палки в колеса Firefox годами

Экс-сотрудник Mozilla: Google ставила палки в колеса Firefox годами

Экс-сотрудник Mozilla: Google ставила палки в колеса Firefox годами

Бывший сотрудник корпорации Mozilla Джонатан Найтингейл, занимавший руководящую должность, обвиняет Google в целенаправленном и систематическом противодействии развитию браузера Firefox, которое осуществлялось на протяжении последнего десятилетия. По словам Найтингейла, Google хотела обеспечить своему браузеру Chrome доминирующую позицию на рынке.

Найтингейл уже далеко не первый человек из команды, занимающейся разработкой Firefox, который обвиняет Google в создании препятствий на пути их браузера. Однако он первый, кто заявил, что у интернет-гиганта был четкий план противодействия продукту Mozilla.

Согласно заявлению Найтингейла, Google намеренно создавала на своих сайтах баги, которые проявлялись исключительно под браузером Firefox.

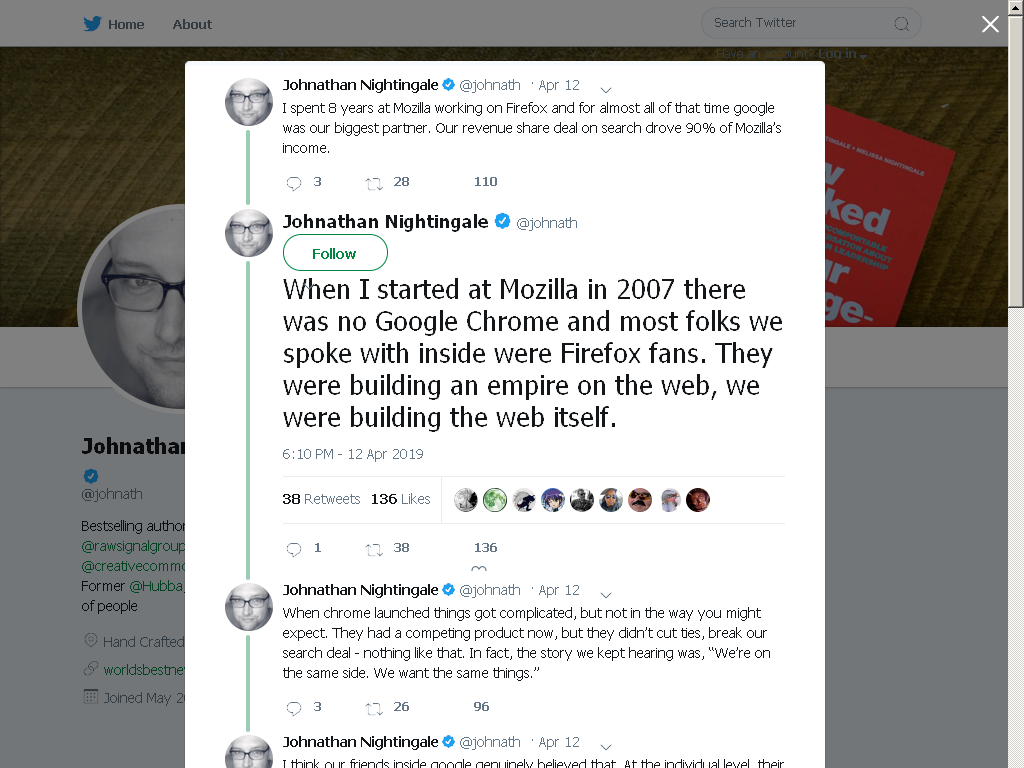
«Когда я начал работать с Mozilla — а это было в 2007 году — не было еще никакого Google Chrome. Большинство сотрудников Google, с которыми нам удалось пообщаться, были в восторге от Firefox», — пишет в Twitter Найтингейл.

«С запуском Chrome все усложнилось — теперь у них конкурирующий продукт. Однако они продолжали твердить нам, что “мы в одной лодке, мы хотим одного и того же“. Что касается наших знакомых разработчиков в Google, я думаю, они действительно были на нашей стороне».

«Но Google в целом… Их политика, естественно, отличалась от того, что думали рядовые служащие».

По словам Найтингейла, реклама Google Chrome стала появляться рядом с поисковыми запросами Firefox. Gmail и Google Docs начали конфликтовать с Firefox, а сайты для тестирования внезапно начали блокировать браузер от Mozilla.

«Это повторялось снова и снова — упс, еще один инцидент, еще одна ошибочка».

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru