



Apple, Broadcom и Zyxel затронуты дырами в драйверах для Wi-Fi-чипсетов

Apple, Broadcom и Zyxel затронуты дырами в драйверах для Wi-Fi-чипсетов

Apple, Broadcom и Zyxel затронуты дырами в драйверах для Wi-Fi-чипсетов

Эксперты в области безопасности предупреждают о наличии уязвимостей в драйверах Wi-Fi от Broadcom. Эти проблемы безопасности способны привести к удаленному выполнению кода, а также успешным DoS-атакам. Они угрожают пользователям многих операционных систем.

Первым об уязвимостях сообщил Координационный центр CERT (CERT/CC), который опубликовал соответствующее уведомление. В этом уведомлении перечислен список затронутых проблемами вендоров.

«Драйверы wl и brcmfmac от Broadcom содержат множество уязвимостей. Первый затрагивают две уязвимости переполнения буфера, а второй драйвер brcmfmac с открытым исходным кодом уязвим к обходу проверки фрейма и переполнению буфера», — говорится в уведомлении CERT/CC.

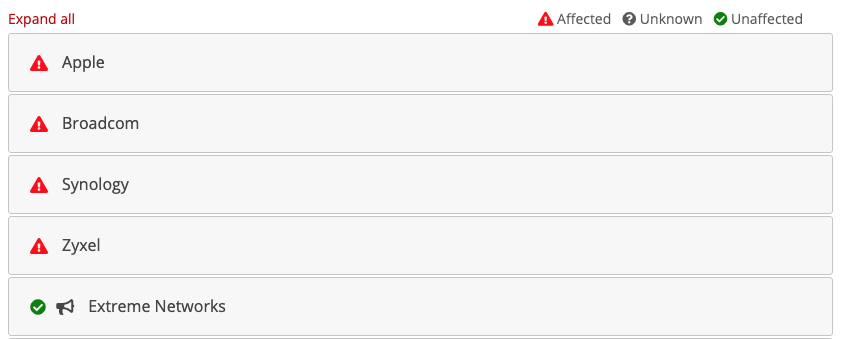
Среди затронутых уязвимостями вендоров оказались Apple, Broadcom, Synology и Zyxel. Точно известно, что Extreme Networks данная проблема обошла стороной. Другие вендоры под вопросом.

В настоящее время бреши отслеживаются под идентификаторами CVE-2019-8564, CVE-2019-9500, CVE-2019-9501, CVE-2019-9502, CVE-2019-9503. Эксперты считают, что они представляют серьезную опасность.

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru