



Microsoft потеряла контроль над важным для Windows Tiles поддоменом

Microsoft потеряла контроль над важным для Windows Tiles поддоменом

Microsoft потеряла контроль над важным для Windows Tiles поддоменом

Microsoft потеряла контроль над важным поддоменом, который используется системами Windows 8 и Windows 10 для доставки новостей и обновлений живым тайлам (Live Tiles) — анимированным элементам меню «Пуск».

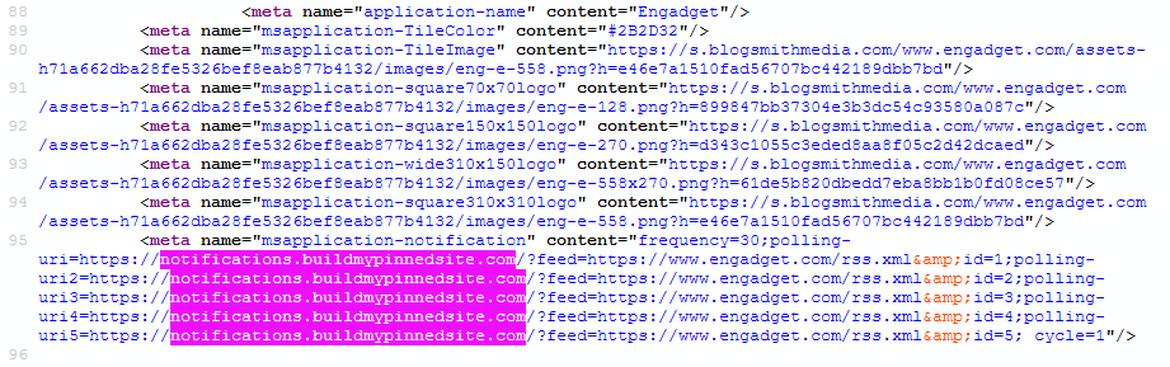
В настоящее время данный поддомен (notifications.buildmypinnedsite.com) находится под контролем Ханно Бьёка, исследователя в области безопасности, работающего на немецкий сайт Golem.de, освещающий новости из мира технологий.

Поддомен был частью сервиса buildmypinnedsite.com, который Microsoft запустила вместе со стартом системы Windows 8. Весь сервис предназначался для живых тайлов в меню «Пуск», вернее — для их обновлений в режиме реального времени.

Эту функцию могут использовать веб-сайты, которым необходимо добавить специальный метатег в исходный код страницы. В этом случае на стороне клиента обновления этого ресурса автоматически бы подгружались в определенный тайл.

Microsoft рекомендовала владельцам сайтов использовать поддомен notifications.buildmypinnedsite.com для конвертации RSS-лент в удобный для Windows Tiles формат.

К слову, тысячи сайтов используют эти возможности.

Однако Ханно Бьёк сегодня заявил, что сервис больше не работает.

«Хост, который должен был доставлять XML-файлы — notifications.buildmypinnedsite.com — отдавал ошибку на стороне облачного сервиса Microsoft Azure. Он перенаправлял на поддомен Azure. Однако сам поддомен не был зарегистрирован Azure», — объясняет эксперт.

Исследователь зарегистрировал поддомен в своем аккаунте Azure, следовательно, в данный момент контролирует все поступающие на него запросы. Бьёк отметил, что уведомил Microsoft, однако корпорация пока никак не отреагировала.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru