



Лаборатория Касперского обновила решение для СМБ-сектора

Лаборатория Касперского обновила решение для СМБ-сектора

Лаборатория Касперского обновила решение для СМБ-сектора

«Лаборатория Касперского» разделила решение Kaspersky Endpoint Security Cloud, предоставляющее защиту от киберугроз среднему и малому бизнесу, на два уровня — Kaspersky Endpoint Security Cloud и Kaspersky Endpoint SecurityCloud Plus. Теперь компании могут выбирать базовую или расширенную функциональность в зависимости от своих требований к безопасности и финансовых возможностей.

В базовом уровне Kaspersky Endpoint Security Cloud доступны все основные функции безопасности, необходимые для малого бизнеса: защита от сетевых атак, почтовых, файловых и веб-угроз, а также мониторинг активности, сетевой экран и проверка на уязвимости.

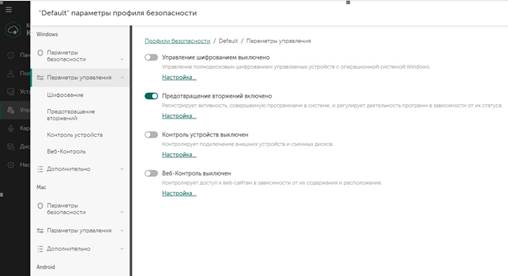
В расширенном уровне Kaspersky Endpoint Security Cloud Plus дополнительно к перечисленному доступны функции управления «Веб-контроль» и «Контроль устройств». Также в продвинутый уровень решения добавлены новые возможности: управление установкой исправлений и шифрование информации на устройстве для предотвращения несанкционированного доступа к конфиденциальным корпоративным данным.

Ещё одно важное изменение касается обоих уровней решения. Оно заключается в том, что лицензирование теперь происходит не по числу устройств, а по числу пользователей: каждая лицензия распространяется на одно стационарное устройство на Windows или Mac и два мобильных гаджета на Android или iOS. Это особенно удобно с учётом растущей тенденции к мобильности — по данным «Лаборатории Касперского», в каждой третьей российской компании сотрудники выполняют рабочие задачи из разных точек, не будучи привязанными строго к офису, и используют для этого не одно, а несколько устройств.

В рамках обоих уровней для защиты рабочих станций, серверов и мобильных устройств по-прежнему используются передовые технологии, управляемые из простой и удобной облачной консоли, которая всегда доступна на https://cloud.kaspersky.com

«Сектор малого и среднего бизнеса, как и крупный бизнес, нуждается в защите своих информационных ресурсов. При этом, выбирая решение, обеспечивающее безопасность, небольшие компании хотят, чтобы оно было не только надёжным, но и простым в установке и управлении, а также доступным по цене. Продукт Kaspersky Endpoint Security Cloud отвечает всем этим требованиям, а возможность выбора из двух уровней делает его ещё удобнее: решение можно масштабировать по мере роста бизнеса», — комментирует Сергей Марцынкьян, руководитель отдела продуктового маркетинга для корпоративного бизнеса «Лаборатории Касперского».

Узнать больше о решении и загрузить пробную версию можно по ссылке: https://www.kaspersky.ru/small-to-medium-business-security/cloud.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru