



Партнеры мобильных VPN-приложений пытаются запугать пользователей

Партнеры мобильных VPN-приложений пытаются запугать пользователей

Партнеры мобильных VPN-приложений пытаются запугать пользователей

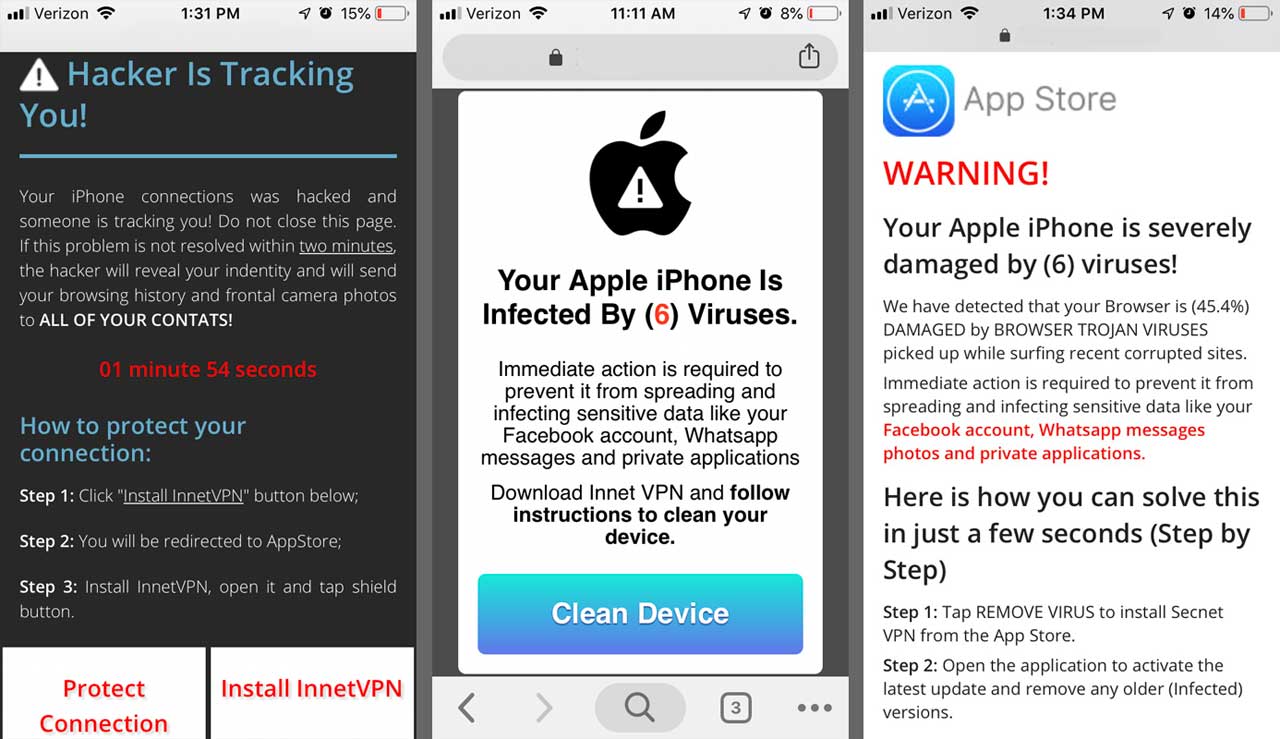
Партнеры компаний, разрабатывающих VPN для мобильных устройств, отображают пользователям мошеннические уведомления, в которых утверждается, что устройство заражено вредоносной программой, взломано или отслеживается. Все это делается для того, чтобы склонить пользователя к оформлению платной подписки.

VPN-компании часто прибегают к использованию партнерских программ, согласно которым различные сайты и онлайн-маркетологи рекламируют их продукт за определенный процент от его стоимости.

Чтобы эта схема работала, создаются специальные ссылки с идентификатором. Если пользователь прошел по такой ссылке и купил продукт, часть этих денег уходит партнерам.

К сожалению, такой подход порождает многих недобросовестных партнеров, которые готовы заставить пользователя купить рекламируемый продукт всеми правдами и неправдами.

Тактика таких компаний включает методы запугивания пользователя, откровенную ложь и мошеннические действия — делается все, чтобы заставить человека установить нужное VPN-приложение.

Для достижения своих целей партнеры выкупают рекламные кампании, которые потом перенаправляют пользователя на мошеннические сайты во время веб-серфинга. Далее отображается какое-нибудь пугающее сообщение о заражении вредоносом, а юзеру рекомендуется установить специальную программу, которая якобы решит все проблемы.

Стоит отметить, что сами разработчики VPN-приложений не имеют ни малейшего понятия о том, каким образом партнеры пытаются навязать пользователям установку этих программ. Так что их винить в этом не стоит.

Несколько дней назад мы сообщали, что Координационный центр Университета Карнеги Меллон заявил: по меньшей мере четыре VPN-приложения, используемые корпоративными клиентами, содержат уязвимости. Среди проблемных приложений эксперты выделили VPN-сервисы от Cisco, F5 Networks, Palo Alto Networks и Pulse Secure. 

Подпишитесь на новости

Офицер ФСБ может возглавить направление кибербезопасности в Минцифры

В Минцифры обсуждают нового замминистра по информационной безопасности. На должность рассматривают Константина Дробаденко — начальника управления Центра защиты информации и специальной связи ФСБ России. Он может сменить Александра Шойтова, который курирует направление с апреля 2021 года.

О возможной перестановке узнал РБК от четырёх источников. Два собеседника подчеркнули: окончательного решения пока нет, приказ о назначении не подписан.

Подразделение ФСБ, в котором работает Дробаденко, отвечает за криптографическую защиту информации и специальную связь. Шойтов тоже имеет опыт работы в ФСБ и глубокую экспертизу в криптографии. По профессиональному профилю преемственность просматривается.

Но задачи замминистра значительно шире шифрования. Это защита госуслуг и данных граждан, устойчивость цифровой инфраструктуры, развитие российского рынка ИБ и безопасность цифровизации бизнеса.

Эксперты напоминают, что бизнесу нужны доступные и экономически оправданные механизмы защиты. Одними строгими требованиями удобную и безопасную цифровую среду не построить.

Даже в криптографии накопились вопросы: противоречия в нормативных актах, незаконная выдача сертификатов, передача ключей третьим лицам и несовместимость реестров машиночитаемых доверенностей.

Потому потенциальному замминистру достанется внушительный список задач. Главная интрига — какие из них станут приоритетом и насколько внимательно новый руководитель будет слушать отрасль.

RSS: Новости на портале Anti-Malware.ru