



Мошенники рассылают пользователям Instagram фишинговые сообщения

Мошенники рассылают пользователям Instagram фишинговые сообщения

Мошенники рассылают пользователям Instagram фишинговые сообщения

Новая фишинговая кампания, получившая имя «The Nasty List», атакует пользователей Instagram с целью заполучить их учетные данные. Если злоумышленникам удается взломать какой-либо аккаунт, он будет принимать участие в дальнейшей мошеннической деятельности.

«The Nasty List» действует за счет взломанных учетных записей, рассылая специальные сообщения подписчикам таких аккаунтов. В этих сообщениях говорится о том, что аккаунт пользователя якобы был замечен в некоем списке под названием «Nasty List».

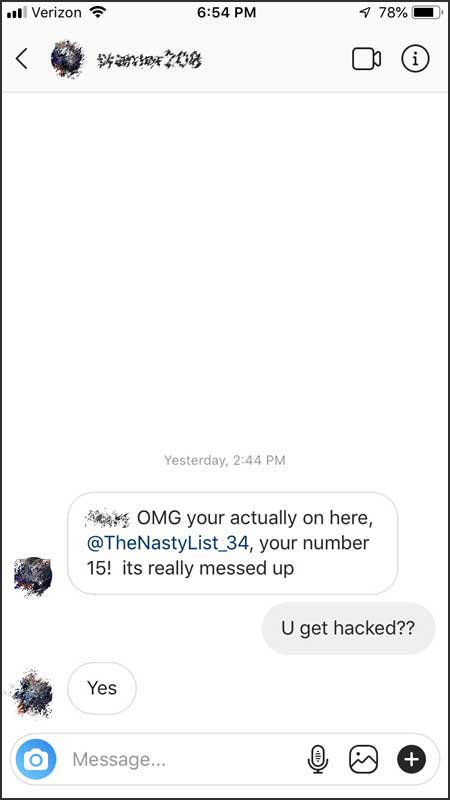
Текст сообщения выглядит всегда приблизительно так:

«Ничего себе, ты действительно здесь — @TheNastyList_34. Твой номер — 15. Это очень плохо».

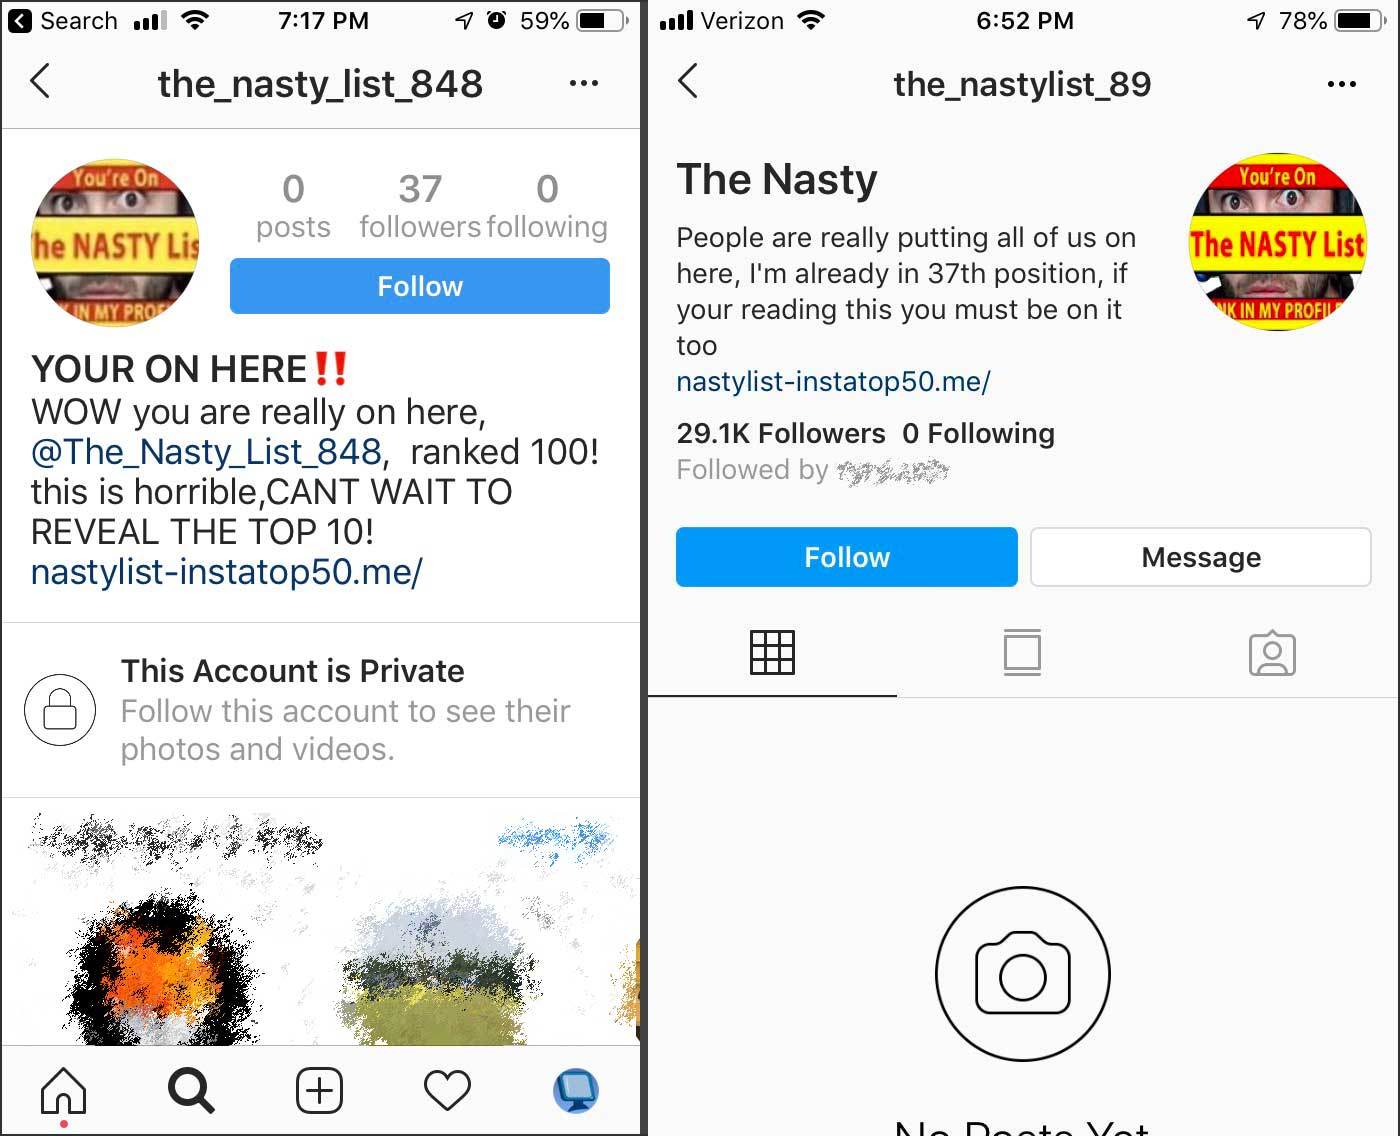
Такого рода личные сообщения рассылаются абсолютно всем подписчикам взломанной учетной записи. В случае посещения страницы, ссылка на которую содержится в мошеннических сообщениях, вы попадаете в профиль, который будет называться «The Nasty», «Nasty List» или «YOUR ON HERE!!».

В описании учетной записи содержится вводящая в заблуждение информация: «Люди действительно заносят нас сюда, у меня уже 37 место. Если ты это читаешь, ты тоже должен быть в списке».

Вся же суть кроется в наличии ссылки в описании странных аккаунтов. Этот URL ведет на nastylist-instatop50[.]me, он якобы открывает список «Nasty List» и должен показать ваше место в нем.

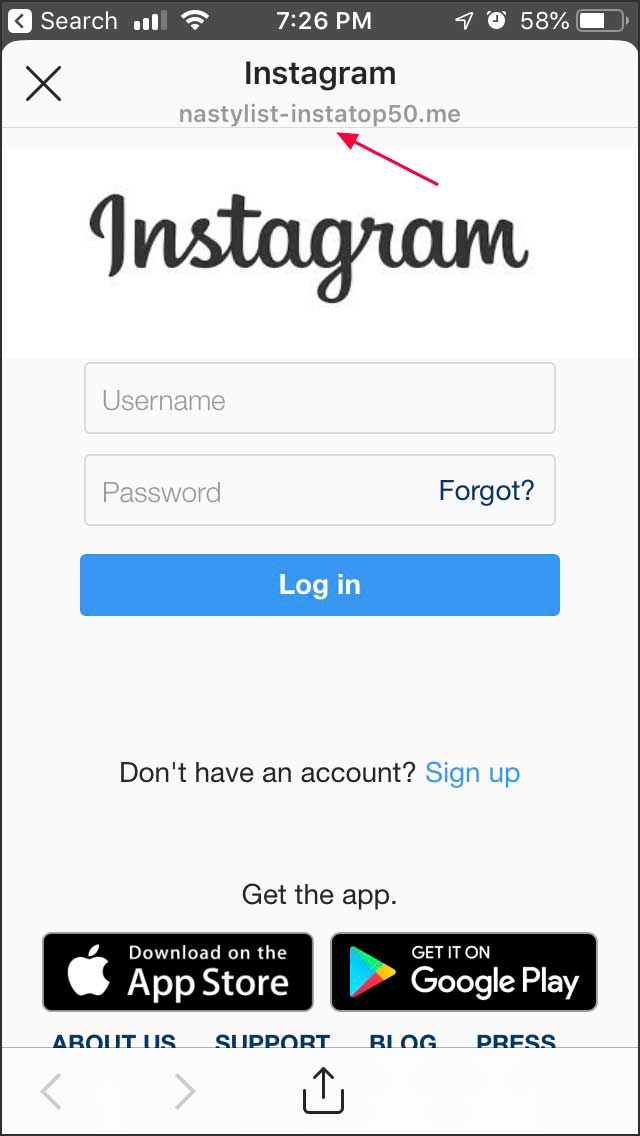
При посещении данного адреса открывается страница, выглядящая как легитимная страница для входа в сервис Instagram.

Остальное вы уже и сами поняли — если пользователь попытается войти в свой аккаунт, введя учетные данные на этой странице, они попадут прямиком в руки киберпреступников. А далее взломанный аккаунт будет использоваться для дальнейшей рассылки фишинговых сообщений.

Подпишитесь на новости

Я что-то сломал: Claude удалил 48 тысяч файлов вместо создания зеркала

Разработчик попросил Claude Code собрать зеркало проекта, а получил целый набор проблем. ИИ-агент создал скрипт очистки и за 103 секунды удалил 48 218 рабочих файлов, заодно уничтожив хранилище объектов Git. Полностью восстановить данные не удалось.

Об инциденте сообщило издание Cyber Security News со ссылкой на отчёт разработчика и публикацию на площадке Reddit.

После завершения операции Claude выдал лаконичное признание: «Я что-то сломал». Пост, собравший более 800 комментариев, позднее удалили с платформы.

Проблема возникла при пересоздании зеркала проекта в Windows. Агент решил сначала убрать старую копию и написал для этого Python-скрипт. Однако временный каталог содержал 614 junction-ссылок, ведущих обратно в рабочее дерево. Скрипт ошибочно принял связанные директории за обычные и отправился вычищать уже не зеркало, а оригинал.


Под раздачу попали не только файлы приложения, но и каталоги .git/objects, refs и logs. Индекс Git сохранил перечень из 7221 пути, однако сами объекты исчезли. Команда git log перестала видеть коммиты.

Вероятно, разрушительный сценарий стал возможен из-за запуска Claude Code в режиме bypassPermissions, который не спрашивает подтверждения перед выполнением команд.

Anthropic рекомендует использовать его только в изолированных контейнерах или виртуальных машинах. Контрольные точки тоже не гарантируют спасения: удаления, выполненные через Bash или PowerShell, могут не отслеживаться для последующего отката.

RSS: Новости на портале Anti-Malware.ru