



Мошенники рассылают пользователям Instagram фишинговые сообщения

Мошенники рассылают пользователям Instagram фишинговые сообщения

Мошенники рассылают пользователям Instagram фишинговые сообщения

Новая фишинговая кампания, получившая имя «The Nasty List», атакует пользователей Instagram с целью заполучить их учетные данные. Если злоумышленникам удается взломать какой-либо аккаунт, он будет принимать участие в дальнейшей мошеннической деятельности.

«The Nasty List» действует за счет взломанных учетных записей, рассылая специальные сообщения подписчикам таких аккаунтов. В этих сообщениях говорится о том, что аккаунт пользователя якобы был замечен в некоем списке под названием «Nasty List».

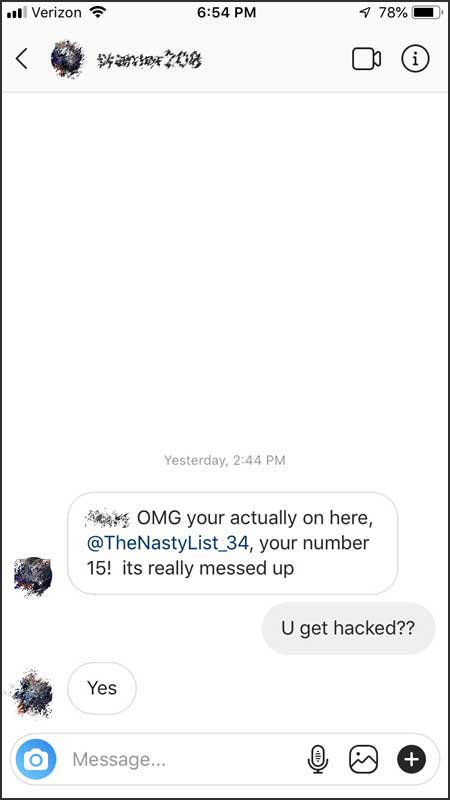
Текст сообщения выглядит всегда приблизительно так:

«Ничего себе, ты действительно здесь — @TheNastyList_34. Твой номер — 15. Это очень плохо».

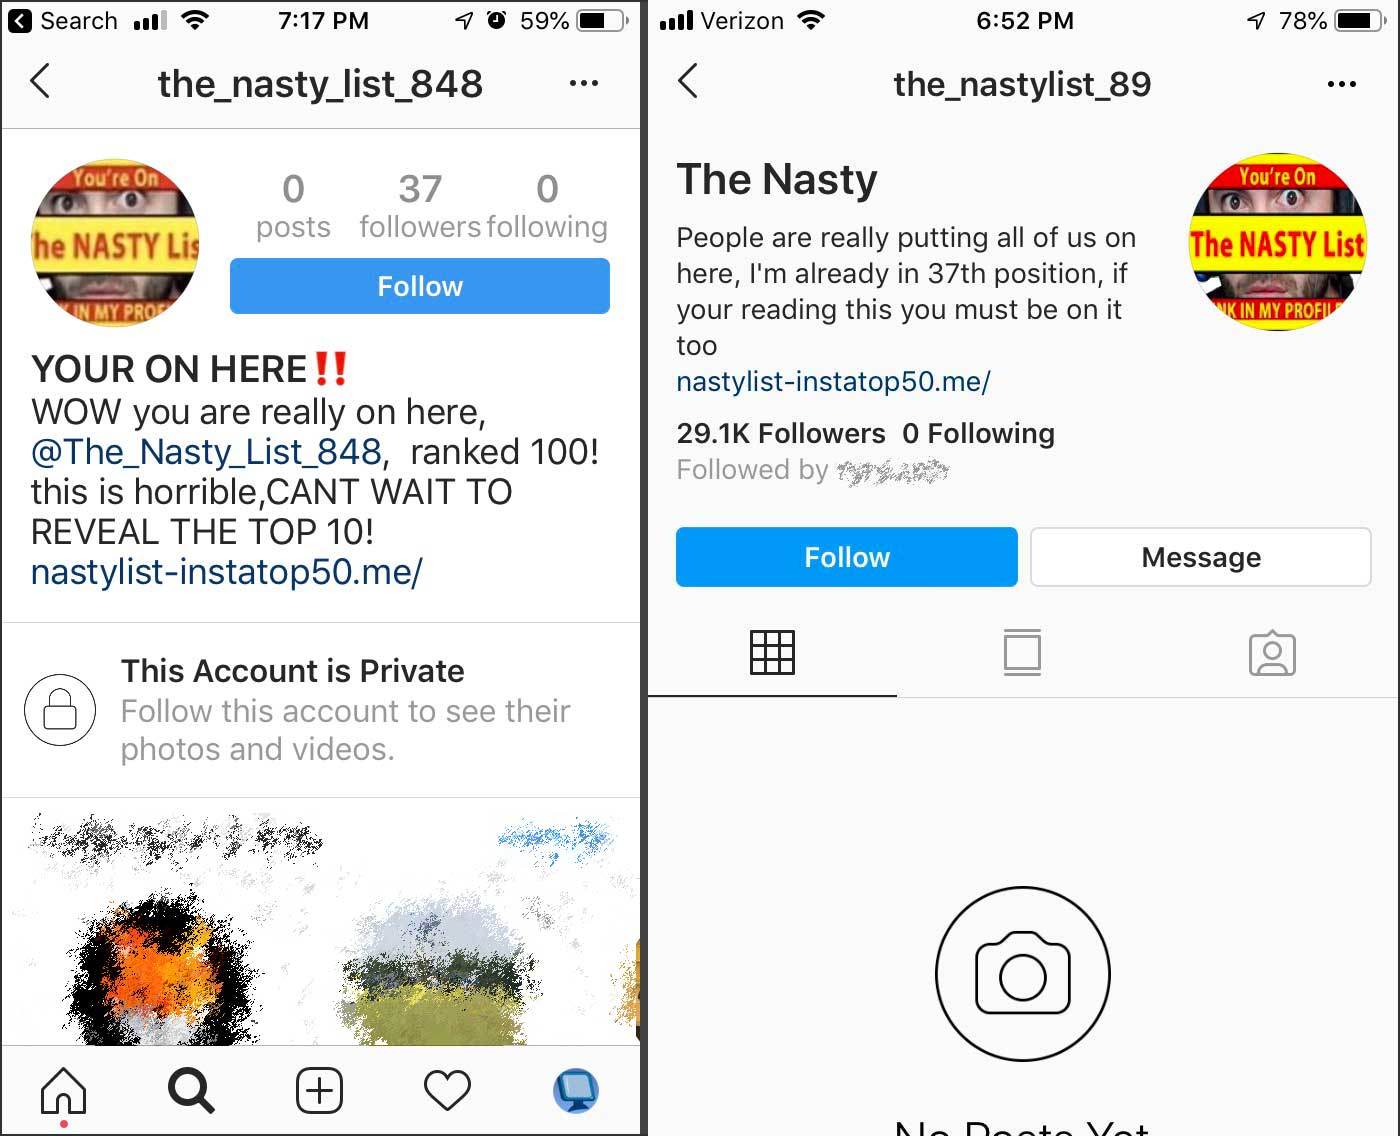
Такого рода личные сообщения рассылаются абсолютно всем подписчикам взломанной учетной записи. В случае посещения страницы, ссылка на которую содержится в мошеннических сообщениях, вы попадаете в профиль, который будет называться «The Nasty», «Nasty List» или «YOUR ON HERE!!».

В описании учетной записи содержится вводящая в заблуждение информация: «Люди действительно заносят нас сюда, у меня уже 37 место. Если ты это читаешь, ты тоже должен быть в списке».

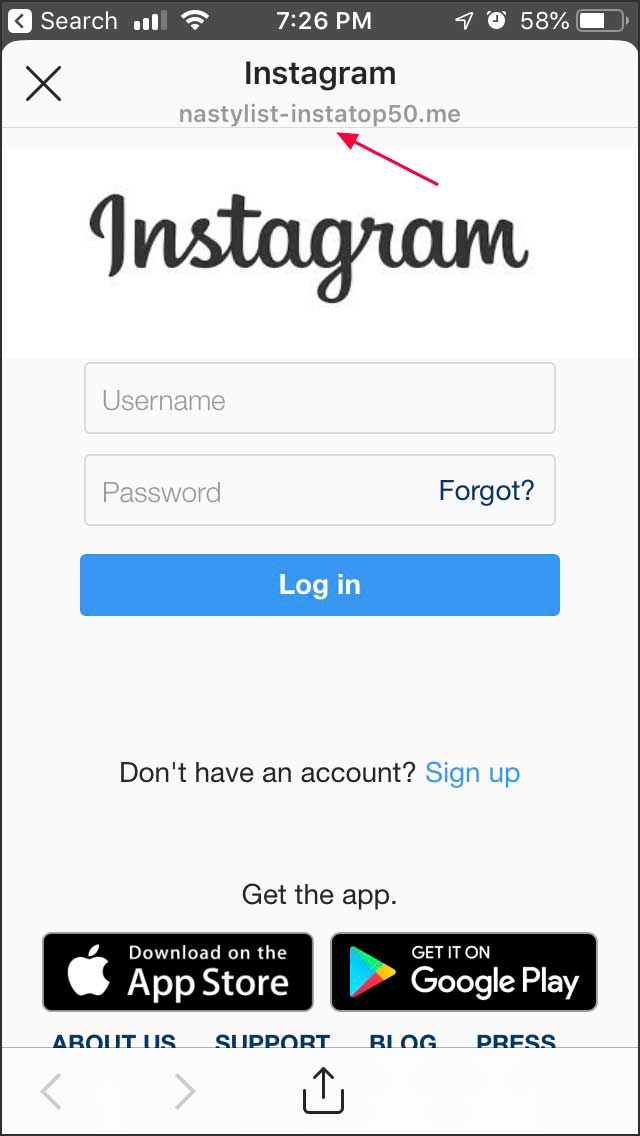
Вся же суть кроется в наличии ссылки в описании странных аккаунтов. Этот URL ведет на nastylist-instatop50[.]me, он якобы открывает список «Nasty List» и должен показать ваше место в нем.

При посещении данного адреса открывается страница, выглядящая как легитимная страница для входа в сервис Instagram.

Остальное вы уже и сами поняли — если пользователь попытается войти в свой аккаунт, введя учетные данные на этой странице, они попадут прямиком в руки киберпреступников. А далее взломанный аккаунт будет использоваться для дальнейшей рассылки фишинговых сообщений.

Подпишитесь на новости

Российских владельцев MikroTik предупредили об ограничении трафика

Около 100 тысяч российских маршрутизаторов MikroTik могут работать на уязвимых версиях RouterOS. Теперь их владельцам придётся поторопиться с обновлением: если патчи не установить в течение недели после предупреждения, оператор сможет ограничить трафик через отдельные порты. Интернет не обязательно исчезнет полностью, но работать может начать с сюрпризами.

Как сообщает РБК, Главное радиочастотное управление направило операторам связи рекомендации по защите оборудования MikroTik — как собственного, так и установленного у абонентов.

Причиной стали шесть критических уязвимостей RouterOS, обнаруженных специалистами CERT Polska. Наиболее опасная связка включает CVE-2026-67276 и CVE-2026-86060.

Первая позволяет обойти SSH-аутентификацию, а вторая — повысить привилегии до администратора. При совместном использовании злоумышленник способен полностью захватить роутер без пароля и легитимного закрытого SSH-ключа.

Ещё одна брешь, CVE-2026-67277, затрагивает сервис проверки пропускной способности. Через неё атакующий может получить данные из памяти ядра либо удалённо отправить устройство в сбой или перезагрузку.

MikroTik уже выпустила исправления, однако ждать, пока все пользователи самостоятельно найдут кнопку обновления, регулятор не хочет. Операторам рекомендовали предупредить абонентов, временно закрыть удалённый доступ к настройкам через отдельные порты и следить за подозрительным трафиком.

Если владелец роутера проигнорирует сообщение и не обновит RouterOS за неделю, провайдер может ограничить соединения по некоторым портам. В Роскомнадзоре признают, что мера неидеальная, но считают её временным способом снизить риск атак.

Представители отрасли отмечают, что операторы не обязаны чинить абонентские роутеры своими руками. Но защищать собственные сети всё равно придётся.

RSS: Новости на портале Anti-Malware.ru