



Пользователи Gmail, Netflix и PayPal подверглись атакам перехвата DNS

Пользователи Gmail, Netflix и PayPal подверглись атакам перехвата DNS

Пользователи Gmail, Netflix и PayPal подверглись атакам перехвата DNS

Последние три месяца злоумышленники активно атакуют пользователей популярных онлайн-сервисов Gmail, Netflix и PayPal. В ходе своей операции атакующие используют технику, известную как «перехват DNS» (DNS hijacking).

Об этих кибератаках сообщили эксперты из Bad Packets. По их словам, преступники скомпрометировали роутеры пользователей, а затем модифицировали настройки DNS таким образом, чтобы жертвы перенаправлялись на фейковые веб-сайты.

Именно так у пользователей выманивались учетные данные для входа в онлайн-сервисы.

В общей сумме в Bad Packets насчитали четыре мошеннических DNS-сервера, которые атакующие использовали для перехвата трафика пользователей.

«За последние три месяца наши ханипоты (honeypots) зафиксировали атаки перехвата DNS, в ходе которых злоумышленники компрометировали маршрутизаторы пользователей», — говорится в отчете Bad Packets.

«Все попытки взлома роутеров происходили из сети Google Cloud Platform. В этой кампании атакующие использовали четыре мошеннических DNS-сервера для перенаправления трафика своих жертв».

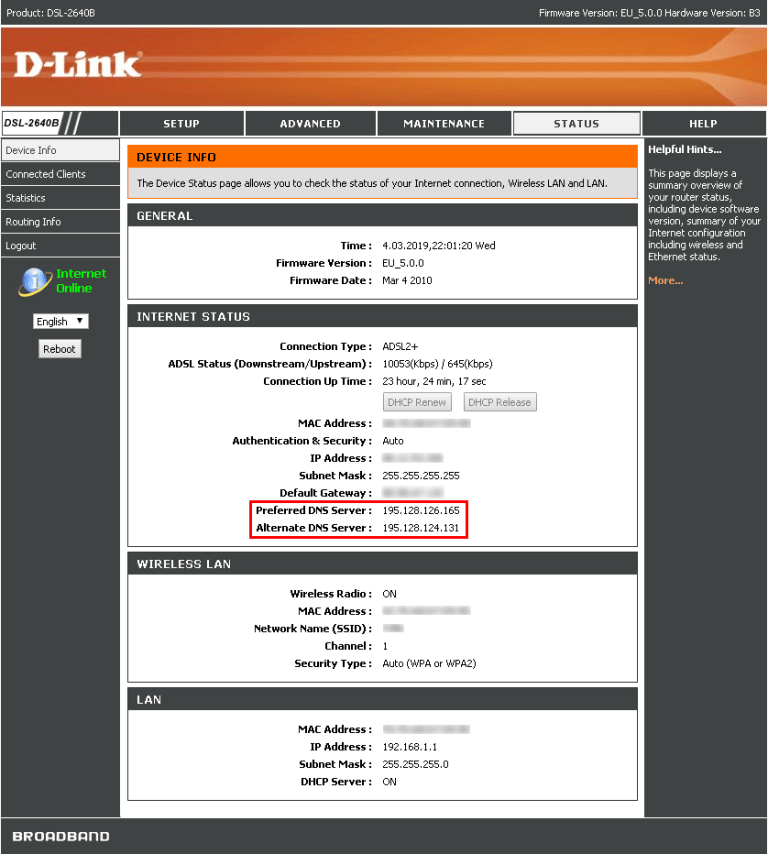
Первая волна атак затронула маршрутизаторы D-Link DSL-2640B, DSL-2740R, DSL-2780B и DSL-526B. Используемый в этих атаках DNS-сервер располагался в Канаде — 66[.]70.173.48.

Вторая волна также затронула роутеры серии D-Link DSL, на этот раз атаковал другой сервер (144[.]217.191.145), однако он тоже был расположен в Канаде.

В ходе атак также использовались серверы из России — 195[.]128.126.165 и 195[.]128.124.131.

Подпишитесь на новости

Российские спутники хотят защитить от взлома отечественной криптографией

Спутник на орбите — не повод расслабляться, поскольку злоумышленники могут атаковать наземную инфраструктуру и попытаться добраться до команд управления. Минцифры предлагает ввести единые требования к криптозащите российских спутников связи, чтобы каждый оператор не выстраивал оборону по собственным правилам.

Как сообщают «Известия», соответствующие поправки в закон «О связи» входят в пакет «Антифрод 3.0».

Для защиты информации в линиях управления аппаратами планируется использовать сертифицированные средства на основе российских доверенных алгоритмов. Требования к ним определят уполномоченные ведомства.

Сейчас обязательных единых требований к криптозащите радиолиний управления спутниками связи и вещания нет, отмечают опрошенные изданием эксперты. Операторы самостоятельно выбирают решения, а разрозненный подход может оставлять слабые места.

Причем задача — не просто спрятать команды от чужих глаз. По словам эксперта НТИ Андрея Приемыхова, система должна проверять, действительно ли команда пришла из центра управления, и не позволять повторно выполнить перехваченное распоряжение. Иначе атакующий может попытаться отправить его еще раз.

Взламывать само шифрование тоже необязательно: точкой входа может стать уязвимое ПО наземной станции. Поэтому, подчеркивают специалисты, защищать нужно всю цепочку — от рабочего места оператора до оборудования на борту.

Угрозы уже выходили за рамки теории: в 2023 году атаке подвергся российский оператор «Дозор Телепорт», а ГП «Космическая связь» сообщало о десятках тысяч попыток прервать телевещание.

RSS: Новости на портале Anti-Malware.ru