


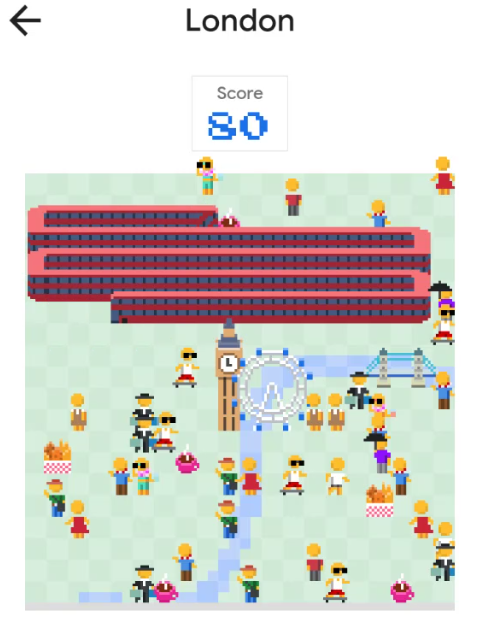

Эксперты взломали игру змейка в Google Maps, добавив режим Бога и ИИ

Эксперты взломали игру змейка в Google Maps, добавив режим Бога и ИИ

Эксперты взломали игру змейка в Google Maps, добавив режим Бога и ИИ

Команде исследователей из Check Point удалось взломать игру «змейка», которую разработчики Google Maps добавили в приложение для Android и iOS в качестве первоапрельской шутки. Эксперты подвергли программу обратному инжинирингу, что позволило внедрить ИИ и полностью исключить возможность проигрыша.

После того как эксперты получили доступ к коду игры, они добавили простой искусственный интеллект, который в состоянии сам играть в «змейку». Чтобы закрепить результат, команда Check Point Research изменила код игры таким образом, чтобы проигрыш был полностью исключен.

Чтобы начать процесс обратного инжиниринга, специалисты сначала запустили игру внутри эмулятора Genymotion Android, что позволило сделать вывод — игра рендерится в WebView. Это вывело экспертов на домен snake.googlemaps.com, где хранилась эта версия «змейки».

На самом сайте исследователи нашли JavaScript-код, отвечающий за отображение поля для игры. Далее специалисты удалили условия, при которых ваша змея погибала, если она упиралась в стены поля. Это позволило создать в игре так называемый «режим Бога».

После этого эксперты решили добавить еще и ИИ, который сможет сам играть в игру.

Весь процесс команда Check Point Research записала на видео, которое можно посмотреть ниже. Также доступно описание процесса взлома.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru