



Symantec обнаружила в Microsoft Store демонстрирующие порно приложения

Symantec обнаружила в Microsoft Store демонстрирующие порно приложения

Symantec обнаружила в Microsoft Store демонстрирующие порно приложения

Компания Symantec сообщает об обнаружении в официальном магазине Microsoft Store нежелательных программ, которые могут отображать порнографический или связанный с азартными играми контент.

«14 марта мы обнаружили 81 потенциально нежелательное приложение в магазине Microsoft Store. Некоторые из этих программ отображали порнографические картинки, другие — связанный с азартными играми контент», — пишет антивирусная компания в своем блоге.

«Часть этих приложений уже была удалена из магазина, однако большинство до сих пор доступны для загрузки».

Нежелательные приложения охватывают самые разные тематики: спорт, игры, новости, подсказки и так далее. В общей сложности их опубликовали более 30 разных разработчиков.

Чтобы ввести пользователей в заблуждение, потенциально вредоносные приложения маскировались под популярные программы, используя схожие имена. Вот несколько примеров имен мошеннических приложений: Wix Updates Application, Antivirus Avira App, Norton Antivirus Updates App, McAfee Antivirus Updates News, Tinder Dating Updates, Tips and Games и Grindr Updates.

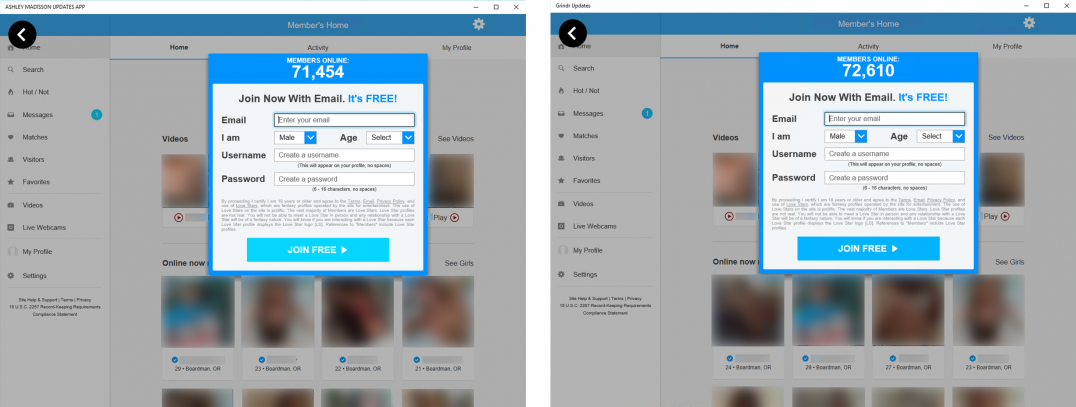
Специалисты Symantec обращают внимание на то, что эти приложения никак не связаны с популярными брендами или легитимными приложениями. При этом одни приложения отображали контент порнографического характера:

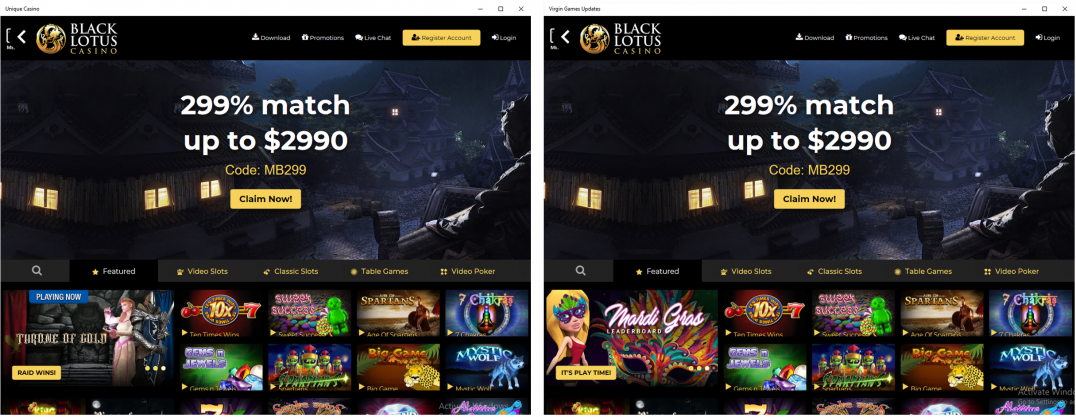
Другие же показывали пользователю содержимое, связанное с азартными играми:

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru