



Symantec обнаружила в Microsoft Store демонстрирующие порно приложения

Symantec обнаружила в Microsoft Store демонстрирующие порно приложения

Symantec обнаружила в Microsoft Store демонстрирующие порно приложения

Компания Symantec сообщает об обнаружении в официальном магазине Microsoft Store нежелательных программ, которые могут отображать порнографический или связанный с азартными играми контент.

«14 марта мы обнаружили 81 потенциально нежелательное приложение в магазине Microsoft Store. Некоторые из этих программ отображали порнографические картинки, другие — связанный с азартными играми контент», — пишет антивирусная компания в своем блоге.

«Часть этих приложений уже была удалена из магазина, однако большинство до сих пор доступны для загрузки».

Нежелательные приложения охватывают самые разные тематики: спорт, игры, новости, подсказки и так далее. В общей сложности их опубликовали более 30 разных разработчиков.

Чтобы ввести пользователей в заблуждение, потенциально вредоносные приложения маскировались под популярные программы, используя схожие имена. Вот несколько примеров имен мошеннических приложений: Wix Updates Application, Antivirus Avira App, Norton Antivirus Updates App, McAfee Antivirus Updates News, Tinder Dating Updates, Tips and Games и Grindr Updates.

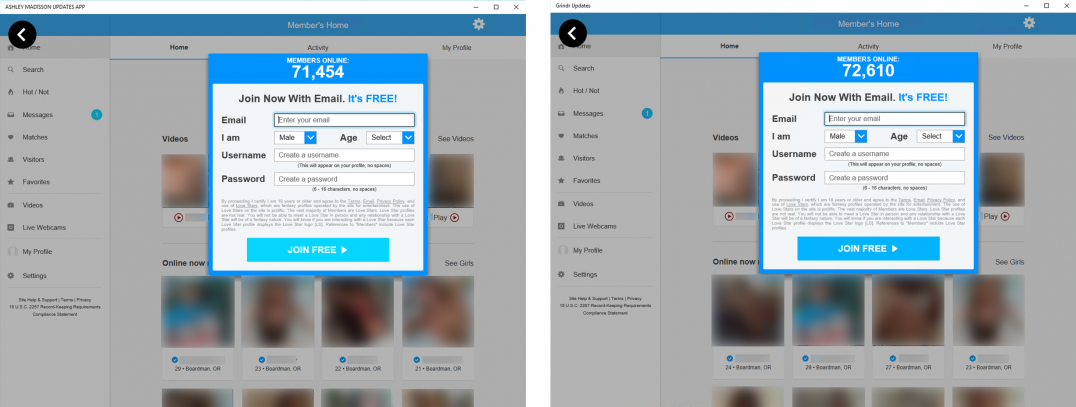
Специалисты Symantec обращают внимание на то, что эти приложения никак не связаны с популярными брендами или легитимными приложениями. При этом одни приложения отображали контент порнографического характера:

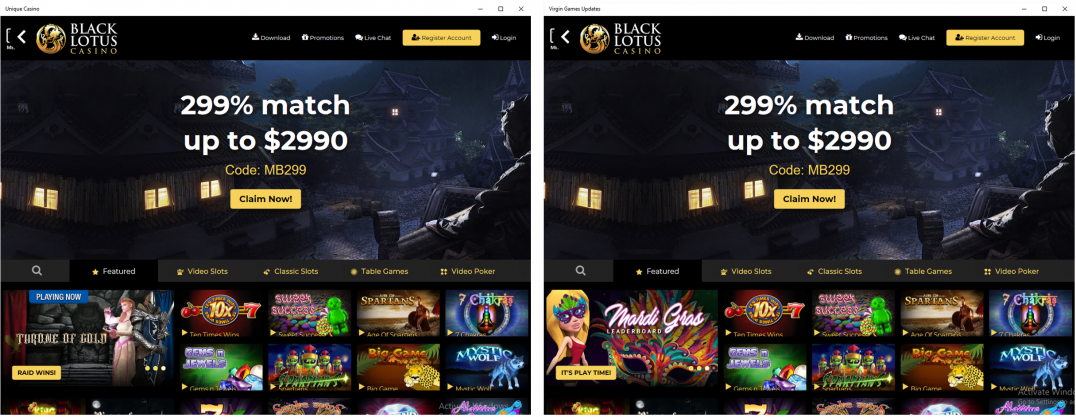
Другие же показывали пользователю содержимое, связанное с азартными играми:

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru