



iOS-приложение WordPress сливало токены аутентификации сторонним сайтам

iOS-приложение WordPress сливало токены аутентификации сторонним сайтам

iOS-приложение WordPress сливало токены аутентификации сторонним сайтам

В официальном iOS-приложении WordPress был исправлен серьезный баг, который раскрывал сторонним сайтам токены аутентификации, принадлежащие аккаунтам пользователей. О выпуске патча сообщила компания Automattic, которая стоит за платформой WordPress.com.

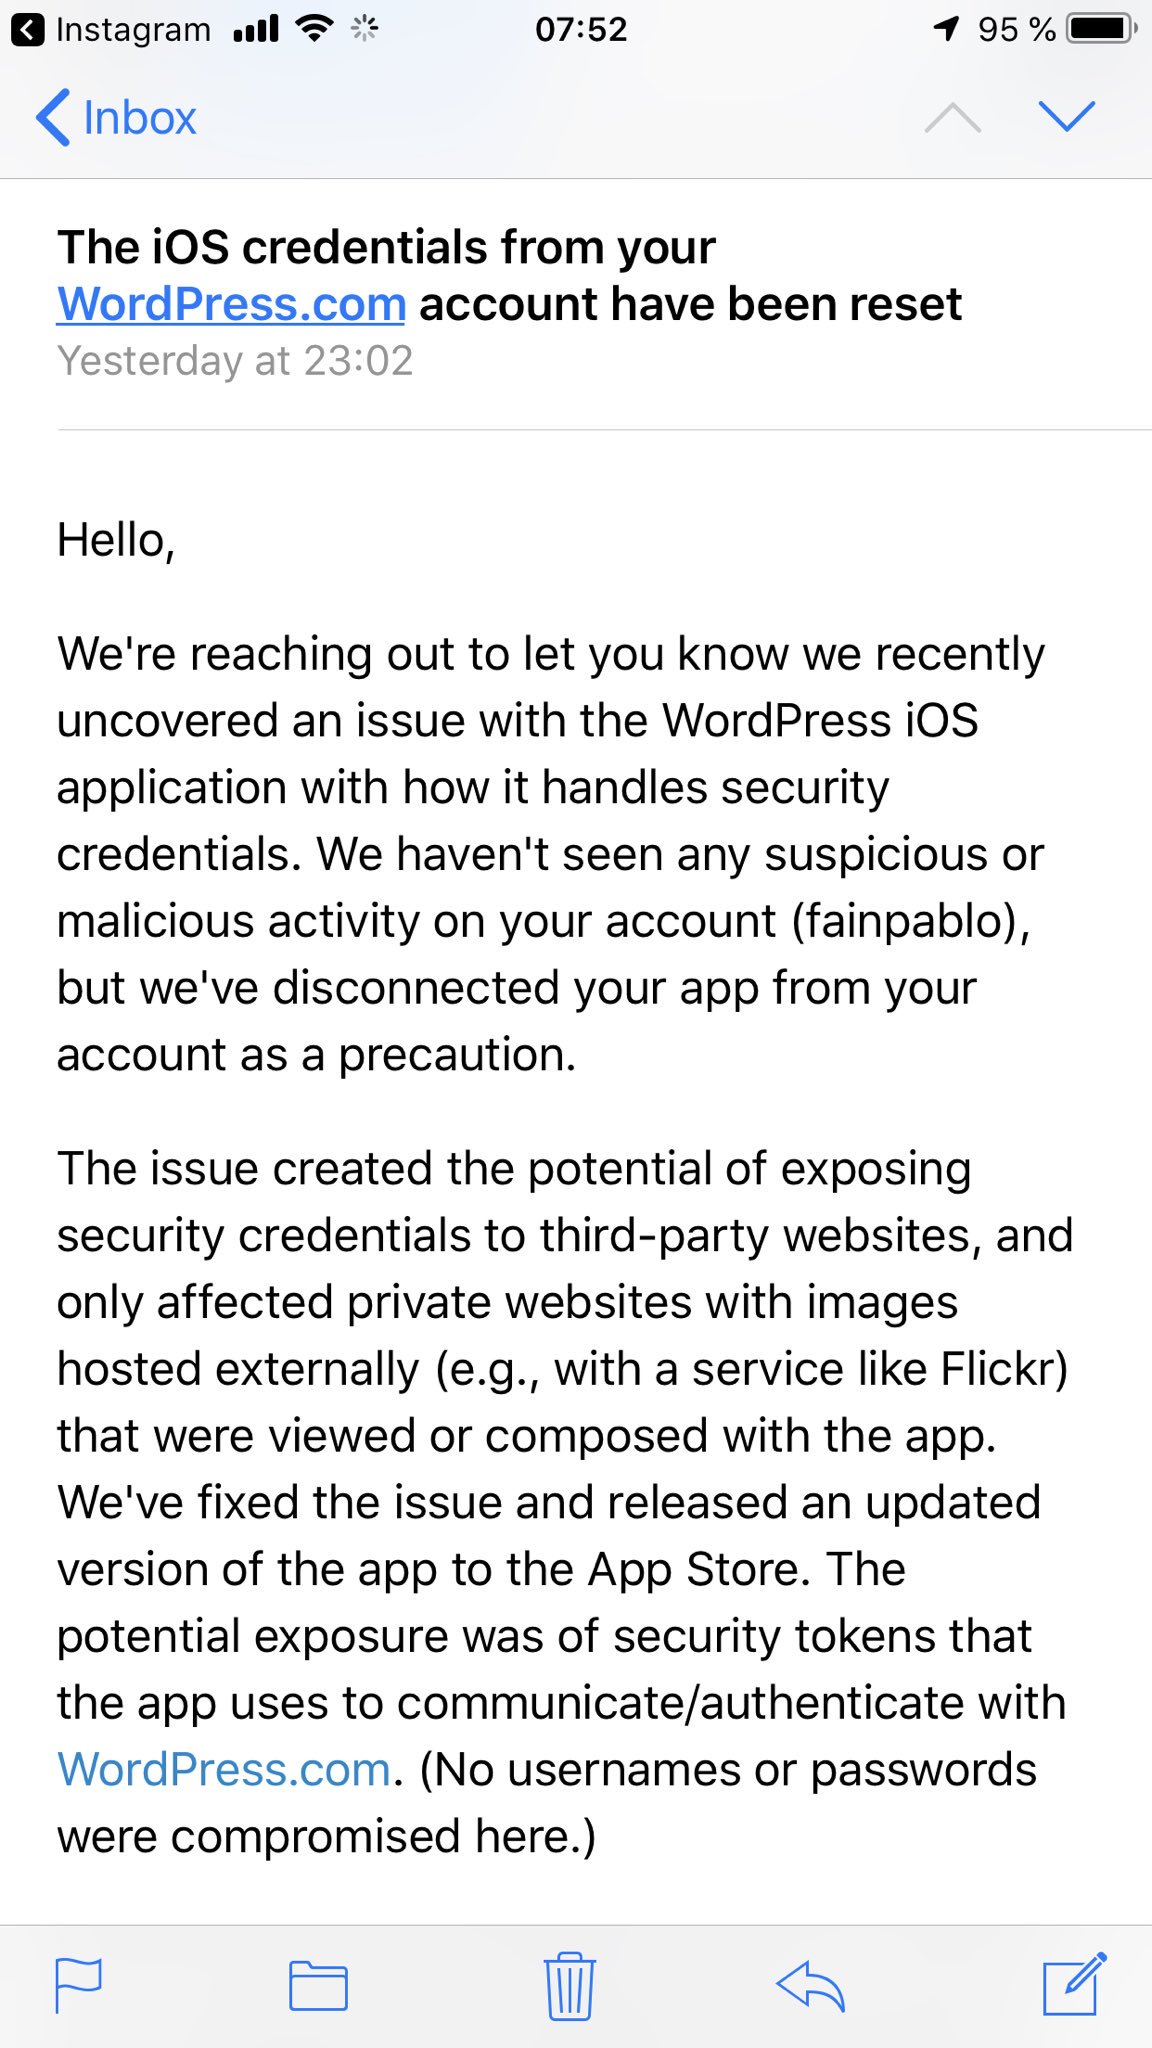
«Проблема безопасности создавала возможность раскрытия токенов сторонним сайтам. Мы исправили брешь и опубликовали обновленную версию приложения в магазине App Store», — сообщила компания в письме, которое было разослано пользователям.

В Automattic уточнили, что имена пользователей и пароли были вне зоны риска, раскрывались только токены, которые предназначены для коммуникации приложения с WordPress.com.

Проблема заключается еще и в том, что в логах некоторых сторонних сайтов могли остаться утекшие токены. В этом случае недобросовестные владельцы таких сайтов могут использовать их в своих целях.

Воспользовавшись этими токенами, можно получить доступ к аккаунтам пользователей без необходимости вводить учетные данные.

Automattic не предоставила никаких технических деталей бага, а также пока не сообщает о том, как ей удалось обнаружить проблему. С копией письма компании можно ознакомиться ниже (ее предоставил пользователь Twitter).

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru