



Под видом манифеста стрелка из Крайстчерча рассылается Windows-вредонос

Под видом манифеста стрелка из Крайстчерча рассылается Windows-вредонос

Под видом манифеста стрелка из Крайстчерча рассылается Windows-вредонос

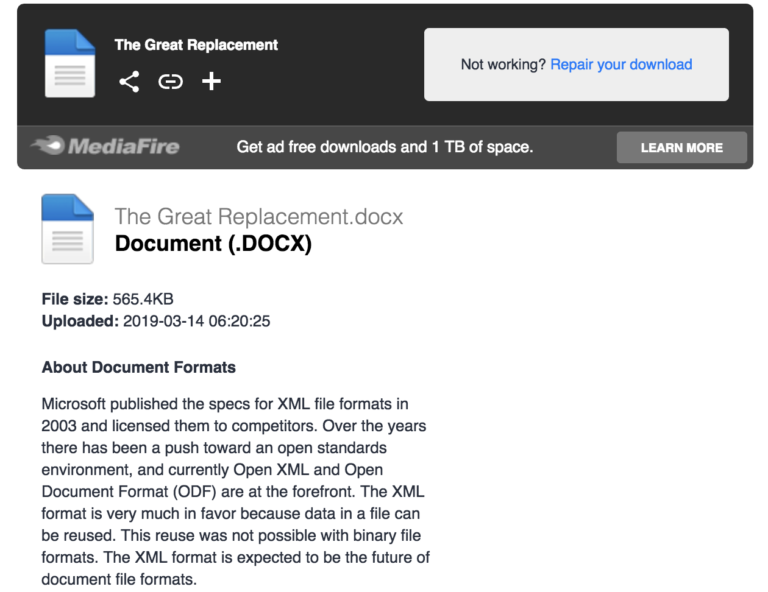
Неизвестные киберпреступники — хотя для кого-то более приемлемым словом будет «хактивисты» — рассылают вредоносную программу для Windows под видом манифеста Брентона Харрисона Тарранта, который недавно устроил массовую стрельбу в мечетях Крайстчерча. Об этом сообщили исследователи Blue Hexagon.

Судя по всему, авторы этой программы решили проучить тех, кто пытается скачать написанный Таррантом манифест. После открытия этой вредоносной версии система пользователя перезагрузится, а сам он будет дальше созерцать антирасистское послание.

Вредонос работает грубо и эффективно — он перезаписывает MBR (главная загрузочная запись), которая необходима системе, чтобы загрузиться. Именно так зловреду удается добиться перманентного отображения картинки вместо запуска системы Windows.

Напомним, что манифест Тарранта был наполнен националистическими антииммигрантскими и антимусульманскими идеями. В нем преступник также обвинял людей, нанимающих мигрантов на определенные должности.

«Злоумышленники сохранили подлинный контент манифеста, однако снабдили документ дополнительными функциями. Два варианта — вредоносный и первородный — можно отличить», — объясняет эксперт Blue Hexagon.

В бойне, к великому сожалению, погибло более 50 людей, которых безжалостный Таррант расстрелял, попутно записывая происходящее на GoPro и транслируя все на Facebook.

Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru