



Под видом манифеста стрелка из Крайстчерча рассылается Windows-вредонос

Под видом манифеста стрелка из Крайстчерча рассылается Windows-вредонос

Под видом манифеста стрелка из Крайстчерча рассылается Windows-вредонос

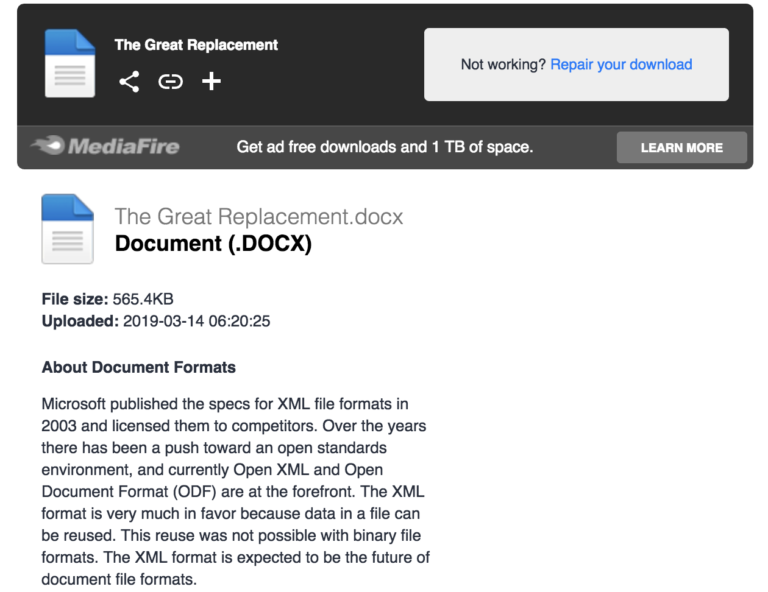
Неизвестные киберпреступники — хотя для кого-то более приемлемым словом будет «хактивисты» — рассылают вредоносную программу для Windows под видом манифеста Брентона Харрисона Тарранта, который недавно устроил массовую стрельбу в мечетях Крайстчерча. Об этом сообщили исследователи Blue Hexagon.

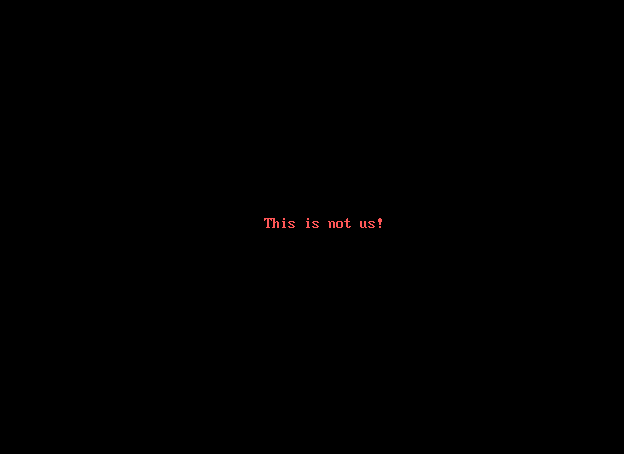
Судя по всему, авторы этой программы решили проучить тех, кто пытается скачать написанный Таррантом манифест. После открытия этой вредоносной версии система пользователя перезагрузится, а сам он будет дальше созерцать антирасистское послание.

Вредонос работает грубо и эффективно — он перезаписывает MBR (главная загрузочная запись), которая необходима системе, чтобы загрузиться. Именно так зловреду удается добиться перманентного отображения картинки вместо запуска системы Windows.

Напомним, что манифест Тарранта был наполнен националистическими антииммигрантскими и антимусульманскими идеями. В нем преступник также обвинял людей, нанимающих мигрантов на определенные должности.

«Злоумышленники сохранили подлинный контент манифеста, однако снабдили документ дополнительными функциями. Два варианта — вредоносный и первородный — можно отличить», — объясняет эксперт Blue Hexagon.

В бойне, к великому сожалению, погибло более 50 людей, которых безжалостный Таррант расстрелял, попутно записывая происходящее на GoPro и транслируя все на Facebook.

Подпишитесь на новости

СберТех запустил направление проверки безопасности ПО до внедрения

СберТех объявил о запуске нового направления по анализу безопасности программного обеспечения. В его основе собственная Лаборатория проверки ПО и технологическая платформа Platform V Orchestrator for Security Services. Задача — проверять софт до того, как его пустят в корпоративную инфраструктуру.

Как объясняет СберТех, платформа объединяет компоненты для работы с встроенными и внешними средствами анализа. Они позволяют проверять цифровые артефакты, контролировать состав ПО и его изменения, выявлять уязвимости, скрытые угрозы и дефекты в исходном коде и репозиториях.

Компания рассчитывает заменить разрозненные проверки и ручную обработку результатов единым управляемым процессом. По заявлению гендиректора СберТеха Максима Тятюшева, это позволит масштабировать проверки без пропорционального увеличения команды.

Потребность компания связывает с внедрением сотен продуктов от разных поставщиков, использованием компонентов с открытым исходным кодом и ростом атак на цепочки поставок ПО. Основные заказчики — банки, промышленность, телеком, энергетика и госсектор.

Platform V Orchestrator for Security Services поставляется как самостоятельный продукт и может интегрироваться в существующую инфраструктуру информационной безопасности заказчика. Решение поддерживает локальное развертывание и работу в изолированных средах: частных облаках и выделенных контурах обработки данных.

Реклама, 18+. ООО « Сбертех». ИНН 7736632467
ERID: 
2VfnxxYDDbr

RSS: Новости на портале Anti-Malware.ru