



Код на C/С++ оказался самым опасным по количеству уязвимостей

Код на C/С++ оказался самым опасным по количеству уязвимостей

Код на C/С++ оказался самым опасным по количеству уязвимостей

Специалисты компании WhiteSource, занимающейся безопасностью, недавно провели исследование уязвимостей открытого кода, написанного на семи наиболее популярных языках программирования. В процессе анализа уязвимостей исследователи использовали базу данных компании, содержащую информацию об уязвимостях из множества источников.

Среди таких источников была база National Vulnerability Database (NVD), а также трекеры проблем безопасности на GitHub.

В итоге были проанализированы проекты на следующих языках: C, Java, JavaScript, Python, Ruby, PHP, и C++. Именно они, по данным компании, являются самыми популярными языками за последние несколько лет.

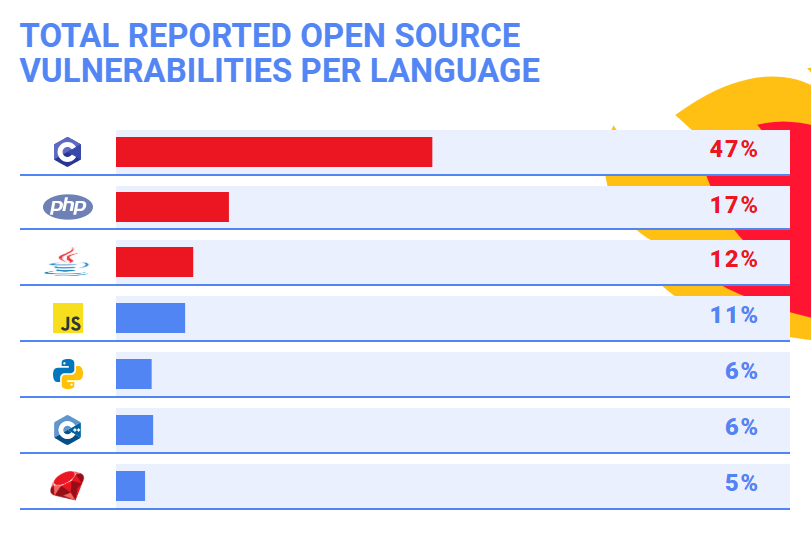
Для многих экспертов не стало сюрпризом, что самым проблемным языком программирования оказался C. Он лидирует с большим отрывом — почти 50% проанализированных уязвимостей оказались в проектах, написанных на нем.

«Это не говорит о том, что C — наименее защищенный из всех проанализированных языков. Множество уязвимостей в проектах конкретно на этом языке можно объяснить несколькими факторами», — отмечет команда WhiteSource.

«Во-первых, язык C используется дольше всех остальных языков, которые участвовали в нашем исследовании. Следовательно, на нем написано гораздо больше кода. C также является одним из языков, которые стоят за такими крупными проектами, как OpenSSL и ядро Linux».

Открытый код на другом языке — C++ — удостоился «чести» занять первое место по количеству уязвимостей, обнаруженных за последние пять лет. А JavaScript столкнулся с постоянно растущим числом брешей за последние 10 лет.

А вот самым защищенным кодом, исходя из исследования WhiteSource, оказался код на Python.

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru