



Код на C/С++ оказался самым опасным по количеству уязвимостей

Код на C/С++ оказался самым опасным по количеству уязвимостей

Код на C/С++ оказался самым опасным по количеству уязвимостей

Специалисты компании WhiteSource, занимающейся безопасностью, недавно провели исследование уязвимостей открытого кода, написанного на семи наиболее популярных языках программирования. В процессе анализа уязвимостей исследователи использовали базу данных компании, содержащую информацию об уязвимостях из множества источников.

Среди таких источников была база National Vulnerability Database (NVD), а также трекеры проблем безопасности на GitHub.

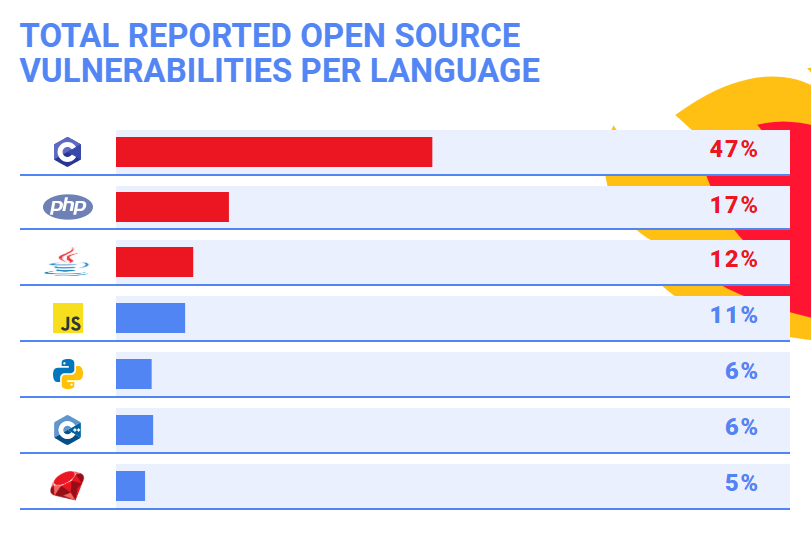
В итоге были проанализированы проекты на следующих языках: C, Java, JavaScript, Python, Ruby, PHP, и C++. Именно они, по данным компании, являются самыми популярными языками за последние несколько лет.

Для многих экспертов не стало сюрпризом, что самым проблемным языком программирования оказался C. Он лидирует с большим отрывом — почти 50% проанализированных уязвимостей оказались в проектах, написанных на нем.

«Это не говорит о том, что C — наименее защищенный из всех проанализированных языков. Множество уязвимостей в проектах конкретно на этом языке можно объяснить несколькими факторами», — отмечет команда WhiteSource.

«Во-первых, язык C используется дольше всех остальных языков, которые участвовали в нашем исследовании. Следовательно, на нем написано гораздо больше кода. C также является одним из языков, которые стоят за такими крупными проектами, как OpenSSL и ядро Linux».

Открытый код на другом языке — C++ — удостоился «чести» занять первое место по количеству уязвимостей, обнаруженных за последние пять лет. А JavaScript столкнулся с постоянно растущим числом брешей за последние 10 лет.

А вот самым защищенным кодом, исходя из исследования WhiteSource, оказался код на Python.

Подпишитесь на новости

VPN и исчезающие сообщения стали аргументами в пользу ареста

Привычные инструменты обеспечения конфиденциальности получили неожиданную трактовку. По словам члена СПЧ Евы Меркачевой, следствие стало ссылаться на VPN, шифрование трафика и исчезающие сообщения как на меры конспирации, обосновывая необходимость заключения подозреваемых под стражу.

О таких случаях Меркачева рассказала в авторской статье для «Московского комсомольца», сославшись на судебные постановления в распоряжении правозащитников.

В описанной ею логике следствия средства анонимизации, сквозное шифрование, автоудаление сообщений и сокрытие контактов могут указывать на возможность воспрепятствовать расследованию или воздействовать на пока не установленных лиц.

Один из приведённых примеров касается московского врача-терапевта, которого заподозрили в оправдании терроризма из-за публикации четырёхлетней давности. По данным Меркачевой, при избрании ареста суд сослался в том числе на эти доводы следствия.

Однако важно отметить, что в этом случае речь не об аресте исключительно за установленный VPN или включённое автоудаление переписки. Правозащитница описывает использование таких функций как дополнительных аргументов при выборе меры пресечения по уголовному делу.

Число постановлений и подробности всех случаев в статье не приведены.

RSS: Новости на портале Anti-Malware.ru