



Mozilla импортирует в Firefox корневые сертификаты Windows

Mozilla импортирует в Firefox корневые сертификаты Windows

Mozilla импортирует в Firefox корневые сертификаты Windows

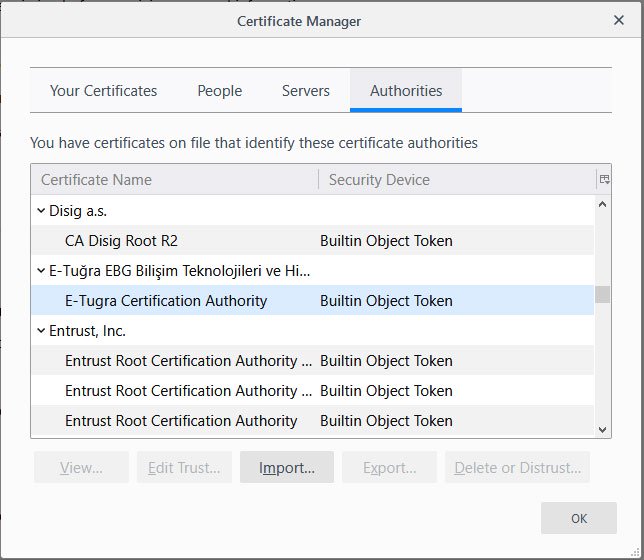
Корпорация Mozilla тестирует импорт корневых сертификатов Windows в браузер Firefox. Благодаря этому разработчики пытаются избежать возможных ошибок, вызванных функцией сканирования SSL, которая есть во многих антивирусных программах.

Таким образом, когда пользователь посетит определенный сайт, Firefox сможет самостоятельно убедиться в валидности его сертификата, а не использовать для этого хранилище Windows.

Такая схема предоставит Mozilla полный контроль над проверкой сертификатов — пока пользователь работает в Сети, Firefox будет сам решать, каким сайтам доверять. Для этого будет использоваться специальное встроенное хранилище.

Предполагается, что этот шаг также решит проблему, на которую жаловались многие пользователи с выходом версии Firefox 65 в феврале этого года. Суть проблемы заключалась в постоянном отображении ошибки «Ваше соединение не защищено» или «SEC_ERROR_UNKNOWN_ISSUER».

Ранее мы сообщали, что опытным путем пользователи выяснили, что проблемы с Firefox 65 испытывают те, у кого установлены антивирусы AVG или Avast. Надоедливое сообщение выводилось при посещении сайтов, работающих по HTTPS.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru