



Facebook помогла экспертам лучше тестировать защищенность приложения

Facebook помогла экспертам лучше тестировать защищенность приложения

Facebook помогла экспертам лучше тестировать защищенность приложения

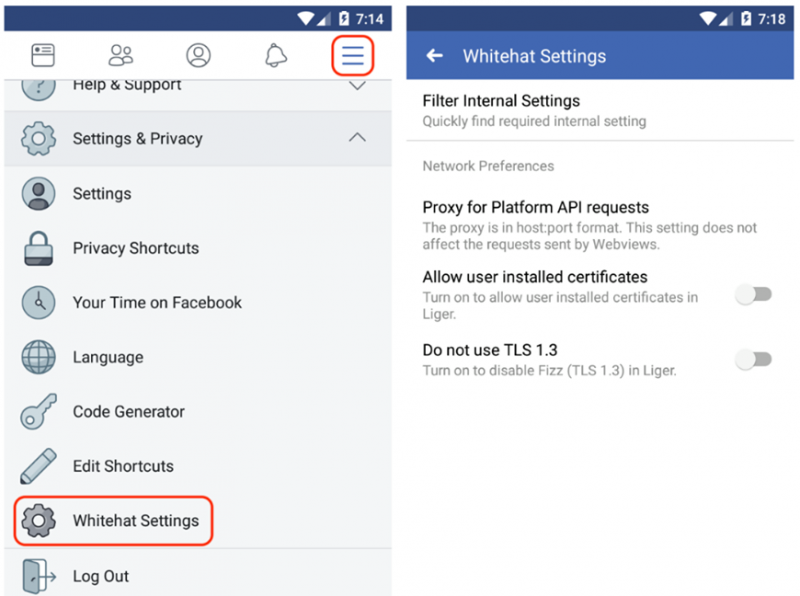
Facebook представила новую настройку в одноименных мобильных приложениях, которая поможет этичным хакерам тестировать защищенность Facebook для мобильных операционных систем.

Ранее проблема заключалась в использовании Facebook различных защитных механизмов (например, привязка сертификата) для защиты связи между приложениями, запущенными на устройствах пользователя, и серверами интернет-гиганта.

Из-за такого подхода специалистам по поиску багов и уязвимостей было трудно искать бреши на серверной стороне. Многие этичные хакеры жаловались американской корпорации на это.

В итоге Facebook прислушалась к обратной связи, реализовав новую настройку, которой могут воспользоваться все исследователи в области кибербезопасности. Активация новой функции позволит специалистам анализировать трафик, который проходит через приложения Facebook, Messenger и Instagram.

Это также поможет настроить прокси для запросов Platform API (на Android), не использовать TLS 1.3 и разрешить сертификаты, установленные пользователями.

Всем экспертам, которые захотят воспользоваться нововведением, следует активировать соответствующую настройку в веб-версии Facebook, а затем ее же в мобильном приложении.

Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru