



Facebook помогла экспертам лучше тестировать защищенность приложения

Facebook помогла экспертам лучше тестировать защищенность приложения

Facebook помогла экспертам лучше тестировать защищенность приложения

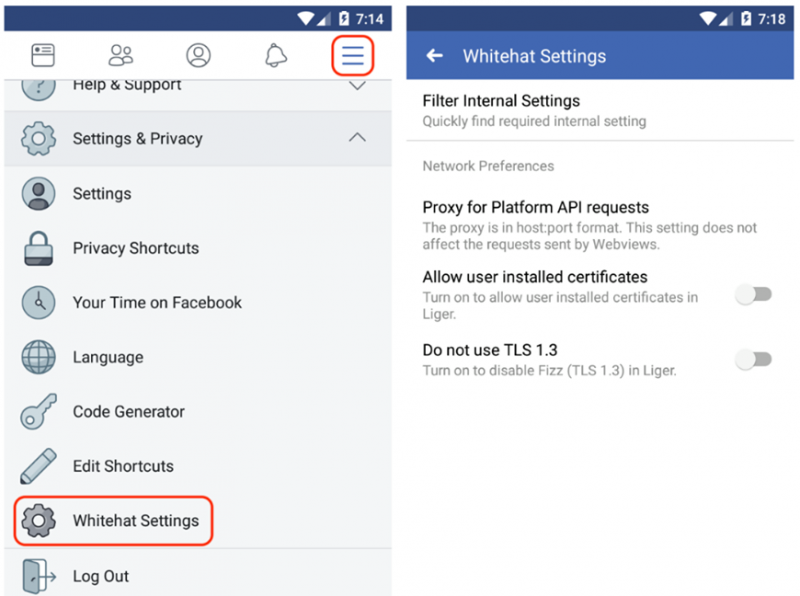
Facebook представила новую настройку в одноименных мобильных приложениях, которая поможет этичным хакерам тестировать защищенность Facebook для мобильных операционных систем.

Ранее проблема заключалась в использовании Facebook различных защитных механизмов (например, привязка сертификата) для защиты связи между приложениями, запущенными на устройствах пользователя, и серверами интернет-гиганта.

Из-за такого подхода специалистам по поиску багов и уязвимостей было трудно искать бреши на серверной стороне. Многие этичные хакеры жаловались американской корпорации на это.

В итоге Facebook прислушалась к обратной связи, реализовав новую настройку, которой могут воспользоваться все исследователи в области кибербезопасности. Активация новой функции позволит специалистам анализировать трафик, который проходит через приложения Facebook, Messenger и Instagram.

Это также поможет настроить прокси для запросов Platform API (на Android), не использовать TLS 1.3 и разрешить сертификаты, установленные пользователями.

Всем экспертам, которые захотят воспользоваться нововведением, следует активировать соответствующую настройку в веб-версии Facebook, а затем ее же в мобильном приложении.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru