



IDC: Мировые расходы на безопасность достигнут $103,1 млрд в 2019 году

IDC: Мировые расходы на безопасность достигнут $103,1 млрд в 2019 году

IDC: Мировые расходы на безопасность достигнут $103,1 млрд в 2019 году

По прогнозам IDC, мировые затраты на аппаратные средства, программное обеспечение и сервисы, предназначенные для обеспечения безопасности, достигнут в 2019 году $103,1 миллиардов. Таким образом, этот показатель обойдет на 9,4% показатель 2017 года.

Такие данные IDC приводит в своем материале «Worldwide Semiannual Security Spending Guide». Ожидается, что пик расходов на защитные решения придется на 2022 год, когда сумма достигнет $133,8 миллиардов.

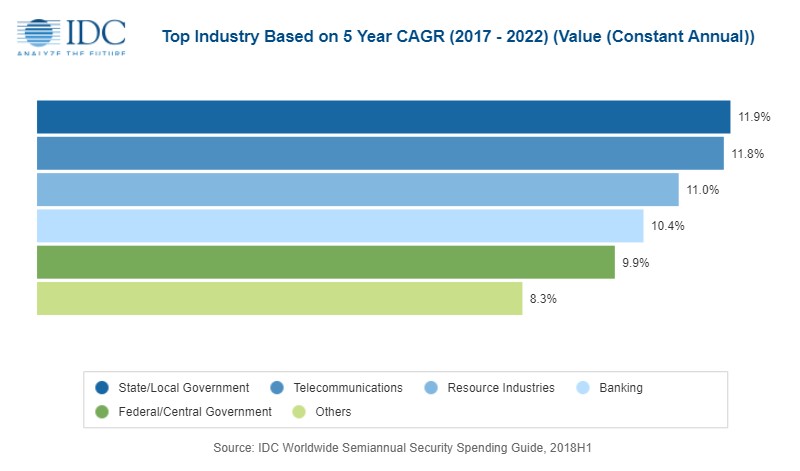
В 2019 самые большие суммы на кибербезопасность потратят три сферы: банки, дискретное производство и госучреждения. В общей сумме они потратят более $30 миллиардов.

Три другие сферы — обрабатывающая промышленность, профессиональные услуги и телекоммуникации — потратят в этом году более $6 миллиардов. Однако самый большой рост расходов все же придется на государственные учреждения.

«В процессе анализа самых быстрорастущих сегментов безопасности мы наблюдали целый спектр сфер вроде кредитных организаций и госучреждений, которым надлежит обеспечить безопасность конфиденциальной информации», — комментирует вице-президент IDC по программным продуктам Джессика Гепферт.

«Помимо этого, телекоммуникационным компаниям также придется увеличить свои расходы на безопасность. Однако в целом можно сделать вывод, что независимо от индустрии такие технологии останутся в приоритете в процессе распределения бюджета».

Подпишитесь на новости

В UEFI нашли критическую дыру: сервер можно атаковать ещё до загрузки ОС

Операционная система ещё не запустилась, а чужой код уже работает. В EDK II — открытой основе UEFI-прошивок, которую используют многие производители серверов, — обнаружили критическую уязвимость CVE-2026-97631 с 9,5 балла из 10 по CVSS. Она позволяет атаковать машину во время сетевой загрузки PXE.

Детали разработчики раскрыли в официальном уведомлении. Проблему нашли Алекс Матросов из Anthropic и Дэн Холмс-Митра из Google.

Ошибка затрагивает обработку ICMP-сообщений при загрузке по IPv4 и IPv6: слишком большой пакет переполняет буфер и повреждает память.

Результат — зависание загрузки либо выполнение кода с максимальными привилегиями в среде UEFI. Причём до того, как Secure Boot и механизмы измеренной загрузки проверят компоненты ОС. Защита Windows или Linux в этот момент ещё даже не вышла на смену.

Но для эксплуатации должны сложиться определённые условия: машина должна загружаться по сети, а вредоносный пакет — попасть к ней именно в этот момент. Для выполнения кода атакующему также нужно знать конкретную сборку прошивки. Одного универсального пакета для захвата всех серверов здесь нет.

По данным Ars Technica, публикацию согласовывали на январь, однако исправление появилось в открытом pull request ещё в сентябре. Теперь детали доступны как защитникам, так и тем, кто предпочитает ломать.

Администраторам стоит проверить уведомления производителя и доступность обновления BIOS/UEFI. Если PXE не нужен, сетевую загрузку рекомендуют отключить.

RSS: Новости на портале Anti-Malware.ru